


La loi « Sapin 2 », instaure l’obligation de mettre en place un dispositif de « recueil des signalements émis par les membres de leur personnel ou par des collaborateurs extérieurs et occasionnels ».

 Your new post is loading...
 Scoop.it! La loi « Sapin 2 », instaure l’obligation de mettre en place un dispositif de « recueil des signalements émis par les membres de leur personnel ou par des collaborateurs extérieurs et occasionnels ». 
No comment yet.
Sign up to comment
Scoop.it!

Il ne se passe pas une journée sans que la presse, internet, les réseaux sociaux ne montrent une entreprise du doigt : la SNCF, Lactalis, la grippe aviaire, la pollution, l’amiante… Chacune de ces crises ont des conséquences soit sur la santé, sur la vie de la population et présente des dangers.
Scoop.it!

Les manipulations à l'aide de fausses nouvelles, réalisées à l'initiative des sociétés, impactent surtout les petites valeurs américaines.
Stéphane NEREAU's insight:
Ces faux articles promotionnels ont certaines caractéristiques : ils sont plus courts et plus affirmatifs que les autres et utilisent des expressions et phrases plus simples. En revanche, leurs auteurs utilisent moins les termes « je » ou « moi » comme s'ils ne pouvaient s'empêcher de prendre une certaine distance avec leurs propos et mensonges...
Scoop.it!

Les sociétés doivent désormais déposer au greffe du tribunal de commerce un document désignant les personnes qui sont leurs bénéficiaires effectifs.
Stéphane NEREAU's insight:
Cette obligation s’impose d’ores et déjà aux nouvelles sociétés créées à compter du 1er août 2017, qui doivent donc déposer le document relatif au bénéficiaire effectif au moment de leur demande d’immatriculation, ou au plus tard dans les 15 jours à compter de la délivrance du récépissé de dépôt du dossier de création d’entreprise. Les sociétés existant avant cette date doivent y satisfaire avant le 1er avril 2018.
Scoop.it!

Certaines entreprises choisissent de se confronter, deux à trois fois par an, à des exercices de gestion de crise inspirés du réel.
Stéphane NEREAU's insight:
« L'objectif est de se préparer à un événement inhabituel : pas un simple arrêt de production ou d'exploitation, qui sont en général très bien prévus dans les procédures, mais un événement majeur, impliquant une concordance de faits et de situations graves », explique Michael Bittan, associé responsable des activités cybersécurité chez Deloitte et qui organise régulièrement de tels exercices. Les scénarios ? Ils s'inspirent en général d'événements réels. Mais ils tiennent aussi compte du niveau de maturité de l'entreprise.
Scoop.it!
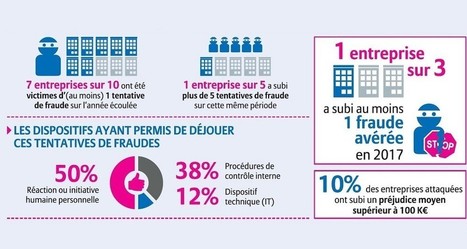
Les attaques subies en 2017 par les entreprises sont plus organisées et plus efficaces, au point qu'une organisation sur trois a subi des pertes.
Stéphane NEREAU's insight:
Reste que, comme l'année dernière, les entreprises semblent un peu sûres trop d'elles : 72% sont satisfaites de leur dispositif de protection, alors que plus de la moitié (56%) ne disposent même pas d'un plan de crise. « Savoir ce que l'on doit faire si l'on découvre un virement frauduleux ou comment réagir en cas d'attaque informatique semble pourtant basique. Cela signifie qu'il reste du travail en matière de sensibilisation des entreprises », souligne Sébastien Hager. Les solutions d'assurance progressent lentement : 12% des entreprises en ont souscrit une. Et 19% y réfléchiraient actuellement. « En 2015, 81% des responsables ignoraient l'existence même de solutions d'assurance antifraude : il y a un net progrès », conclut Sébastien Hager.
Scoop.it!

La gestion des notes de frais est un des processus les plus surveillés par l’administration fiscale. Pour éviter tout risque de redressement fiscal, les entreprises doivent veiller à mettre au point un processus en adéquation avec les règlementations en place.
Stéphane NEREAU's insight:
Etant exonérées de charges sociales, les notes de frais sont scrutées à la loupe. Pour mener à bien ce processus et éviter tout risque de redressement, voici une liste d’erreurs à ne surtout pas commettre afin de garantir le bon déroulement du processus de gestion de la note de frais.
Scoop.it!

La Data science présente de nouvelles opportunités pour les assureurs. C’est un changement remarquable dans l’analyse des risques, grâce à la possibilité de connaître le niveau de risque des assurés d’une manière plus lisible qu’avant. Cela permet aux assureurs de limiter et mieux gérer les risques, ainsi que de fixer le montant des primes d’une manière plus personnalisée, en les alignant au niveau de risque correspondant.
Stéphane NEREAU's insight:
La data va donc jouer un rôle de plus en plus important et transformer le métier de l’assureur. Calcul des primes, prévention et gestion des sinistres, temps-réel et personnalisation seront au cœur des enjeux. Si les grands groupes d’assurance disposent d’une forte base de données clients et se positionnent fortement sur la récolte et l’exploitation de la donnée ; en parallèle, des startups possèdent une expertise digitale et sont des pure-players du traitement de la donnée. C’est pourquoi il est évident qu’une collaboration entre ces deux mondes doit être au cœur des stratégies Data afin de continuer à automatiser le traitement des données et à terme de pouvoir générer de l’activité en réduisant au maximum le risque à porter.
Scoop.it!

Les enquêtes des autorités administratives et judiciaires au sein des entreprises ne cessent de se multiplier. Comment y faire face ? Mode d'emploi.
Stéphane NEREAU's insight:
Diligentée à la demande d'une autorité administrative, telle que l'Autorité de marchés financiers, l'Autorité de la concurrence ou encore la récente Agence française anticorruption, ou judiciaire, une enquête est toujours une épreuve, pour l'entreprise et ses salariés. Même si chaque situation est unique, certains réflexes permettent d'y faire face le mieux possible.
Scoop.it!

Seules 20 % des entreprises ont intégré ou optimisé leurs mécanismes de gestion des risques liés au tiers.
Stéphane NEREAU's insight:
Selon Deloitte, il apparaît en synthèse que « la gestion des risques de tiers reste aujourd'hui réalisée en silos, sans vision globale et coordonnée ». « La qualité des données disponibles au regard des tiers, y compris les données contractuelles, est très largement insuffisante, les risques émergents liés aux tiers sont encore peu identifiés et les plateformes technologiques permettant d'assurer une gestion mutualisée des tiers sont à renforcer », indiquent Marc Duchevet et Grégory Abisror, associés, et Sonia Cabanis, directrice, chez Deloitte.
Scoop.it!
Les entreprises qui veulent se couvrir contre la cybercriminalité vont avoir un peu plus de choix dorénavant. Hiscox arrive en effet en Belgique avec une police d'assurance destinée à leur éviter les dommages causés par des cybercriminels, mais qui les indemnisera aussi si quelque chose tourne mal.
Stéphane NEREAU's insight:
La 'cyber-assurance' est un marché en croissance. Après quelques sinistres cyber-attaques à l'échelle mondiale, telles WannaCry, le risque de dommages provoqués par des cybercriminels est devenu toujours plus tangible pour beaucoup d'entreprises. "La cybercriminalité croissante, l'utilisation toujours plus importante d'internet et des règles européennes sans cesse plus strictes font en sorte que la prise de conscience des risques ne fait que s'amplifier", ajoute encore Broos.
Scoop.it!
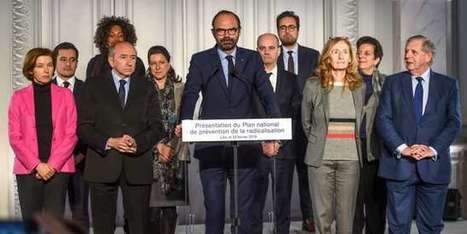
Le Centre de prévention de la radicalisation menant à la violence et le cabinet PwC viennent de publier un guide pour détecter les premiers signes de radicalisation des salariés.
Stéphane NEREAU's insight:
Enfin, conscient qu’une coopération plus étroite entre le monde professionnel et les services de l’Etat est nécessaire, le plan national de prévention de la radicalisation présenté le 23 février par le gouvernement comporte un (petit) volet qui s’adresse aux entreprises (voir lien PDF).
Scoop.it!
Vous êtes PROFESSIONNEL(LE) et vous souhaitez la garantie d'être bien assuré(e) ? Cette vidéo est faite pour vous ! AIMEZ, COMMENTEZ, PARATAGEZ ! Je vou
|
Scoop.it!

En quoi la Loi Sapin peut-elle être une opportunité pour les directions achats? D'une simple cartographie des risques à la vérification plus poussée de ses fournisseurs dits due diligences, l'acheteur apparaît comme un garde-fou de l'entreprise. Notamment dans la lutte anticorruption.
Scoop.it!

Afin de mieux encadrer les ICO (initial coin offering, levée de fonds en cryptomonnaies), l'AMF est en train de réfléchir à un cadre législatif. L'objectif étant de décourager les escrocs et de ne conserver que les acteurs sérieux.
Scoop.it!

Le numérique bouleverse les codes. Conduisant à l’apparition de nouveaux métiers mais poussant aussi au renforcement de la réflexion stratégique dans les métiers plus « traditionnels ». Avec l’inflation normative, l’intelligence juridique insufflée par les Chief Legal Officer a plus que jamais la part belle.
Stéphane NEREAU's insight:
C’est ce que confirme une enquête publiée par l’Association mondiale des juristes d’entreprise (ACC), intitulée « Chief Legal Officer Survey 2018 ». Elle montre que 64% des 1 300 directeurs juridiques interrogés relèvent directement de la direction générale. Et parmi eux, 61% travaillent avec le comité exécutif et le conseil d’administration sur la stratégie, les risques juridiques et les risques réglementaires d’opérations clefs pour leur entreprise. Ce qui confirme leur poids croissant.
Scoop.it!
La #résilience est une des qualités nécessaires à un entrepreneur et un chef d’entreprise pour son développement personnel et celui de ses affaires.
Scoop.it!
Face à la multiplication des dispositifs de conformité – Sapin 2 et programme anticorruption, devoir de vigilance, RGPD et protection des données personnelles -, nécessitant des ressources à mobiliser pour les mettre en œuvre, il convient de s’organiser au mieux pour optimiser les efforts déployés ; en premier lieu pour gagner en simplicité et lisibilité des projets mis en œuvre ; ensuite pour ne pas dérouter, ni démotiver les opérationnels qui y participent et qui observent une prolifération d’initiatives menées en parallèle ; et enfin pour s’inscrire dans une démarche intégrée telle que prônée par la GRC – Gouvernance, Risk & Compliance.
Stéphane NEREAU's insight:
La démarche GRC s’inscrit dans cette vision holistique qui constate, qu’on ne fait pas du risk management uniquement pour connaitre et évaluer ses risques, de la même façon qu’on ne fait pas de la compliance uniquement pour se conformer à toutes les réglementations ; mais que l’ensemble des initiatives doivent converger pour fournir aux instances dirigeantes les meilleurs outils pour prendre des décisions, pour exercer la bonne gouvernance et atteindre les objectifs de l’entreprise, tout en alignant stratégie, ressources, systèmes, moyens humains déployés.
Scoop.it!

Selon le gouverneur de la Banque de France, François Villeroy de Galhau, plutôt que de seulement favoriser les initiatives vertes du secteur financier, le temps est venu de pénaliser les actifs bruns, néfastes pour le climat. Il propose même des stress tests carbone pour les banques. De son côté, le gouverneur de la banque d’Angleterre, Mark Carney, appelle à agir avant que le système financier ne soit déstabilisé.
Stéphane NEREAU's insight:
Si la trentaine de superviseurs financiers présents à cette réunion ne se sont pas mis d’accord sur les actions à mettre en place, tous acceptent le principe que la régulation doit être adaptée aux risques que représente le changement climatique pour le milieu bancaire, rapporte le Financial Times.
Scoop.it!

La DFCG et Euler Hermes dévoilent leur baromètre Fraude & Cybercriminalité. La fraude aux faux fournisseurs arrive à la première place.
Stéphane NEREAU's insight:
Reste que le travail est encore à l'ouvrage pour les directions financières et celles des systèmes d'information. Par exemple, quatre entreprises sur dix ne s'estiment pas prêtes à être conformes au règlement européen relatif à la protection des données (RGPD) qui entrera en vigueur le 25 mai prochain.
Scoop.it!

A l’occasion des 26e Rencontres du Risk Management de l’AMRAE, l’atelier portant sur les risques digitaux pour l’entreprise, animé par François Beaume du bureau Veritas et Mathieu Couturier de chez Wavestone, a permis de mettre en lumière la nouvelle menace à laquelle doivent désormais faire face les entreprises.
Stéphane NEREAU's insight:
Les récentes cyber-attaques, telles que Wannacry qui a touché plus de 300 000 ordinateurs, ou encore le cyber-braquage de la banque du Bengladesh, qui a entraîné la perte de près de 100 millions de dollars, illustrent parfaitement ces nouveaux risques contre lesquels les entreprises doivent lutter.
Scoop.it!

Manager ressources humaines à STERLING & WILSON, multinationale indienne opérant dans l'industrie de l'énergie solaire au Maroc et chercheuse en Master of Business Administration à l’école des ponts business School, Meryem Mouathassime nous fait partager son regard sur la nouvelle donne dans la prise en compte
Stéphane NEREAU's insight:
Manager ressources humaines à STERLING & WILSON, multinationale indienne opérant dans l’industrie de l’énergie solaire au Maroc et chercheuse en Master of Business Administration à l’école des ponts business School, Meryem Mouathassime nous fait partager son regard sur la nouvelle donne dans la prise en compte des menaces de l’entreprise.
Scoop.it!

Le 12 Mars dernier un chien a été retrouvé mort dans un avion de la compagnie United Airlines. Grâce à sa plate-forme de Social Media Intelligence, Digimind vous propose de suivre le sentiment social négatif et les commentaires à propos de cette nouvelle crise.
Stéphane NEREAU's insight:
La rapidité de réponse sera absolument la clé d’une crise. Les marques qui prennent trop de temps à s’excuser ou à répondre au problème peuvent être confrontées à d’autres dommages de réputation. En fonction de la gravité du problème et de sa progression, les marques peuvent :
Scoop.it!

La communication de crise est une expertise particulière qui attire un nombre croissant de professionnels de la communication. Rien d’étonnant, quand on songe aux scandales médiatiques de ces derniers mois : harcèlement sexuel chez Weinstein Company, obsolescence programmée chez Apple, lait contaminé chez Lactalis, révélations des Paradise Papers… Voici quelques réflexes à adopter.
Scoop.it!
Sébastien Mousica Consultant , Formateur et Mentor en Audit interne, Contrôle interne, Gestion des risques et Contrôle de gestion www.sebastienmousica.com
|





Qui est concerné ?
Toute personne morale de droit public ou privé d’au moins 50 agents ou salariés[1] à l’obligation de se doter d’un dispositif d’alerte professionnelle.