 Your new post is loading...

|
Scooped by
Gust MEES
September 22, 2016 5:34 PM
|
|
|
Scooped by
Gust MEES
September 14, 2016 8:15 AM
|
This morning has basically been a disaster for Apple. First its highly-anticipated roll-out of iOS 10 welcomed users with a bricked device. Now, following the release of iOS 12.5.1, users report they can no longer connect to iCloud Music Library — the lynchpin required to sync music across supported devices.
iPhone, iPad, iPod touch, Mac or Windows (and Linux) PC users are all susceptible to whatever is causing the issue and many are finding their content inaccessible while the service is down. Learn more / En savoir plus / Mehr erfahren: http://www.scoop.it/t/apple-mac-ios4-ipad-iphone-and-in-security
|
|
Scooped by
Gust MEES
September 14, 2016 6:01 AM
|
Zahlreiche Nutzer klagen über eine misslungene Aktualisierung ihres iPhone oder iPad mit dem heute erschienenen Betriebssystem-Update. Laut Apple ist das Problem mittlerweile behoben. Mac & i zeigt, was Sie als Betroffener tun können.
Das am Dienstagabend frisch veröffentlichte Update auf iOS 10 schlägt anscheinend auf vielen Geräten fehl. Nutzer beklagen unter anderem bei Facebook, auf Apples Support-Seiten und im Mac & i-Forum, dass beim Einspielen der Aktualisierung über WLAN ("Over The Air", OTA) ihr Gerät unvermittelt in den Wartungsmodus wechselt. Auf dem Screen ist dann nur noch das Lightning-Kabel und das iTunes-Logo zu sehen, die Bedienung nicht mehr möglich.
iTunes versucht nach dem Herstellen der Kabelverbindung dann auch noch mal, das iOS-Update zu installieren, was bei manchen Nutzern anscheinend gelingt, bei anderen nicht. Sowohl iPhones als auch iPads scheinen betroffen zu sein, so auch mindestens ein iPhone 6s in der Mac & i-Redaktion. Learn more / En savoir plus / Mehr erfahren: http://www.scoop.it/t/apple-mac-ios4-ipad-iphone-and-in-security
|
|
Rescooped by
Gust MEES
from ICT Security-Sécurité PC et Internet
September 9, 2016 12:07 PM
|
|
|
Rescooped by
Gust MEES
from ICT Security-Sécurité PC et Internet
September 9, 2016 12:04 PM
|
Unlike specially crafted malware specifically developed to take advantage of Windows operating system platform, cyber attackers have started creating cross-platform malware for wider exploitation.
Due to the rise in popularity of Mac OS X and other Windows desktop alternatives, hackers have begun designing cross-platform malware modularly for wide distribution.
Cross-platform malware is loaded with specialized payloads and components, allowing it to run on multiple platforms.
One such malware family has recently been discovered by researchers at Kaspersky Lab, which run on all the key operating systems, including Windows, Linux, and Mac OS X.
Learn more / En savoir plus / Mehr erfahren: http://www.scoop.it/t/securite-pc-et-internet/?tag=cross-platform http://www.scoop.it/t/securite-pc-et-internet
|
|
Scooped by
Gust MEES
September 3, 2016 1:47 PM
|
|
|
Scooped by
Gust MEES
September 2, 2016 9:51 AM
|
Apple has issued an urgent security update for OS X El Capitan, OS X Yosemite and Safari to protect against the same security vulnerability that hit iOS last week.
To update on OS X, go to App Store > Updates and then install the Security Update 2016-001 (for El Capitan) or 2016-005 (for Yosemite). For users on OS X Mavericks, a Safari update is available as well.
Oh and while you’re at it, you should update iOS as well. (Just go to Settings > General > Software Update on your device, and follow the instructions.) The urgent OS X patch comes a week after Lookout Security and Citizen Lab discovered a nasty strain of spyware that could hijack an iPhone with a simple text message. Lookout Security’s Mike Murray called it “one of the most sophisticated pieces of cyberespionage software we’ve ever seen.” Learn more / En savoir plus / Mehr erfahren: http://www.scoop.it/t/apple-mac-ios4-ipad-iphone-and-in-security/?tag=Trident
|
|
Scooped by
Gust MEES
September 2, 2016 6:33 AM
|
Remember the critical security holes that Apple patched in iOS last week after a human rights activist had his iPhone targeted in a seemingly state-sponsored attack?
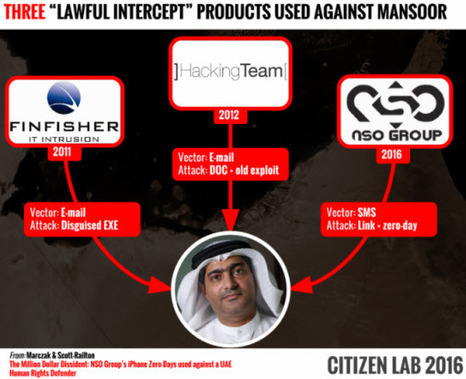
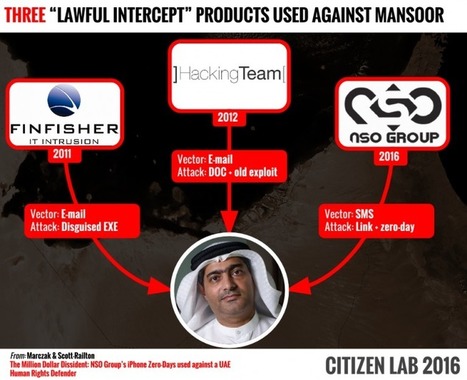
Ahmed Mansoor received two suspicious SMS messages on his iPhone, directing him to websites containing a zero-day iOS exploit. Researchers connected the attack to Israeli-based firm NSO Group, and dubbed the vulnerabilities "Trident".
Well, Apple has now quietly rolled-out a further security update revealing that the zero-day flaws are also present in Apple's OS X desktop operating system, as well as the desktop version of their OS X Safari browser.
My advice to Apple users? Make sure that your Macs, MacBooks, iPhones and iPads are up-to-date.
On OS X the easiest way to update your computer is to open the App Store app on your Mac, then click Updates in the toolbar. If updates are available, click the Update buttons to download and install them. Learn more / En savoir plus / Mehr erfahren: http://www.scoop.it/t/apple-mac-ios4-ipad-iphone-and-in-security
|
|
Scooped by
Gust MEES
August 31, 2016 8:14 AM
|
|
|
Scooped by
Gust MEES
August 29, 2016 8:42 AM
|
Après que le smartphone d’un dissident et militant des Droits de l’Homme aux Emirats Arabes Unis ait été attaqué, Apple a rapidement réagi en lançant un correctif pour contrer cette nouvelle vulnérabilité.
Militant des Droits de l’Homme aux Emirats Arabes Unis, Ahmed Mansoor a été à l'origine de la découverte de nouvelles vulnérabilités sur iOS. Il raconte avoir reçu un étrange SMS lui demandant de cliquer sur un lien Web. Mais au lieu de tomber dans le panneau, il transfère le message au Citizen Lab de l’Université de Toronto.
Les experts se penchent sur la question en impliquant des chercheurs de Lookout. Au final, ils ont déterminé que si Ahmed Mansoor avait cliqué sur le lien, l’attaque aurait exploité trois vulnérabilités présentes sur iOS. A noter que l’iPhone en question était à jour. « Une fois infecté, le téléphone serait devenu un véritable espion, capable d’utiliser seul la caméra et le microphone afin de surveiller l’activité alentour, mais aussi enregistrer les appels WhatsApp ou Viber ainsi que les messages envoyés par les applications, sans oublier d’enregistrer ses déplacements et localisations », peut-on lire dans un rapport dévoilé par Citizen Lab.
Learn more / En savoir plus / Mehr erfahren: http://www.scoop.it/t/apple-mac-ios4-ipad-iphone-and-in-security
|
|
Scooped by
Gust MEES
August 29, 2016 7:11 AM
|
0day iPhone – Trois failles de sécurité identifiées sur iOS peuvent prendre le contrôle d’un appareil Apple en un seul clic.
Trois failles de sécurité de IOS (0day iPhone) collectivement nommées TRIDENT ont été identifiées par la société Lookout conjointement avec le laboratoire Citizen Lab de l’Université de Toronto au Canada. Selon les experts en sécurité mobile, iOS a fait l’objet d’une attaque mobile sophistiquée, ciblée et persistante utilisant trois vulnérabilités appelées TRIDENT. Trident forme une attaque en chaine qui est capable de défier et d’affaiblir les sécurités mises en place par Apple. L’attaque permet à un adversaire de s’introduire dans un appareil iPhone/iPad et d’espionner discrètement ses victimes en récupérant de l’information de diverses applications telles que Gmail, Facebook, Skype, WhatsApp, Calendar, FaceTime, Line, Mail.Ru, … Learn more / En savoir plus / Mehr erfahren: http://www.scoop.it/t/apple-mac-ios4-ipad-iphone-and-in-security
|
|
Scooped by
Gust MEES
August 5, 2016 10:45 AM
|
|
|
Scooped by
Gust MEES
July 25, 2016 4:32 AM
|
Ciscos Sicherheitssparte Talos hat fünf verschiedene Sicherheitslücken entdeckt, die iOS-Geräte und Mac-Computer gleichermaßen betreffen. Sie erlauben Angreifern den Diebstahl von Passwörtern und Daten, Remote-Code-Ausführung und letztlich die vollständige Kontrolle eines Geräts. In den neuesten Versionen von iOS, Mac OS X, tvOS sowie watchOS hat Apple die Schwachstellen bereits behoben, was eine Aktualisierung dringend nahelegt. Learn more / En savoir plus / Mehr erfahren: http://www.scoop.it/t/apple-mac-ios4-ipad-iphone-and-in-security
|
|
|
Scooped by
Gust MEES
September 20, 2016 7:56 PM
|
|
|
Scooped by
Gust MEES
September 14, 2016 6:31 AM
|
After releasing iOS 10 earlier today, some users are reporting ‘bricked’ devices after attempting to update to the new operating system. Most of the issues seem to come from over-the-air (OTA) updates, meaning a device that attempts to download and install the update without plugging it in — something Apple used to require.
The issues seem fairly widespread. The OTA update begins and leaves users staring at a ‘Connect to iTunes’ screen that forces a complete firmware re-install. If you forego the wiping and re-installation of iOS from your iPhone or iPad, you’re left with a bricked and completely useless device.
|
|
Scooped by
Gust MEES
September 9, 2016 12:13 PM
|
|
|
Rescooped by
Gust MEES
from ICT Security-Sécurité PC et Internet
September 9, 2016 12:05 PM
|
Neue Malware installiert Hintertüren auf Macs
Malware gibt es auch für Mac-Nutzer. Kaspersky hat die OS-X-Variante einer Backdoor-Software entdeckt, die auch für Windows und Linux existiert. Angreifer können damit Tastaturanschläge protokollieren und gezielt nach Dateien suchen.
Eine neue Malware für OS X installiert eine Hintertür auf dem Rechner der Nutzer, wie Kaspersky schreibt. Die Software mit dem Namen OSX.Mokes wurde im Januar dieses Jahres bereits in Versionen für Linux und Windows entdeckt.
Learn more / En savoir plus / Mehr erfahren: http://www.scoop.it/t/securite-pc-et-internet/?tag=cross-platform http://www.scoop.it/t/securite-pc-et-internet
|
|
Scooped by
Gust MEES
September 5, 2016 9:52 AM
|
Today, it is still true that Mac has less malware problem than its counterparts Windows and Android. But, it does not mean that Mac is immune to hackers, or that Mac users should take its security lightly. In 2013 Reuters reported that some Mac operating systems of Apple employees were infected with malware. So, case in point here is that your Mac operating systems are in dire need of security than you think. Learn more / En savoir plus / Mehr erfahren: http://www.scoop.it/t/apple-mac-ios4-ipad-iphone-and-in-security
|
|
Scooped by
Gust MEES
September 2, 2016 4:20 PM
|
|
|
Scooped by
Gust MEES
September 2, 2016 7:27 AM
|
Mises au jour par Citizen Lab et Lookout, les vulnérabilités - anciennement 0-day - de sécurité regroupées sous le nom de Trident ont largement fait parler d'elles la semaine dernière. Présentes dans iOS pendant plusieurs années, leur exploitation a permis l'espionnage de l'iPhone par un malware dénommé Pegasus.
Ce malware a été développé par la firme israélienne NSO Group spécialisée dans l'écoute de téléphonie mobile pour les États. Sa découverte a été presque fortuite suite à l'alerte donnée par un dissident politique aux Émirats arabes unis.
Comme on pouvait s'en douter, les fameuses failles corrigées dans iOS 9.3.5 sont également présentes dans OS X. Les deux systèmes d'exploitation partagent un socle de code commun. Le système d'exploitation pour ordinateur Mac a ainsi droit aujourd'hui à des mises à jour pour combler les vulnérabilités Trident.
Apple ne s'étale pas sur le sujet et livre ses patchs sans évoquer la dangerosité liée aux vulnérabilités. En l'occurrence, OS X El Capitan et Yosemite bénéficient de correctifs pour les failles CVE-2016-4655 et CVE-2016-4656 dans les zones mémoire du noyau et pour les manipuler. Learn more / En savoir plus / Mehr erfahren: http://www.scoop.it/t/apple-mac-ios4-ipad-iphone-and-in-security/?tag=Trident
|
|
Scooped by
Gust MEES
September 1, 2016 5:53 AM
|
|
|
Scooped by
Gust MEES
August 30, 2016 7:04 AM
|
Apple vient de corriger en urgence trois failles de sécurité majeures exploitées par un logiciel espion redoutablement performant nommé Pegasus. Mis au point par NSO Group, un... Autrement dit, des gouvernements pour qui le respect de la démocratie et des droits de l’Homme n’est pas une vertu cardinale ont vraisemblablement utilisé Pegasus pour espionner des activistes, des opposants ou encore des régimes rivaux. Des informations relevées dans le code du logiciel malveillant laissent penser que Pegasus serait actif au moins depuis la version iOS 7, qui est sortie en 2013. Si le correctif publié par Apple devrait rendre ce malware inopérant, on peut raisonnablement s’interroger sur l’existence d’autres failles zero day exploitées en toute discrétion à des fins similaires. Learn more / En savoir plus / Mehr erfahren: http://www.scoop.it/t/apple-mac-ios4-ipad-iphone-and-in-security/?tag=PEGASUS
|
|
Scooped by
Gust MEES
August 29, 2016 7:23 AM
|
Apple corrige en urgence trois vulnérabilités zero day sur iOS qui ont permis à un logiciel espion de passer sous les radars pendant des années
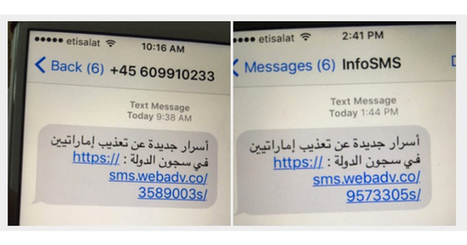
Des chercheurs en sécurité ont découvert trois vulnérabilités dans iOS qui permettent à un attaquant d’installer un logiciel espion ou tout autre logiciel malveillant sur un iPhone cible. Dans le rapport décrivant les circonstances de la découverte de ces exploits ainsi que leurs mécanismes, Citizen Lab, une émanation de l’université de Toronto (Canada), explique avoir été contacté par Ahmed Mansoor, un défenseur des droits de l’homme qui vit aux Émirats arabes unis et lauréat du Martin Ennals Award (le « prix Nobel pour les droits de l’homme »). Le 10 et 11 août de l’année en cours, Ahmed a reçu des messages SMS sur son iPhone, promettant de lui faire parvenir de « nouveaux secrets » sur les détenus torturés dans les prisons des Émirats arabes unis s’il cliquait sur le lien fourni dans le message. Au lieu de cliquer dessus, Ahmed a eu le réflexe de faire parvenir le message à des chercheurs en sécurité (ceux de City Lab dans le cas d’espèce).
Les chercheurs ont reconnu le lien comme appartenant à une infrastructure d’exploit du NSO Group, une entreprise israélienne, fondée en 2010 par Omri Lavie et Shalev Hulio, qui s’est spécialisée dans l’assistance technique aux gouvernements pour l’espionnage de terminaux mobiles et développe des « armes numériques » à l’instar du logiciel espion Pegasus. Depuis 2014, NSO Group est passé sous l’étendard du fonds d’investissement américain Francisco Partners Management contre 120 millions de dollars. Learn more / En savoir plus / Mehr erfahren: http://www.scoop.it/t/apple-mac-ios4-ipad-iphone-and-in-security
|
|
Scooped by
Gust MEES
August 19, 2016 4:26 PM
|
|
|
Scooped by
Gust MEES
August 5, 2016 10:37 AM
|
Erst vor knapp zwei Wochen hat Apple iOS 9.3.3 veröffentlicht. Jetzt kommt mit iOS 9.3.4 ein außerplanmäßiges Update, das eine als kritisch eingestufte Sicherheitslücke schließt. Ein Problem in der Speicherverwaltung sorgt dafür, dass eine App beliebigen Code mit Kernel-Rechten ausführen kann, wie Apple im Security-Bulletin bestätigt. So könnten Hacker auch Zugriff auf die Hardware des iPhones oder iPads bekommen.
Von der Lücke betroffen sind iOS 9.3.3 und frühere Versionen. Apple rät den Nutzern, das Update möglichst schnell auszuführen. Es wird ab sofort verteilt und ist für iPhone 4s und später, iPad 2 und später sowie für den iPod touch der fünften und sechsten Generation erhältlich. Learn more / En savoir plus / Mehr erfahren: http://www.scoop.it/t/apple-mac-ios4-ipad-iphone-and-in-security
|








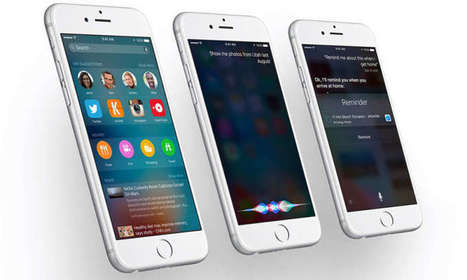





Apple’s HomeKit security has been foiled by a recently discovered security hole: it listens to Siri if you ask it to open the front door.
What happened was that the neighbor was actually able to shout to Marcus’s iPad in the living room in order to get Siri to unlock the door.
Here are 7 tips from Sophos’s Chester Wisniewski on how we can better secure the Internet of Things (IoT).
Learn more / En savoir plus / Mehr erfahren:
http://www.scoop.it/t/securite-pc-et-internet/?tag=Smart+Home
https://globaleducationandsocialmedia.wordpress.com/2014/01/21/why-is-it-a-must-to-have-basics-knowledge-of-cyber-security-in-a-connected-technology-world/
http://www.scoop.it/t/securite-pc-et-internet/?tag=SHODAN+Search+Engine
http://www.scoop.it/t/21st-century-learning-and-teaching/?tag=Internet+of+Things
http://www.scoop.it/t/securite-pc-et-internet/?tag=smart-TV
http://www.scoop.it/t/securite-pc-et-internet/?tag=Internet+of+things
http://globaleducationandsocialmedia.wordpress.com/2014/01/21/why-is-it-a-must-to-have-basics-knowledge-of-cyber-security-in-a-connected-technology-world/
http://www.scoop.it/t/securite-pc-et-internet/?tag=Cars