Nos rendez-vous médicaux, nos échanges avec les soignants et certaines informations sur notre santé sont-ils suffisamment protégés à l'heure où les géants américains de la technologie investissent dans la santé numérique européenne ?
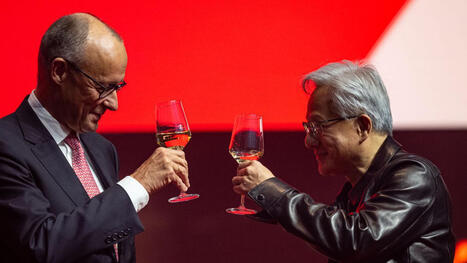
Le 13 octobre 2026, Nvidia, le géant américain des puces électroniques et de l'intelligence artificielle, a annoncé son entrée au capital de Doctolib, la plateforme française de prise de rendez-vous médicaux. L'investissement est minoritaire, mais son montant exact n'a pas été rendu public. <Cite refs={["turn109521news12","turn109521search0"]}/>
Cette annonce soulève une question légitime : lorsqu'une entreprise américaine investit dans une plateforme qui traite des informations médicales, qu'est-ce que cela change réellement pour les patients ?
Pour y répondre, il faut distinguer trois sujets : la participation financière de Nvidia, l'accès éventuel aux données personnelles et l'utilisation croissante de l'intelligence artificielle en médecine.
1. Pourquoi Nvidia investit-il dans Doctolib ?
Nvidia est principalement connu pour ses processeurs graphiques, devenus essentiels au développement de l'intelligence artificielle. Ses technologies permettent notamment d'entraîner et d'exécuter des modèles capables d'analyser du texte, de la voix ou des images.
Doctolib, de son côté, ne se limite plus à la prise de rendez-vous. L'entreprise développe des outils d'intelligence artificielle destinés à faciliter le travail des professionnels de santé et à accompagner les patients.
Parmi les applications envisagées figurent la transcription des consultations médicales, l'automatisation de certaines tâches administratives et des assistants numériques capables d'aider les patients à s'orienter dans leur parcours de soins.
Selon Doctolib, l'investissement de Nvidia doit lui permettre de recruter des spécialistes de l'intelligence artificielle, d'accélérer le développement de ses propres modèles et de bénéficier de l'expertise technique du groupe américain. <Cite refs={["turn109521search0","turn109521news11"]}/>
L'intérêt économique est compréhensible : Nvidia renforce sa présence dans le secteur de la santé numérique, tandis que Doctolib bénéficie de ressources supplémentaires pour développer ses technologies.
Mais cette coopération soulève une question essentielle : l'accès aux technologies d'une entreprise implique-t-il nécessairement un accès aux données de ses utilisateurs ?
La réponse est non. Un fournisseur technologique ou un actionnaire ne dispose pas automatiquement d'un droit d'accès aux informations médicales. Tout dépend des contrats, des architectures techniques, des autorisations et des accès effectivement mis en place.
2. Nvidia pourra-t-il consulter nos données médicales ?
C'est le point central du débat.
À la suite de l'annonce, Doctolib a affirmé que Nvidia n'aurait pas accès aux données de santé de ses patients et que l'investissement ne modifierait pas ses engagements en matière de protection des données. L'entreprise indique conserver le contrôle de ses données et héberger ses données de santé en Europe. <Cite refs={["turn109521search0","turn109521search2"]}/>
Il est important de distinguer ces engagements déclarés d'une vérification indépendante de chaque dispositif technique.
Une participation minoritaire au capital ne signifie pas, à elle seule, que l'investisseur peut consulter les dossiers médicaux, les rendez-vous ou les échanges entre patients et médecins. De même, l'utilisation de processeurs Nvidia ne signifie pas nécessairement que les données sont envoyées aux serveurs de Nvidia.
Des outils d'intelligence artificielle peuvent fonctionner sur une infrastructure exploitée par Doctolib, sans que leur fabricant reçoive directement les informations traitées.
Cependant, pour apprécier réellement le niveau de protection, il faudrait pouvoir examiner les conditions contractuelles, les flux de données, les accès techniques et les modalités précises d'entraînement des modèles.
À ce stade, les informations publiques citées ne permettent pas de vérifier indépendamment chaque détail de cette architecture.
La prudence consiste donc à ne pas confondre une inquiétude légitime avec la preuve d'un accès non autorisé. Rien dans les annonces citées n'établit que Nvidia aurait obtenu un accès aux dossiers médicaux des utilisateurs.
3. Les données hébergées en Europe sont-elles à l'abri des lois américaines ?
L'hébergement européen constitue une protection importante, mais il ne répond pas à toutes les questions.
Les données de santé bénéficient en France d'un cadre juridique spécifique. Le RGPD impose notamment des règles strictes concernant leur collecte, leur utilisation, leur conservation et leur transmission. Les hébergeurs concernés doivent également respecter les exigences applicables à l'hébergement des données de santé.
Doctolib indique appliquer un chiffrement des données et recourir à des infrastructures européennes. Sa documentation destinée aux professionnels de santé mentionne notamment un chiffrement AES-256. <Cite refs={["turn109521search3","turn109521search4"]}/>
Toutefois, une question demeure : quelle est la portée de ces garanties lorsqu'une entreprise européenne dépend de fournisseurs technologiques internationaux ?
Le CLOUD Act américain est régulièrement évoqué dans ce débat. Cette loi peut permettre aux autorités américaines d'obtenir certaines données détenues ou contrôlées par des entreprises soumises à la juridiction américaine, sous réserve des conditions légales applicables. Le fait qu'une donnée soit stockée à l'étranger ne suffit donc pas, à lui seul, à écarter toute question de compétence juridique.
Cela ne signifie pas que les autorités américaines disposent d'un accès libre et permanent aux données de Doctolib.
La question est plus précise : quelles données un fournisseur peut-il techniquement fournir, qui détient les clés de déchiffrement et quelles obligations juridiques s'appliquent dans une situation donnée ?
Doctolib a notamment indiqué que ses données étaient chiffrées et que les clés de déchiffrement étaient détenues en France par un prestataire. Ces déclarations constituent des éléments pertinents, mais leur portée doit être appréciée au regard de l'architecture complète du système et des circonstances d'une éventuelle demande légale. <Cite refs={["turn109521search2"]}/>
L'hébergement en Europe est donc un élément de protection, pas une garantie absolue d'indépendance technologique ou juridique.
4. Le véritable enjeu : l'utilisation des données pour l'intelligence artificielle
Au-delà de l'investissement de Nvidia, une autre évolution mérite notre attention : l'utilisation de données de santé pour la recherche et le développement de systèmes d'intelligence artificielle.
Des données médicales peuvent aider à étudier les parcours de soins, à identifier des tendances ou à améliorer certains outils d'assistance médicale. Ces usages peuvent présenter un intérêt scientifique réel.
Mais les données de santé sont particulièrement sensibles. Elles peuvent révéler des pathologies, des traitements, des habitudes de vie ou des informations intimes sur une personne.
Il faut également distinguer plusieurs notions souvent confondues.
Les données nécessaires au fonctionnement d'un service sont celles utilisées, par exemple, pour gérer un rendez-vous ou transmettre un document médical.
Les données utilisées pour la recherche peuvent être réemployées dans un cadre spécifique, avec des règles relatives à la finalité, à la sécurité, à l'information des personnes et à leurs droits.
Les données utilisées pour entraîner un modèle d'intelligence artificielle soulèvent d'autres questions : quelles informations sont utilisées, comment sont-elles préparées, qui peut y accéder et existe-t-il un risque que des informations personnelles soient mémorisées ou révélées par le modèle ?
Ces trois usages ne sont pas automatiquement équivalents et ne reposent pas nécessairement sur les mêmes autorisations.
Doctolib a notamment présenté un projet de recherche sur l'optimisation des parcours de soins grâce à l'intelligence artificielle, mené avec l'équipe HeKA, associant Inria, l'Inserm et l'Université Paris Cité. Selon sa documentation, ce projet utilise des données pseudonymisées dans le cadre de la méthodologie de référence MR-004 de la CNIL. Les conditions annoncées comprennent notamment l'information préalable des personnes concernées et la possibilité de s'opposer à cette réutilisation. <Cite refs={["turn109521search5"]}/>
La pseudonymisation consiste à remplacer ou retirer les éléments permettant d'identifier directement une personne, par exemple en utilisant un code. Elle réduit certains risques, mais ne rend pas nécessairement les données anonymes : une réidentification peut rester possible dans certaines circonstances.
Il est donc essentiel de savoir non seulement si les données sont protégées, mais aussi à quelles fins elles sont utilisées et quels choix sont proposés aux patients.
5. Quels sont les risques réels pour les patients ?
Le débat ne doit pas se limiter à la nationalité d'un investisseur. Les risques dépendent avant tout de la manière dont les données sont collectées, traitées, sécurisées et partagées.
Plusieurs points méritent une attention particulière.
Le risque d'accès non autorisé. Une faille de sécurité, un compte compromis ou des droits d'accès trop larges peuvent exposer des informations sensibles, quelle que soit l'origine de l'entreprise.
Le risque de réutilisation insuffisamment comprise. Un patient peut accepter l'utilisation d'un service sans avoir conscience de tous les traitements distincts susceptibles de concerner ses données. L'information doit être claire et les choix proposés doivent être accessibles.
Le risque lié aux systèmes d'intelligence artificielle. Un modèle mal conçu ou mal sécurisé peut présenter des vulnérabilités. Il faut donc vérifier comment les données sont utilisées pour l'entraînement, les tests et le fonctionnement quotidien des outils.
Le risque de dépendance technologique. Une entreprise européenne peut conserver le contrôle de ses données tout en dépendant de fournisseurs étrangers pour ses infrastructures ou ses processeurs. Cette dépendance peut avoir des conséquences économiques, techniques et juridiques sans impliquer automatiquement une fuite de données.
Ces risques ne prouvent pas que les données des patients sont actuellement exposées à Nvidia. Ils montrent pourquoi les garanties doivent être examinées au-delà des déclarations générales.
6. Que peut faire un utilisateur de Doctolib ?
Il n'est pas nécessaire de renoncer à un service numérique dès qu'un partenariat technologique est annoncé. En revanche, il est utile de comprendre ses droits.
Tu peux commencer par consulter le centre de confidentialité de Doctolib et vérifier les informations concernant les traitements de données, les projets de recherche et les choix qui te sont proposés.
Pour les projets de recherche concernés, Doctolib indique que les personnes peuvent s'opposer à la réutilisation de leurs données dans les conditions applicables. Les modalités exactes dépendent toutefois du traitement et de ton rôle : patient, utilisateur du compte ou professionnel de santé.
Tu peux également demander des précisions sur les données utilisées, les finalités du traitement, les destinataires éventuels et la manière d'exercer tes droits.
Le point de départ est la page officielle : Utilisation des données et gestion de tes choix chez Doctolib.
Enfin, rappelle-toi qu'un rendez-vous médical, un échange avec un professionnel et un projet de recherche ne correspondent pas nécessairement au même traitement de données. Exercer un droit d'opposition à un projet de recherche ne signifie pas automatiquement supprimer son compte ou interrompre l'utilisation du service.
7. Ce qu'il faudrait surveiller dans les prochains mois
L'investissement de Nvidia rend d'autant plus importante la transparence sur plusieurs aspects.
D'abord, les entreprises devraient expliquer précisément quelles données sont traitées par leurs systèmes d'intelligence artificielle, et dans quelles conditions. Ensuite, les patients devraient pouvoir comprendre qui intervient dans la chaîne technique et quelles protections empêchent les accès non autorisés.
Des informations indépendantes sur les audits de sécurité, les éventuelles évaluations des risques et les contrôles réalisés seraient également utiles pour apprécier la solidité des garanties annoncées.
Enfin, il faudra suivre la manière dont les nouveaux assistants médicaux seront déployés. Un outil qui aide à rédiger une consultation ne présente pas exactement les mêmes enjeux qu'un assistant qui analyse l'historique médical d'un patient ou qui intervient dans l'aide à la décision clinique.
Plus les usages deviennent sensibles, plus les exigences de transparence, de validation et de contrôle doivent être élevées.
Conclusion : faut-il s'inquiéter ?
L'entrée de Nvidia au capital de Doctolib ne constitue pas, en elle-même, la preuve que nos données médicales sont devenues accessibles à une entreprise américaine.
Doctolib affirme que Nvidia n'aura pas accès aux données de santé des patients et que les données continueront d'être hébergées en Europe sous son contrôle. Ce sont des engagements importants, mais ils ne remplacent pas la nécessité de garanties techniques et de contrôles indépendants.
La question mérite donc une vigilance raisonnée plutôt qu'une réaction fondée uniquement sur la nationalité de l'investisseur.
Le véritable enjeu dépasse ce partenariat : à mesure que l'intelligence artificielle entre dans le domaine médical, nous devons pouvoir comprendre comment nos informations sont utilisées, vérifier les protections mises en place et exercer effectivement nos droits.
Nos données médicales ne sont pas de simples ressources numériques. Elles racontent une partie de notre vie privée. Leur protection doit rester une exigence centrale, quel que soit le partenaire technologique choisi.





 Your new post is loading...