CoreTech
166.5K views | +1 today
 
Rescooped by @krisdenerf from Veille #Cybersécurité #DCIT Conseil
onto CoreTech
Today, 8:10 AM
Scoop.it!

La dernière mise à jour de Windows désactive un paramètre de sécu ...

La dernière mise à jour de Windows désactive un paramètre de sécu ... | CoreTech | Scoop.it
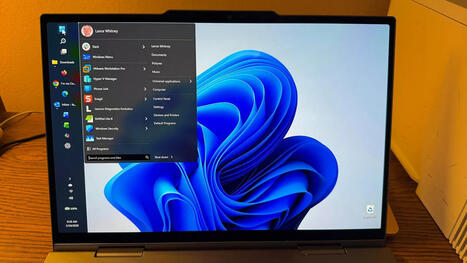
Un bug présent dans la mise à jour Windows d'octobre de Microsoft vous empêche d'activer un paramètre de sécurité qui bloque les applications malveillantes ou suspectes. Une modification du Registre permet toutefois de corriger ce problème.

Via Didier Caradec CEH/DPO/RSSI
Didier Caradec CEH/DPO/RSSI's curator insight, October 22, 5:11 AM

Bug dans le patch tuesday !

CoreTech
CoreTech
AI IA Geek Portable Tablette Mobile Camera Appareil Photo   Français Anglais
Curated by @krisdenerf
Your new post is loading...
Rescooped by @krisdenerf from Veille #Cybersécurité #DCIT Conseil
Today, 8:10 AM
Scoop.it!

La dernière mise à jour de Windows désactive un paramètre de sécu ...

La dernière mise à jour de Windows désactive un paramètre de sécu ... | CoreTech | Scoop.it
Un bug présent dans la mise à jour Windows d'octobre de Microsoft vous empêche d'activer un paramètre de sécurité qui bloque les applications malveillantes ou suspectes. Une modification du Registre permet toutefois de corriger ce problème.

Via Didier Caradec CEH/DPO/RSSI
Didier Caradec CEH/DPO/RSSI's curator insight, October 22, 5:11 AM

Bug dans le patch tuesday !

Rescooped by @krisdenerf from Essentiels et SuperFlus
October 25, 6:47 AM
Scoop.it!

Australia's nuclear agency targeted with ads linked to spyware that infect devices without a click

Australia's nuclear agency targeted with ads linked to spyware that infect devices without a click | CoreTech | Scoop.it
Australia's nuclear science agency and other highly sensitive government organisations have been targeted by a sophisticated, foreign bad actor that secretly weaponised online ads to install spyware. 
No comment yet.
Rescooped by @krisdenerf from Ressources Community Manager
October 22, 2:23 AM
Scoop.it!

Revise : un traitement de texte où l’IA peut corriger, remettre en forme et retravailler vos documents

Revise : un traitement de texte où l’IA peut corriger, remettre en forme et retravailler vos documents | CoreTech | Scoop.it

Vous connaissez la gymnastique. On écrit dans Word, on copie un passage dans ChatGPT, on récupère la version corrigée, on la recolle, et la mise en forme a sauté au passage. Revise part d’une idée toute simple : installer l’IA dans le traitement de texte lui-même, et lui faire proposer ses changements comme le ferait un relecteur.


Via Isabelle Clément
No comment yet.
Scooped by @krisdenerf
October 21, 4:00 AM
Scoop.it!

Failles critiques PHP : comment les Freebox propulsent la France en tête des équipements les plus exposés au monde 

Failles critiques PHP : comment les Freebox propulsent la France en tête des équipements les plus exposés au monde  | CoreTech | Scoop.it
À quelques heures de la publication d'un correctif d'urgence pour deux failles critiques dans PHP, un recensement mondial place la France en tête des pays
No comment yet.
Scooped by @krisdenerf
October 21, 3:57 AM
Scoop.it!

Coupez Internet, gardez l'essentiel : ce logiciel gratuit fait presque tout sans connexion

Coupez Internet, gardez l'essentiel : ce logiciel gratuit fait presque tout sans connexion | CoreTech | Scoop.it
Offlined réunit Wikipédia, une IA locale et des outils personnels sur votre PC. Découvrez ce logiciel gratuit conçu pour fonctionner sans Internet.
No comment yet.
Rescooped by @krisdenerf from Community Management & Webmarketing
October 21, 3:03 AM
Scoop.it!

Meta voulait s’accorder le droit de moissonner les contenus de ses utilisateurs pros

Meta voulait s’accorder le droit de moissonner les contenus de ses utilisateurs pros | CoreTech | Scoop.it
Les nouvelles conditions d’utilisation de Meta prévoyaient à partir du 30 octobre la possibilité de moissonner le contenu des pages web associées à des…...

Via Jérôme G
No comment yet.
Scooped by @krisdenerf
October 20, 6:48 AM
Scoop.it!

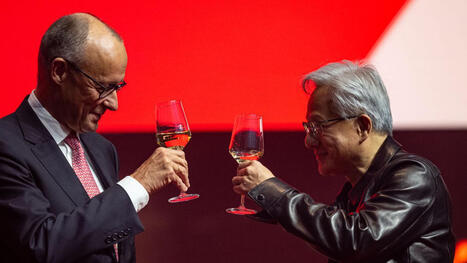
Nvidia: Bundesregierung und Konzernchef Jensen Huang besiegeln KI-Kooperation 

Nvidia: Bundesregierung und Konzernchef Jensen Huang besiegeln KI-Kooperation  | CoreTech | Scoop.it
Prost! Friedrich Merz und Jensen Huang verkünden eine Kooperation bei der Entwicklung von KI. Der Bundeskanzler ruft die Unternehmen zur Bereitstellung ihrer Daten auf. Der Nvidia-CEO warnt davor, Wissen ins Ausland abzugeben.
No comment yet.
Rescooped by @krisdenerf from Renseignements Stratégiques, Investigations & Intelligence Economique
October 20, 3:41 AM
Scoop.it!

Une faille de Muse, l’assistant IA de Meta, peut permettre à un pirate de prendre le contrôle d’un ordinateur ...

Une faille de Muse, l’assistant IA de Meta, peut permettre à un pirate de prendre le contrôle d’un ordinateur ... | CoreTech | Scoop.it

Un expert en cybersécurité a découvert une faille de sécurité majeure concernant Muse, l’agent IA de Meta. Elle donnerait la possibilité de prendre le contrôle entier du Mac de l’utilisateur sans que celui-ci ne s’en aperçoive. Meta n’a pas encore réagi.


Via Intelligence Economique, Investigations Numériques et Veille Informationnelle
No comment yet.
Rescooped by @krisdenerf from Community Management & Webmarketing
October 20, 3:03 AM
Scoop.it!

Les réseaux sociaux seront-ils bloqués à cause des émeutes ?

Les réseaux sociaux seront-ils bloqués à cause des émeutes ? | CoreTech | Scoop.it
VIDÉO - Après les pillages du week-end, le rôle des réseaux sociaux dans l’organisation des casseurs est pointé du doigt. Gabriel Attal demande un blocage temporaire et ciblé de certaines plateformes.

Via Jérôme G
No comment yet.
Rescooped by @krisdenerf from L'actualité du digital
October 20, 2:22 AM
Scoop.it!

ChatGPT passe à GPT-6, avec une nouvelle interface interactive

ChatGPT passe à GPT-6, avec une nouvelle interface interactive | CoreTech | Scoop.it
OpenAI ouvre GPT-6 au grand public avec Intelligent UI, une fonction qui génère des interfaces interactives directement dans les réponses de ChatGPT.

Via Isabelle Clément
No comment yet.
Rescooped by @krisdenerf from Veille #Cybersécurité #DCIT Conseil
October 20, 2:20 AM
Scoop.it!

Firefox a une version entreprise 

Firefox a une version entreprise  | CoreTech | Scoop.it

Via Didier Caradec CEH/DPO/RSSI
No comment yet.
Scooped by @krisdenerf
October 1, 6:45 AM
Scoop.it!

Opera's browser now comes with an eSIM and free data, turning airport Wi-Fi hunting into an outdated travel ritual

Opera's browser now comes with an eSIM and free data, turning airport Wi-Fi hunting into an outdated travel ritual | CoreTech | Scoop.it
Opera quietly turned its browser into a travel connectivity tool...
No comment yet.
Scooped by @krisdenerf
October 1, 6:39 AM
Scoop.it!

Une campagne ClickFix détourne les GPT personnalisés de ChatGPT pour diffuser un malware

Une campagne ClickFix détourne les GPT personnalisés de ChatGPT pour diffuser un malware | CoreTech | Scoop.it
Des cybercriminels se servent désormais de GPT personnalisés pour alimenter une campagne ClickFix. Mis en avant dans des annonces Google, ces assistants conduisent les internautes vers de faux contrôles de sécurité qui les incitent à exécuter eux-mêmes la commande à l’origine de l’infection.
No comment yet.
Rescooped by @krisdenerf from Veille #Cybersécurité #DCIT Conseil
October 30, 8:09 AM
Scoop.it!

Jack Dorsey présente Dessa, une IA vocale capable de tourner sur ...

Jack Dorsey présente Dessa, une IA vocale capable de tourner sur ... | CoreTech | Scoop.it
Block, la maison mère de Square et de Cash App, dévoile Dessa, un modèle vocal qui écoute et parle en même temps et module émotions et hésitations.

Via Didier Caradec CEH/DPO/RSSI
Didier Caradec CEH/DPO/RSSI's curator insight, October 26, 5:12 AM

Pas de STT pour cet agent vocal !

Rescooped by @krisdenerf from Droit
October 23, 6:09 AM
Scoop.it!

Nvidia entre au capital de Doctolib : faut-il s'inquiéter pour nos données médicales ?


Nos rendez-vous médicaux, nos échanges avec les soignants et certaines informations sur notre santé sont-ils suffisamment protégés à l'heure où les géants américains de la technologie investissent dans la santé numérique européenne ?

Le 13 octobre 2026, Nvidia, le géant américain des puces électroniques et de l'intelligence artificielle, a annoncé son entrée au capital de Doctolib, la plateforme française de prise de rendez-vous médicaux. L'investissement est minoritaire, mais son montant exact n'a pas été rendu public. <Cite refs={["turn109521news12","turn109521search0"]}/>

Cette annonce soulève une question légitime : lorsqu'une entreprise américaine investit dans une plateforme qui traite des informations médicales, qu'est-ce que cela change réellement pour les patients ?

Pour y répondre, il faut distinguer trois sujets : la participation financière de Nvidia, l'accès éventuel aux données personnelles et l'utilisation croissante de l'intelligence artificielle en médecine.

1. Pourquoi Nvidia investit-il dans Doctolib ?

Nvidia est principalement connu pour ses processeurs graphiques, devenus essentiels au développement de l'intelligence artificielle. Ses technologies permettent notamment d'entraîner et d'exécuter des modèles capables d'analyser du texte, de la voix ou des images.

Doctolib, de son côté, ne se limite plus à la prise de rendez-vous. L'entreprise développe des outils d'intelligence artificielle destinés à faciliter le travail des professionnels de santé et à accompagner les patients.

Parmi les applications envisagées figurent la transcription des consultations médicales, l'automatisation de certaines tâches administratives et des assistants numériques capables d'aider les patients à s'orienter dans leur parcours de soins.

Selon Doctolib, l'investissement de Nvidia doit lui permettre de recruter des spécialistes de l'intelligence artificielle, d'accélérer le développement de ses propres modèles et de bénéficier de l'expertise technique du groupe américain. <Cite refs={["turn109521search0","turn109521news11"]}/>

L'intérêt économique est compréhensible : Nvidia renforce sa présence dans le secteur de la santé numérique, tandis que Doctolib bénéficie de ressources supplémentaires pour développer ses technologies.

Mais cette coopération soulève une question essentielle : l'accès aux technologies d'une entreprise implique-t-il nécessairement un accès aux données de ses utilisateurs ?

La réponse est non. Un fournisseur technologique ou un actionnaire ne dispose pas automatiquement d'un droit d'accès aux informations médicales. Tout dépend des contrats, des architectures techniques, des autorisations et des accès effectivement mis en place.

2. Nvidia pourra-t-il consulter nos données médicales ?

C'est le point central du débat.

À la suite de l'annonce, Doctolib a affirmé que Nvidia n'aurait pas accès aux données de santé de ses patients et que l'investissement ne modifierait pas ses engagements en matière de protection des données. L'entreprise indique conserver le contrôle de ses données et héberger ses données de santé en Europe. <Cite refs={["turn109521search0","turn109521search2"]}/>

Il est important de distinguer ces engagements déclarés d'une vérification indépendante de chaque dispositif technique.

Une participation minoritaire au capital ne signifie pas, à elle seule, que l'investisseur peut consulter les dossiers médicaux, les rendez-vous ou les échanges entre patients et médecins. De même, l'utilisation de processeurs Nvidia ne signifie pas nécessairement que les données sont envoyées aux serveurs de Nvidia.

Des outils d'intelligence artificielle peuvent fonctionner sur une infrastructure exploitée par Doctolib, sans que leur fabricant reçoive directement les informations traitées.

Cependant, pour apprécier réellement le niveau de protection, il faudrait pouvoir examiner les conditions contractuelles, les flux de données, les accès techniques et les modalités précises d'entraînement des modèles.

À ce stade, les informations publiques citées ne permettent pas de vérifier indépendamment chaque détail de cette architecture.

La prudence consiste donc à ne pas confondre une inquiétude légitime avec la preuve d'un accès non autorisé. Rien dans les annonces citées n'établit que Nvidia aurait obtenu un accès aux dossiers médicaux des utilisateurs.

3. Les données hébergées en Europe sont-elles à l'abri des lois américaines ?

L'hébergement européen constitue une protection importante, mais il ne répond pas à toutes les questions.

Les données de santé bénéficient en France d'un cadre juridique spécifique. Le RGPD impose notamment des règles strictes concernant leur collecte, leur utilisation, leur conservation et leur transmission. Les hébergeurs concernés doivent également respecter les exigences applicables à l'hébergement des données de santé.

Doctolib indique appliquer un chiffrement des données et recourir à des infrastructures européennes. Sa documentation destinée aux professionnels de santé mentionne notamment un chiffrement AES-256. <Cite refs={["turn109521search3","turn109521search4"]}/>

Toutefois, une question demeure : quelle est la portée de ces garanties lorsqu'une entreprise européenne dépend de fournisseurs technologiques internationaux ?

Le CLOUD Act américain est régulièrement évoqué dans ce débat. Cette loi peut permettre aux autorités américaines d'obtenir certaines données détenues ou contrôlées par des entreprises soumises à la juridiction américaine, sous réserve des conditions légales applicables. Le fait qu'une donnée soit stockée à l'étranger ne suffit donc pas, à lui seul, à écarter toute question de compétence juridique.

Cela ne signifie pas que les autorités américaines disposent d'un accès libre et permanent aux données de Doctolib.

La question est plus précise : quelles données un fournisseur peut-il techniquement fournir, qui détient les clés de déchiffrement et quelles obligations juridiques s'appliquent dans une situation donnée ?

Doctolib a notamment indiqué que ses données étaient chiffrées et que les clés de déchiffrement étaient détenues en France par un prestataire. Ces déclarations constituent des éléments pertinents, mais leur portée doit être appréciée au regard de l'architecture complète du système et des circonstances d'une éventuelle demande légale. <Cite refs={["turn109521search2"]}/>

L'hébergement en Europe est donc un élément de protection, pas une garantie absolue d'indépendance technologique ou juridique.

4. Le véritable enjeu : l'utilisation des données pour l'intelligence artificielle

Au-delà de l'investissement de Nvidia, une autre évolution mérite notre attention : l'utilisation de données de santé pour la recherche et le développement de systèmes d'intelligence artificielle.

Des données médicales peuvent aider à étudier les parcours de soins, à identifier des tendances ou à améliorer certains outils d'assistance médicale. Ces usages peuvent présenter un intérêt scientifique réel.

Mais les données de santé sont particulièrement sensibles. Elles peuvent révéler des pathologies, des traitements, des habitudes de vie ou des informations intimes sur une personne.

Il faut également distinguer plusieurs notions souvent confondues.

Les données nécessaires au fonctionnement d'un service sont celles utilisées, par exemple, pour gérer un rendez-vous ou transmettre un document médical.

Les données utilisées pour la recherche peuvent être réemployées dans un cadre spécifique, avec des règles relatives à la finalité, à la sécurité, à l'information des personnes et à leurs droits.

Les données utilisées pour entraîner un modèle d'intelligence artificielle soulèvent d'autres questions : quelles informations sont utilisées, comment sont-elles préparées, qui peut y accéder et existe-t-il un risque que des informations personnelles soient mémorisées ou révélées par le modèle ?

Ces trois usages ne sont pas automatiquement équivalents et ne reposent pas nécessairement sur les mêmes autorisations.

Doctolib a notamment présenté un projet de recherche sur l'optimisation des parcours de soins grâce à l'intelligence artificielle, mené avec l'équipe HeKA, associant Inria, l'Inserm et l'Université Paris Cité. Selon sa documentation, ce projet utilise des données pseudonymisées dans le cadre de la méthodologie de référence MR-004 de la CNIL. Les conditions annoncées comprennent notamment l'information préalable des personnes concernées et la possibilité de s'opposer à cette réutilisation. <Cite refs={["turn109521search5"]}/>

La pseudonymisation consiste à remplacer ou retirer les éléments permettant d'identifier directement une personne, par exemple en utilisant un code. Elle réduit certains risques, mais ne rend pas nécessairement les données anonymes : une réidentification peut rester possible dans certaines circonstances.

Il est donc essentiel de savoir non seulement si les données sont protégées, mais aussi à quelles fins elles sont utilisées et quels choix sont proposés aux patients.

5. Quels sont les risques réels pour les patients ?

Le débat ne doit pas se limiter à la nationalité d'un investisseur. Les risques dépendent avant tout de la manière dont les données sont collectées, traitées, sécurisées et partagées.

Plusieurs points méritent une attention particulière.

Le risque d'accès non autorisé. Une faille de sécurité, un compte compromis ou des droits d'accès trop larges peuvent exposer des informations sensibles, quelle que soit l'origine de l'entreprise.

Le risque de réutilisation insuffisamment comprise. Un patient peut accepter l'utilisation d'un service sans avoir conscience de tous les traitements distincts susceptibles de concerner ses données. L'information doit être claire et les choix proposés doivent être accessibles.

Le risque lié aux systèmes d'intelligence artificielle. Un modèle mal conçu ou mal sécurisé peut présenter des vulnérabilités. Il faut donc vérifier comment les données sont utilisées pour l'entraînement, les tests et le fonctionnement quotidien des outils.

Le risque de dépendance technologique. Une entreprise européenne peut conserver le contrôle de ses données tout en dépendant de fournisseurs étrangers pour ses infrastructures ou ses processeurs. Cette dépendance peut avoir des conséquences économiques, techniques et juridiques sans impliquer automatiquement une fuite de données.

Ces risques ne prouvent pas que les données des patients sont actuellement exposées à Nvidia. Ils montrent pourquoi les garanties doivent être examinées au-delà des déclarations générales.

6. Que peut faire un utilisateur de Doctolib ?

Il n'est pas nécessaire de renoncer à un service numérique dès qu'un partenariat technologique est annoncé. En revanche, il est utile de comprendre ses droits.

Tu peux commencer par consulter le centre de confidentialité de Doctolib et vérifier les informations concernant les traitements de données, les projets de recherche et les choix qui te sont proposés.

Pour les projets de recherche concernés, Doctolib indique que les personnes peuvent s'opposer à la réutilisation de leurs données dans les conditions applicables. Les modalités exactes dépendent toutefois du traitement et de ton rôle : patient, utilisateur du compte ou professionnel de santé.

Tu peux également demander des précisions sur les données utilisées, les finalités du traitement, les destinataires éventuels et la manière d'exercer tes droits.

Le point de départ est la page officielle : Utilisation des données et gestion de tes choix chez Doctolib.

Enfin, rappelle-toi qu'un rendez-vous médical, un échange avec un professionnel et un projet de recherche ne correspondent pas nécessairement au même traitement de données. Exercer un droit d'opposition à un projet de recherche ne signifie pas automatiquement supprimer son compte ou interrompre l'utilisation du service.

7. Ce qu'il faudrait surveiller dans les prochains mois

L'investissement de Nvidia rend d'autant plus importante la transparence sur plusieurs aspects.

D'abord, les entreprises devraient expliquer précisément quelles données sont traitées par leurs systèmes d'intelligence artificielle, et dans quelles conditions. Ensuite, les patients devraient pouvoir comprendre qui intervient dans la chaîne technique et quelles protections empêchent les accès non autorisés.

Des informations indépendantes sur les audits de sécurité, les éventuelles évaluations des risques et les contrôles réalisés seraient également utiles pour apprécier la solidité des garanties annoncées.

Enfin, il faudra suivre la manière dont les nouveaux assistants médicaux seront déployés. Un outil qui aide à rédiger une consultation ne présente pas exactement les mêmes enjeux qu'un assistant qui analyse l'historique médical d'un patient ou qui intervient dans l'aide à la décision clinique.

Plus les usages deviennent sensibles, plus les exigences de transparence, de validation et de contrôle doivent être élevées.

Conclusion : faut-il s'inquiéter ?

L'entrée de Nvidia au capital de Doctolib ne constitue pas, en elle-même, la preuve que nos données médicales sont devenues accessibles à une entreprise américaine.

Doctolib affirme que Nvidia n'aura pas accès aux données de santé des patients et que les données continueront d'être hébergées en Europe sous son contrôle. Ce sont des engagements importants, mais ils ne remplacent pas la nécessité de garanties techniques et de contrôles indépendants.

La question mérite donc une vigilance raisonnée plutôt qu'une réaction fondée uniquement sur la nationalité de l'investisseur.

Le véritable enjeu dépasse ce partenariat : à mesure que l'intelligence artificielle entre dans le domaine médical, nous devons pouvoir comprendre comment nos informations sont utilisées, vérifier les protections mises en place et exercer effectivement nos droits.

Nos données médicales ne sont pas de simples ressources numériques. Elles racontent une partie de notre vie privée. Leur protection doit rester une exigence centrale, quel que soit le partenaire technologique choisi.


No comment yet.
Rescooped by @krisdenerf from Essentiels et SuperFlus
October 21, 5:52 AM
Scoop.it!

Le fichier national d'identification des chiens et chats victime d'un piratage 

Le fichier national d'identification des chiens et chats victime d'un piratage  | CoreTech | Scoop.it
Le site spécialisé dans le recensement des fuites de données FrenchBreaches affirme qu'un pirate revendique le vol de données de 2,9 millions de propriétaires d'animaux et 50 000 vétérinaires.
No comment yet.
Scooped by @krisdenerf
October 21, 3:58 AM
Scoop.it!

Une étude universitaire belge révèle comment des agents d’IA développent leur propre langage naturel pour communiquer

Une étude universitaire belge révèle comment des agents d’IA développent leur propre langage naturel pour communiquer | CoreTech | Scoop.it
Les modèles linguistiques majeurs tels ChatGPT apprennent le langage humain en identifiant des gabarits dans d’énormes quantités de texte. C’est le monde
No comment yet.
Rescooped by @krisdenerf from Veille #Cybersécurité #DCIT Conseil
October 21, 3:09 AM
Scoop.it!

Cyberattaques du 17 octobre : des pirates revendiquent des millions de données françaises

Cyberattaques du 17 octobre : des pirates revendiquent des millions de données françaises | CoreTech | Scoop.it
Fédération française de tir, I-CAD, Nomad Education, Malakoff Humanis, O’Tacos… Le samedi 17 octobre, une vingtaine d’organisations françaises auraient été ciblées par une vague coordonnée de fuites de données, doublée d’attaques DDoS contre des sites publics. Selon le décompte de Sébastien Forte, alias Seb La Tombe, fondateur de FrenchBreaches, plus de 9 millions d’enregistrements seraient […]

Via Didier Caradec CEH/DPO/RSSI
No comment yet.
Rescooped by @krisdenerf from Ressources Community Manager
October 21, 2:22 AM
Scoop.it!

N'importe qui peut désormais créer des “vidéos de qualité studio" grâce à cette IA : Google lance Gemini Omni 1.1 Flash et annonce une pluie de nouveautés pour les créateurs

N'importe qui peut désormais créer des “vidéos de qualité studio" grâce à cette IA : Google lance Gemini Omni 1.1 Flash et annonce une pluie de nouveautés pour les créateurs | CoreTech | Scoop.it
Google vient de lancer une nouvelle IA de génération de vidéos et affirme que celle-ci permet de faire une “production vidéo de qualité studio”.

Via Isabelle Clément
No comment yet.
Scooped by @krisdenerf
October 20, 5:29 AM
Scoop.it!

Les tags NFC sont-ils sécurisés à 100 % ?

Les tags NFC sont-ils sécurisés à 100 % ?

Pratiques, discrets et faciles à utiliser, les tags NFC se sont glissés dans notre quotidien. Mais peut-on vraiment leur faire confiance ? Derrière cette technologie qui permet d'échanger des informations en approchant simplement un smartphone d'une petite puce se cachent des risques de sécurité souvent méconnus.

La réponse est claire : non, les tags NFC ne sont pas sécurisés à 100 %. Leur niveau de protection dépend du type de puce utilisé, de sa configuration et du système auquel elle est reliée.

Comprendre leurs limites permet de profiter de leurs avantages sans négliger les précautions essentielles.

Qu'est-ce qu'un tag NFC ?

NFC signifie Near Field Communication, ou communication en champ proche. Cette technologie permet à deux appareils compatibles d'échanger des données lorsqu'ils sont placés à très courte distance, généralement quelques centimètres.

Les tags NFC sont de petites puces, souvent intégrées dans des autocollants, des cartes, des badges ou des objets. Ils peuvent contenir différentes informations : une adresse Internet, des coordonnées, des instructions pour automatiser une action sur un smartphone ou encore des données utilisées par certains systèmes d'identification.

Leur simplicité est leur principal avantage. Il suffit souvent d'approcher son téléphone pour déclencher une action, sans avoir à ouvrir une application ou à saisir une adresse.

Cependant, cette facilité d'utilisation ne signifie pas que les informations contenues dans une puce sont nécessairement protégées.

Quels sont les principaux risques de sécurité ?

1. Le clonage d'un tag NFC

Certains tags NFC classiques peuvent être copiés relativement facilement. Lorsqu'une puce contient simplement une adresse Internet ou des données statiques, un individu disposant du matériel adapté peut parfois reproduire son contenu sur une autre puce.

Imaginons un tag NFC installé dans un commerce pour diriger les clients vers un site officiel. Une personne malveillante pourrait tenter de copier son contenu afin de créer un tag similaire.

Il faut toutefois distinguer la copie des données de la reproduction complète d'un système sécurisé. Les puces intégrant des mécanismes cryptographiques peuvent rendre cette opération beaucoup plus difficile.

2. Les liens malveillants et le phishing

C'est l'un des risques les plus concrets pour les utilisateurs.

Un tag NFC peut contenir un lien vers un site frauduleux conçu pour imiter une banque, un service de livraison ou une plateforme de paiement.

Après avoir approché son téléphone du tag, l'utilisateur peut être invité à saisir ses identifiants, ses coordonnées bancaires ou d'autres informations confidentielles.

Le danger ne vient donc pas nécessairement de la puce elle-même, mais de l'action qu'elle déclenche.

Un tag NFC ne rend pas un lien fiable simplement parce qu'il est intégré dans un objet physique.

Avant d'ouvrir une page, vérifie l'adresse affichée par ton téléphone. En cas de doute, accède directement au site officiel depuis ton navigateur plutôt que par le lien proposé.

3. La modification non autorisée des données

Certains tags NFC peuvent être réécrits tant que leur contenu n'est pas protégé contre l'écriture.

Une personne ayant accès physiquement à un tag pourrait alors remplacer une adresse légitime par un lien frauduleux.

Ce risque est particulièrement pertinent pour les tags installés dans les lieux publics, les commerces, les hôtels ou les espaces partagés.

Il existe des mécanismes permettant de verrouiller les données d'un tag. Cette protection empêche généralement leur modification ultérieure par les moyens ordinaires, mais elle ne garantit pas à elle seule la sécurité de l'ensemble du système.

4. Les attaques contre les systèmes d'authentification

Les risques deviennent plus complexes lorsque les tags NFC servent à contrôler un accès, à authentifier un produit ou à identifier une personne.

Selon la technologie employée, des attaquants peuvent tenter de reproduire des données, d'exploiter une mauvaise configuration ou de relayer une communication entre une puce légitime et un lecteur.

La faible portée du NFC réduit certaines possibilités d'attaque à distance, mais elle ne les supprime pas toutes.

Pour les applications sensibles, la sécurité doit donc reposer sur des mécanismes d'authentification robustes et non sur la simple présence d'une puce.

Tous les tags NFC offrent-ils le même niveau de sécurité ?

Non. Il existe des différences importantes entre les puces classiques et les modèles intégrant des fonctions cryptographiques.

Les tags NFC classiques

Des puces comme les NTAG213, NTAG215 ou NTAG216 sont couramment utilisées pour stocker des informations simples, notamment des liens ou des données destinées à être lues par un smartphone.

Elles conviennent à de nombreux usages courants, mais leur contenu ne constitue pas automatiquement une preuve d'identité. Un lien ou un identifiant statique peut être copié, et la protection contre l'écriture dépend de la configuration.

Les tags avec protection par mot de passe

Certaines puces proposent des fonctions de protection par mot de passe ou de verrouillage.

Ces mécanismes peuvent limiter les modifications non autorisées et renforcer la protection de certaines opérations. Leur efficacité dépend toutefois des fonctionnalités exactes de la puce et de la manière dont elles sont mises en œuvre.

Un mot de passe ne doit pas être considéré comme une garantie absolue contre toutes les attaques.

Les tags avec authentification cryptographique

Pour des applications nécessitant un niveau de sécurité supérieur, il existe des puces telles que la NTAG 424 DNA de NXP.

Ce type de composant prend notamment en charge le chiffrement AES-128 et des mécanismes d'authentification permettant de produire des messages dynamiques. Ces fonctionnalités peuvent contribuer à détecter les copies frauduleuses lorsqu'elles sont correctement intégrées à un système de vérification.

La nuance est importante : acheter une puce sécurisée ne suffit pas. Les clés cryptographiques doivent être protégées et les vérifications doivent être correctement effectuées, généralement par un serveur de confiance.

Comment utiliser les tags NFC en toute sécurité ?

Quelques précautions simples permettent de réduire les risques.

Vérifie les liens avant de les ouvrir. Lorsque ton smartphone affiche une adresse Internet après la lecture d'un tag, prends le temps de l'examiner. Méfie-toi des noms de domaine inhabituels et des pages qui demandent des informations sensibles sans raison évidente.

Méfie-toi des tags ajoutés dans les lieux publics. Un autocollant NFC peut être remplacé ou posé par une personne malveillante. Si un tag semble recouvrir un autre autocollant ou paraît suspect, évite de le scanner.

Ne saisis pas tes identifiants sur une page inattendue. Une demande de connexion ou de paiement déclenchée par un tag doit être vérifiée indépendamment.

Protège les tags que tu installes. Si tu utilises des tags pour automatiser des actions ou partager des informations, limite les données sensibles qu'ils contiennent et verrouille leur écriture lorsque cela est approprié.

Choisis une puce adaptée à ton usage. Un simple tag contenant l'adresse d'un site vitrine n'a pas les mêmes exigences qu'un badge contrôlant l'accès à un bâtiment ou qu'un dispositif d'authentification de produits.

Enfin, pour les systèmes d'accès ou d'identification, privilégie une solution conçue pour résister au clonage et reposant sur une authentification réelle, plutôt que sur un identifiant fixe.

Peut-on faire confiance au NFC pour les paiements et les accès sécurisés ?

Oui, à condition de distinguer la technologie NFC du système de sécurité qui l'utilise.

Les paiements sans contact, par exemple, reposent sur des mécanismes de sécurité qui vont bien au-delà de la simple lecture d'une puce. De même, un système de contrôle d'accès correctement conçu peut utiliser des cartes ou des badges intégrant une authentification cryptographique.

À l'inverse, un badge reposant uniquement sur un identifiant statique peut être beaucoup plus vulnérable.

La sécurité dépend donc de l'ensemble : la puce, le lecteur, les échanges de données, la gestion des clés et le système qui autorise ou refuse l'accès.

Il serait ainsi incorrect d'affirmer que tous les tags NFC sont dangereux, tout comme il serait faux de considérer qu'ils sont tous inviolables.

Conclusion : une technologie pratique, mais pas infaillible

Les tags NFC illustrent parfaitement un principe essentiel de la sécurité numérique : la simplicité d'utilisation ne garantit pas la protection des données.

Une puce classique peut être copiée, modifiée ou utilisée pour diriger un utilisateur vers un site malveillant. Des composants plus avancés offrent des protections cryptographiques nettement supérieures, à condition d'être correctement configurés et intégrés.

Pour un usage quotidien, le réflexe le plus important reste de vérifier ce que ton téléphone s'apprête à ouvrir et de ne jamais considérer une puce comme une preuve automatique de confiance.

Pour un usage professionnel ou sensible, le choix du matériel et la conception du système de vérification sont déterminants.

La véritable question n'est donc pas de savoir si le NFC est sûr à 100 %, mais de comprendre quel niveau de sécurité est nécessaire pour l'usage que l'on souhaite en faire.


No comment yet.
Rescooped by @krisdenerf from Renseignements Stratégiques, Investigations & Intelligence Economique
October 20, 3:40 AM
Scoop.it!

Les logiciels malveillants passent par le trafic chiffré que les entreprises renoncent à inspecter ...

Les logiciels malveillants passent par le trafic chiffré que les entreprises renoncent à inspecter ... | CoreTech | Scoop.it

Le chiffrement, qui protège les échanges des entreprises, sert aussi de couverture aux logiciels malveillants. Selon le dernier rapport semestriel de WatchGuard, 95 % d’entre eux arrivent par des connexions chiffrées, quand 20 % seulement des équipements de sécurité du parc de l’éditeur les déchiffrent pour les inspecter.


Via Intelligence Economique, Investigations Numériques et Veille Informationnelle
No comment yet.
Rescooped by @krisdenerf from L'actualité du digital
October 20, 2:23 AM
Scoop.it!

TikTok accusé d’avoir testé de fausses options de sécurité sur des mineurs

TikTok accusé d’avoir testé de fausses options de sécurité sur des mineurs | CoreTech | Scoop.it
TikTok est accusé par l’État de New York d’avoir testé de fausses versions de fonctions de sécurité auprès de milliers d’utilisateurs, y compris des jeunes. La plateforme conteste les accusations et dit tester ses nouveautés pour mieux les améliorer.

Via Isabelle Clément
No comment yet.
Rescooped by @krisdenerf from RH, Management et emploi 2.0
October 20, 2:22 AM
Scoop.it!

Claude Team offert pendant un an aux startups : conditions, avantages et marche à suivre

Claude Team offert pendant un an aux startups : conditions, avantages et marche à suivre | CoreTech | Scoop.it
Anthropic ouvre plus largement Claude Startups, son programme destiné aux fondateurs qui développent sur Claude. On fait le point sur l'éligibilité, le contenu réel de l'offre et la procédure de candidature.

Via Isabelle Clément
No comment yet.
Rescooped by @krisdenerf from RH, Management et emploi 2.0
October 1, 9:54 AM
Scoop.it!

Au lieu d’alléger la charge de travail, l’IA « ne fait que la redistribuer », selon une étude

Au lieu d’alléger la charge de travail, l’IA « ne fait que la redistribuer », selon une étude | CoreTech | Scoop.it
Une étude d'Adaptavist auprès de 2 500 travailleurs du savoir documente un nouveau processus à l'ère de l'IA, celui de « taxe de vérification ». Une charge cachée née du besoin de contrôler et de corriger les productions de la machine.

Via Isabelle Clément
DocBiodiv's curator insight, October 2, 4:46 AM
Étienne Caillebotte.Publié le 14 septembre 2026
Scooped by @krisdenerf
October 1, 6:40 AM
Scoop.it!

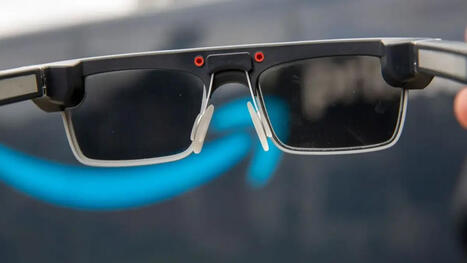
Amazon fait photographier votre maison par ses livreurs, sans votre accord

Amazon fait photographier votre maison par ses livreurs, sans votre accord | CoreTech | Scoop.it
Les livreurs d'Amazon vont bientôt porter des lunettes connectées qui prennent des photos presque en permanence pendant leurs tournées, pour alimenter…...
No comment yet.