Your new post is loading...

|
Scooped by
GCS e-santé Pays de la Loire
February 3, 2016 10:32 AM
|
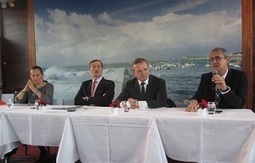
Pour sa 39ème édition, le CyberCercle présidé par Benedict Pillet, a réuni Gérard BAPT, Député de Haute-Garonne, Pierre Morange, Député des Yvelines et Philippe Loudenot, FSSI des Affaires Sociale, de la Santé et des Droits des femmes. Le thème de cette conférence était « cybersécurité et santé », il est vrai que la santé est un sujet sensible qui imbrique sécurité des données à caractère personnelle, confidentialité, mais aussi les professionnels de santé dont la priorité n’est pas la sécurité logique mais plutôt la sécurité des patients… Un long travail de sensibilisation reste à réaliser pour élever le niveau de sécurité de tous.
En préambule, Benedict Pillet a rendu hommage à son mari Nicolas Pillet récemment décédé. Puis elle a introduit la conférence en expliquant que le système de santé français a été vu comme l’un des plus performants au monde selon les analyses de l’OCDE. Toutefois, en termes de Cyber-sécurité les enjeux de la santé numérique sont primordiaux. D’ailleurs, Guillaume Poupard, Directeur Général de l’ANSSI considère que les attaques sur le système de santé vont se multiplier et pourrait même engendrer des morts.
|
|
Scooped by
GCS e-santé Pays de la Loire
February 3, 2016 9:33 AM
|
Cet avis d'expert a été rédigé par Sylvie COIFFARD.
Le dossier médical du patient doit comporter un certain nombre d’informations formalisées au cours du séjour ou à la fin du séjour conformément à l’article R1112-2 du code de la santé publique. Lorsque le dossier patient est informatisé et que les informations relatives à sa prise en charge ne sont pas toutes produites par le logiciel, comme par exemple des résultats d’analyses ou d’examens externes, il faut mettre en place une alimentation la plus automatique possible pour permettre la complétude numérique du dossier. Cette alimentation doit privilégier une structuration et une numérisation à la source via des interfaces bi directionnelles permettant une identification fiable par l’envoi d’un flux démographie.
|
|
Scooped by
GCS e-santé Pays de la Loire
February 3, 2016 5:46 AM
|
L'agrément hébergeur de données de santé (HDS) et la norme internationale ISO27001 reposent sur "des référentiels de sécurité de plus en plus convergents", a expliqué à TICsanté Loïc Thouvenot, consultant en sécurité des systèmes d'information, qui a fourni des éléments de méthodologie pour obtenir ces deux labels.
L'obtention de l'agrément HDS délivré par le ministère de la santé est indispensable à toute société qui souhaite accéder au marché du stockage et du traitement des données de santé. Les conditions de son obtention sont décrites dans un décret du 4 janvier 2006.
|
|
Scooped by
GCS e-santé Pays de la Loire
February 3, 2016 3:17 AM
|
Le jeu de valeurs LOINC pour l’expression des résultats de biologie en français permet l’identification univoque des analyses porteuses de résultats des examens de biologie médicale, ainsi que des observations cliniques et biométriques accompagnant les prescriptions d’examens de biologie. Son utilisation est notamment requise pour la production et l’exploitation de comptes rendus d’examens de biologie médicale dématérialisés et structurés suivant les spécifications du volet « Compte rendu d’examens de biologie médicale » du CI-SIS. Son usage est aussi recommandé dans les flux de messages véhiculant des données de biologie médicale conformes aux profils d’intégration publiés par le domaine Pathology and Laboratory Medicine (PaLM) d’IHE (LTW, ILW, LBL, LPOCT, LAW, LCSD).
Le codage des résultats d’analyses et des observations cliniques suivant une terminologie de référence est un prérequis absolu à la comparabilité de ces résultats et observations lorsqu’ils proviennent de différentes organisations, ce qui est le cas général.
|
|
Scooped by
GCS e-santé Pays de la Loire
February 2, 2016 6:03 AM
|
Les attaques de spams sont désormais plus précises. Les récentes failles en matière de cybersécurité ont permis la capture de nombreuses données... et potentiellement plus d'arnaques. D'autant plus qu'en se focalisant sur l'individualisation des contenus, ils parviennent à tromper plus aisément.
|
|
Scooped by
GCS e-santé Pays de la Loire
February 2, 2016 5:53 AM
|
L’US Food and Drug Administration a publié un document décrivant les étapes importantes qui doivent suivre les fabricants de dispositifs médicaux afin de régler les risques en matière de cybersécurité.
Comme je vous l’expliquais il y a peu, l’US Food and Drug Administration, l’agence chapeautée par le ministère américain de la Santé et des Services sociaux, a fait interdire du matériel médical car considérés comme trop facilement manipulable par un pirate informatique. La FDA vient de diffuser un document, baptisé « Draft Guidance for Industry andFood and Drug Administration Staff » décrivant les étapes importantes qui doivent suivre les fabricants de dispositifs médicaux afin de régler les risques en matière de cybersécurité.
|
|
Scooped by
GCS e-santé Pays de la Loire
February 2, 2016 5:46 AM
|
Le nombre d'individu dont les données ont été exposées à des failles de sécurité dans le secteur de la santé à véritablement explosé en 2015 mentionne un analyste du...
|
|
Scooped by
GCS e-santé Pays de la Loire
February 2, 2016 5:36 AM
|
Plan de Continuité Informatique 1.0
Règles pour la mise en place d’un accès web au SIS pour des tiers 1.0
|
|
|
Scooped by
GCS e-santé Pays de la Loire
February 3, 2016 9:33 AM
|
Cet avis d'expert a été rédigé par Thomas BONTHOUX.
Le recours à des personnels soignants temporaires est progressivement devenu une constante dans le fonctionnement des établissements sanitaires impactant tous types de structures pour des motifs récurrents (pénurie de personnels à forte qualification, remplacements de personnels au pied levé, gestion de plannings à flux tendus).
A ce titre, le recrutement de ces personnels, s’il se fait par définition dans l’urgence, ne doit pas pour autant gager la réussite d’une acculturation et d’une intégration aux pratiques et aux « usages informatiques locaux ».
|
|
Scooped by
GCS e-santé Pays de la Loire
February 3, 2016 9:32 AM
|
Cet avis d'expert a été rédigé par Dominique LORIOUX.
Lors de son admission à l’hôpital, le patient se présente avec son ou ses ordonnances de ville, le praticien les analyse et opte pour le maintien, la suspension ou l’arrêt de chacun des médicaments durant le séjour.
Avec l’outil de prescription informatisé, chaque médicament doit être saisi, ce qui peut , pour de longues ordonnances, devenirchronophage pour le praticien qui doit effectuer ce travail pour le 1er jour de l’hospitalisation afin de permettre aux infirmières d’administrer le traitement dès l’admission.
Des solutions techniques et organisationnelles peuvent être adaptées à chaque service afin de réduire autant que possible les contraintes liées à la saisie du traitement personnel.
|
|
Scooped by
GCS e-santé Pays de la Loire
February 3, 2016 4:11 AM
|
Qui dit santé dit avant tout données personnelles, mais aussi technologie, information, communication…
|
|
Scooped by
GCS e-santé Pays de la Loire
February 2, 2016 8:05 AM
|
91% des entreprises de santé interrogées ont subi une violation de leurs données au cours de ces 2 dernières années selon l’étude « Privacy and Security of Healthcare Data » du Ponemon Institute et seulement 32% pensent avoir les ressources suffisantes pour parer ces incidents1. La majorité des entreprises de santé sont désarmées et ne sont absolument pas en mesure de répondre à la Réglementation européenne sur la Protection des Données qui devrait être mise en application très prochainement.
|
|
Scooped by
GCS e-santé Pays de la Loire
February 2, 2016 6:02 AM
|
La fuite de bases de données peut prendre de multiples formes. La perte d’un support de stockage contenant des informations sensibles médicaux par exemple.
– Ca n’arrive pas qu’aux autres – 29 000 patients de l’hôpital universitaire Arnett de l’Indianna viennent d’être alertés d’un problème concernant leurs dossiers médicaux. Le centre hospitalier a alerté la justice de l’Etat à la suite de la « perte » d’une clé USB. Dans le support de stockage de l’University Health Arnett Hospital, des informations de santé de milliers de patients. La clé n’était pas chiffrée, n’avait pas de mot de passe. Le document n’était pas protégé contre les lectures non autorisées. Plus grave encore, les données couraient de novembre 2014 à novembre 2015. Quid des autres sauvegardes et de la sécurité de ces dernières ?
|
|
Scooped by
GCS e-santé Pays de la Loire
February 2, 2016 5:48 AM
|
L’agence nationale cherche à sensibiliser les développeurs sur les aspects de sécurité informatique, qui sont trop souvent ignorés dans la course mondiale aux appareils connectés.
|
|
Scooped by
GCS e-santé Pays de la Loire
February 2, 2016 5:44 AM
|
Centene Corporation est une entreprise américaine dédiée à l’assurance santé. Elle est basée à Clayton dans le Missouri. La direction vient de lancer une enquête après avoir découvert qui lui manquait six disques durs. L’histoire pourrait s’arrêter là, sauf que les supports de sauvegarde transportent plus d’un million de dossiers d’assurés.
|