L'"escroquerie au président" consiste à ce que l'auteur s'adresse à un employé du service de comptabilité d'une entreprise et se fasse passer pour le grand patron. Grâce à cette technique, il parvient à détourner beaucoup d'argent.
L'auteur de l'escroquerie va préciser à son interlocuteur qu'il se trouve en déplacement, qu'il l'a choisi pour sa discrétion et qu'il a besoin de lui pour une "opération exceptionnelle, confidentielle et extrêmement urgente".
Philippe Loudenot, fonctionnaire de la sécurité des systèmes d’information (FSSI) au ministère des affaires sociales, a confié à l’APM qu’il fallait « consolider le système d’alerte des autorités en cas de piratage informatique dans les établissement de santé »
Cet avis d'expert a été rédigé par Thérèse PSIUK. Les domaines de la prescription sont variés et recouvrent à la fois les prescriptions médicales : médicaments, dispositifs médicaux, actes d’imagerie, de biologie, soins infirmiers et soins des autres paramédicaux et les prescriptions des paramédicaux en regard de la zone d’autonomie professionnelle définie par les textes législatifs. La prescription thérapeutique intégrée dans le circuit du médicament est souvent à un niveau de maturité dans le fonctionnement quotidien du DPI alors que les autres formes de prescriptions sont informatisées de manières hétérogènes. Certains outils de niche (chimiothérapie, transfusion) utilisent des interfaces dédiées qui ne sont pas interfacées.
Cet avis d'expert a été rédigé par Xavier RICHOMME. Plusieurs questions sont à se poser dans le cadre de l’intégration des résultats externes d’anatomopathologie. Ce sont les mêmes questions qui se poseront pour l’intégration de l’ensemble des résultats externes dans le SIH. Elles concernent la destination finale de ces données :
Toutes les informations détenues et traitées par une organisation sont exposées à des menaces d’attaque, d’erreurs, de catastrophes naturelles, de même qu’à des vulnérabilités inhérentes à leur utilisation. La sécurité de l’information est au cœur des activités d’une organisation, car l’information est considérée comme un actif qui a une valeur nécessitant une protection appropriée contre, par exemple, la perte de disponibilité, de confidentialité et d’intégrité.
Oubliées, les menaces diffuses font aujourd'hui un retour en force avec ces ransomwares qui affectent organisations et particuliers, sans distinction. Décryptage de cette tendance par Gérôme Billois, de Solucom.
The FDA's draft of cybersecurity guidelines for medical devices does not go far enough in its recommendations for a framework for protecting devices from future attacks, a new report says.
The report, from the Institute for Critical Infrastructure Technology (ICIT), says the FDA is failing to offer options for "regulatory enforcement" that would assure security standards and measures are adopted in the manufacturing of medical devices.
"In practically all matters of cybersecurity within the health sector, the FDA seems to be in a constant state of offering subtle suggestions where regulatory enforcement is needed," the ICIT report said....
Malheureusement, il n’existait rien de tel pour les particuliers, alors j’ai décidé de m’y atteler. Si vous lisez mon site depuis longtemps, je ne vais pas vous apprendre grand-chose dans ce guide, car je dispense ce genre de conseils depuis plus de 11 ans maintenant, mais pour ceux qui prennent le train en marche ou qui cherchent un document de synthèse à donner à leurs amis ou leur famille, vous êtes au bon endroit.
Dans le cadre de son projet "Volet Ressources Humaines en Système d’Information" (Volet RH en SI) l’ANAP a lancé une enquête nationale fin 2014 auprès des établissements sanitaires. Les résultats présentés aujourd’hui ont permis à l’ANAP d’identifier les besoins d’appui en matière de SIRH et d’envisager les travaux à mener pour y répondre.
À l’ère de la convergence des usages, les outils numériques sont au cœur de l’activité de l’entreprise et conditionnent son organisation, son fonctionnement et sa pérennité. Préserver le système d’information devient un sujet stratégique ; force est de constater que la notion de Plan de Reprise d’Activité (PRA) connaît un essor croissant au sein des entreprises et organismes publics, de toutes tailles.
C’est un chercheur en histoire qui a levé le lièvre. En procédant sur Internet à des recherches anodines sur d’anciens faits divers survenus dans la région, il est tombé sur des liens qui l’ont intrigué. Et pour cause : ils le renvoyaient directement à des dossiers médicaux de patients du Groupe hospitalier privé de l’Artois, certains très récents !
Chargé de la sécurité des systèmes d’information pour les ministères sociaux, Philippe Loudenot a recensé un millier d'incidents informatiques dans les hôpitaux, cliniques, et autres structures de santé en 2015. Il appelle les médecins à davantage de vigilance...
Une question à Philippe LOUDENOT, FSSI du ministère des Affaires sociales, de la Santé et des Droits des femmes, sur ; "Cybersécurité rime t'elle avec santé ?".
Des postes informatiques de trois conseils départementaux de l'ordre des médecins (CDOM) ont été infectés par un "rançongiciel", mais sans toutefois occasionner de dégâts significatifs sur les données, a rapporté à APMnews le Dr Bernard Le Douarin, en charge des systèmes d'information au Conseil national de l'ordre des médecins (Cnom).
Cet avis d'expert a été rédigé par Hélène SOL. « Dans la mise en place de solutions informatiques, la gestion des habilitations conditionne le respect de la confidentialité et de la sécurité. Définir une habilitation nécessite de croiser la stratégie de la CME / Direction des soins, les outils de la DRH et la gestion technique des applications. » Cet avis d'expert aborde :
La problématique : la réglementation se durcie ; Les solutions à mettre en œuvre :
Au sens général ; Les procédures à mettre en place, les documents à écrire ; Plan d’action détaillé gestion des habilitations ; Sous l’angle : pré-requis numéro 3 « confidentialité » du programme Hôpital Numérique ; Sous l'angle du guide de la DGOS : « Introduction à la sécurité des Systèmes d'Information » ; Sous l'angle : Certification des comptes ; Sous l'angle : Directives CNIL, réglement européen protection des données personnelles ; Sous l’angle : « Politique de sécurité des systèmes d’information de l’état » et « Politique de sécurité des systèmes d’information pour les ministères chargés des affaires sociales (PSSI-MCAS) ».
Retrouvez le catalogue des productions des experts HN.
Une réflexion doit être menée pour "consolider le système d'alerte des autorités en cas de piratage informatique dans les établissements de santé", a indiqué le 19 février à TICsanté Philippe Loudenot, fonctionnaire de la sécurité des systèmes d'information (FSSI) au ministère des affaires sociales, réagissant à l'infection par un "rançongiciel" d'un hôpital de Los Angeles. Victime d'un piratage informatique d'ampleur, la direction du Hollywood Presbyterian Medical Center à Los Angeles a indiqué le 17 février avoir payé une rançon de 17.000 dollars afin de récupérer l'accès à ses données, cryptées par un "rançongiciel" (ramsomware).
La DGOS a mené une enquête nationale dans les hôpitaux et cliniques. Des manquements sont pointés dans les SIH. Des corrections doivent être mises en œuvre sans plus tarder.
Sciences et Avenir a posé 3 questions sur la protection des données de santé rassemblées par les objets connectés à Delia Rahallofskog, chef du service de la santé à la direction conformité de la CNIL.
La démocratisation de l’outil informatique depuis deux décennies dans les petites et moyennes entreprises a considérablement augmenté la vulnérabilité de ces organisations. De nombreuses informations sur la santé financière, les projets de développement, ou encore les bases de données clients sont accessibles aux pirates informatiques aguerris.
Quelles sont les cybermenaces qui pèsent sur la France ? Comment y faire face ? Quid des infrastructures d’importances vitales, comme les centrales nucléaires ou les réseaux électriques ? A l’occasion du Forum international sur la cybercriminalité qui s’est tenu à Lille, RSLN a interrogé Guillaume Poupard, directeur général de l’Agence nationale de la sécurité des systèmes d’information (ANSSI).
Ce document propose une charte d’audit des Systèmes d’information, mise à disposition des établissements souhaitant s’approprier cette démarche pour leurs besoins propres. L’audit a pour objectif de donner une assurance raisonnable, et le cas échéant de faire des propositions d’amélioration, sur l’efficience et la maîtrise des risques associés à la gestion du système d’information.
La présente charte est organisée en cinq parties : Direction et stratégie, Situation opérationnelle du SI, Processus de management du SI, Processus métier et Performance observée. À chacune de ces parties correspond un chapitre du référentiel, divisé en références. Chaque référence est divisée en critères d’évaluation. Chaque critère d’évaluation est détaillé en points de contrôle auxquels sont associés des éléments de preuve.
Fuite de données – Je vous parle, malheureusement, très souvent de fuites de données concernant le monde médical. Aux USA, les « fuiteurs » ont obligation d’alerter les autorités en cas de piratage, de sauvegardes bancales ou de pertes d’informations de patients. Dans le Nord de la France, un groupe hospitalier privé de l’Artois vient de découvrir
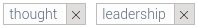
To get content containing either thought or leadership enter:
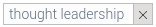
To get content containing both thought and leadership enter:
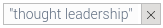
To get content containing the expression thought leadership enter:
You can enter several keywords and you can refine them whenever you want. Our suggestion engine uses more signals but entering a few keywords here will rapidly give you great content to curate.


 Your new post is loading...


 Scoop.it!