 Your new post is loading...

|
Scooped by
Gust MEES
January 23, 2020 5:24 AM
|
Apple, qui se présente volontiers comme le champion de la confidentialité, essuie depuis quelques jours une attaque en piqué sur plusieurs fronts. Il y a tout d'abord ces requêtes insistantes — et sans doute pas dénuées d'arrière-pensées — de l'administration Trump pour forer une porte dérobée dans l'iPhone. Il y a également cette histoire d'abandon du chiffrement intégral des sauvegardes iCloud.
On n'est que mercredi, et voici un nouveau souci pour Apple. Des chercheurs de Google ont mis au jour des failles de sécurité dans le système de prévention intelligente du traçage (Intelligent Tracking Prevention, ITP) de Safari. Ironie de l'histoire, ces vulnérabilités ont pu permettre aux malandrins de suivre à la trace les utilisateurs du navigateur, alors que cet ensemble de fonctionnalités est justement censé mettre des bâtons dans les roues des pisteurs professionnels. Learn more / En savoir plus / Mehr erfahren: https://www.scoop.it/t/apple-mac-ios4-ipad-iphone-and-in-security https://www.scoop.it/topic/apple-mac-ios4-ipad-iphone-and-in-security/?&tag=Safari
|
|
Scooped by
Gust MEES
June 21, 2019 6:21 PM
|
Before either of those patches rolled out, Mozilla became aware of an attack leveraging both vulnerabilities. At the time, we only knew the attacks had something to do with Coinbase as the initial bug report came from a researcher who works on both Google’s Project Zero and the Coinbase security team. Now, Coinbase’s head of security Philip Martin says the attack was aimed at Coinbase employees and not users. Martin also notes that other exchanges were targeted in the attacks, although none have stepped forward.
Meanwhile, Apple security expert Patrick Wardle published an analysis of malware that appears to have installed itself on a fully updated Mac. The hash provided by Wardle matches one from Martin, and the victim of the attack was involved with a cryptocurrency exchange until very recently. Unfortunately, the malware is novel and avoided Apple’s protection mechanisms, but Wardle believes that Apple will have a patch to change the way macOS scans files downloaded by applications rather than the user. Learn more / En savoir plus / Mehr erfahren: https://www.scoop.it/t/apple-mac-ios4-ipad-iphone-and-in-security https://www.scoop.it/topic/apple-mac-ios4-ipad-iphone-and-in-security/?&tag=Browsers
|
|
Scooped by
Gust MEES
February 15, 2019 4:48 PM
|
Depuis la première version de macOS Mojave, le dossier Safari (~/Library/Safari) n’est plus accessible qu’à une poignée d’applications (il était auparavant ouvert à tous les vents). Le Terminal ne peut même pas en afficher le contenu… Le système d’exploitation fournit l’accès à ce dossier à une poignée d’apps (et au Finder).
Jeff Johnson a néanmoins trouvé une faille qui permet à n’importe quel logiciel de regarder de plus près le contenu de ce dossier normalement protégé des regards indiscrets. Le tout, sans avoir besoin des sésames du système ou de l’utilisateur. La vulnérabilité se passe même de boîtes de dialogue d’autorisation. En exploitant ce bug, un malware peut obtenir l’historique de navigation et donc, potentiellement, des informations à caractère privé.
Mieux, ou pire encore, une application ayant reçu l’estampille du notaire de Mojave (une mesure de sécurité inaugurée avec macOS 10.14) pourrait tout de même être en mesure de piocher sans autorisation dans l’historique de Safari. En revanche, une application sandboxée, c’est à dire distribuée sur le Mac App Store, est incapable de tirer partie de cette faille.
Le découvreur a dûment informé Apple de sa découverte, avec tous les détails de la faille. Jeff Johnson a déjà été crédité par le constructeur pour ses trouvailles, et il est probable qu’une future mise à jour de sécurité vienne combler ce bug. Learn more / En savoir plus / Mehr erfahren: https://www.scoop.it/t/apple-mac-ios4-ipad-iphone-and-in-security/
|
|
Scooped by
Gust MEES
December 7, 2017 5:08 PM
|
Dans la foulée de macOS 10.13.2, Apple livre aussi des mises à jour de sécurité pour macOS Sierra et OS X El Capitan. Elles contiennent les mêmes correctifs que la toute dernière mouture de High Sierra bien évidemment.
Avec macOS 10.13.2, Safari passe en version 11.0.2 pour High Sierra bien sûr, mais aussi pour Sierra (10.12.6) et El Capitan (10.11.6). Ces mises à jour sont à récupérer depuis le Mac App Store.
Learn more / En savoir plus / Mehr erfahren: https://www.scoop.it/t/apple-mac-ios4-ipad-iphone-and-in-security
|
|
Scooped by
Gust MEES
April 3, 2014 11:48 AM
|
Apple has fixed more than 25 security flaws in its Safari browser.
That flaw was fixed in iOS and other products earlier this year but Apple just released the fix for Safari on Monday. Along with the 25 memory corruption vulnerabilities the company fixed, it also pushed out a patch for a separate issue in Safari that could enable an attacker to read arbitrary files on a user’s machine.
=========> UPDATE ASAP!!! <========
|
|
Scooped by
Gust MEES
March 14, 2013 9:48 PM
|
Remote code flaws in browser fixed Apple has released security updates to protect users from remote code executions in the company's Safari and OS X platforms. The company said that the Safari 6.0.3 update would include fixes to patch vulnerable components of the browser and its WebKit engine. The update includes fixes for flaws which, if targeted by an attacker, could allow for remote code execution attacks. Additionally, the update addresses a pair of flaws in the browser which could be exploited by attackers to perform a cross-site scripting attack. Apple is recommending that users running OS X Lion download the Safari update through the Apple Software Update application.
|
|
Rescooped by
Gust MEES
from 21st Century Learning and Teaching
January 30, 2013 4:38 PM
|
===> It should go without saying that if you use Opera, you should update to version 12.13 as soon as possible. <===
But... what if you didn't get your copy of Opera from the official website?
What if,...
|
|
|
Scooped by
Gust MEES
June 22, 2019 6:54 AM
|
Des hackers ont exploité deux failles dans Firefox pour installer un porte dérobée sur des Mac. Mozilla a comblé les vulnérabilités avec la version 67.0.4 de Firefox sortie hier. La mise à jour est donc chaudement recommandée à tous les utilisateurs (elle s’applique normalement automatiquement lors d’un redémarrage).
Les hackers ont visé des employés de Coinbase, une plateforme populaire d’achat et de vente de cryptomonnaies. D’après le responsable de la sécurité de Coinbase, l’attaque a été bloquée et aucun utilisateur de la plateforme n’aurait été visé directement. Il ajoute que d’autres plateformes cryptomonnaies ont été la cible d’une attaque identique.
Learn more / En savoir plus / Mehr erfahren: https://www.scoop.it/t/apple-mac-ios4-ipad-iphone-and-in-security https://www.scoop.it/topic/apple-mac-ios4-ipad-iphone-and-in-security/?&tag=Browsers
|
|
Scooped by
Gust MEES
March 23, 2019 9:00 AM
|
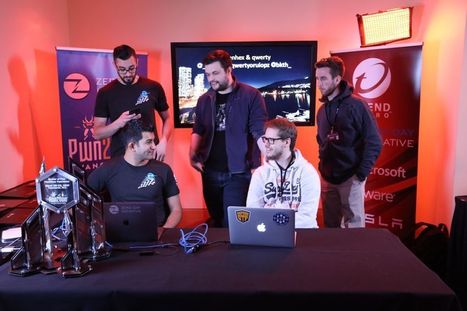
Le concours Pwn2Own 2019 a débuté à Vancouver (Canada), et dès le premier jour deux failles ont été dévoilées touchant Safari. La première, réalisée par l’équipe Fluorocetate, permet d’échapper au « bac à sable » du navigateur au moyen de la force brute. Amat Cama et Richard Zhu, les deux petits génies de l’équipe, ont remporté une récompense de 55 000 $ pour la démonstration de cette vulnérabilité.
Phoenhex et les bidouilleurs de l’équipe qwerty.
L’autre faiblesse de Safari mise en lumière durant la compétition est le fruit du travail de phoenhex et de l’équipe qwerty. Cette fois, il s’agit d’une élévation de privilèges depuis Safari, ouvrant aux hackers une porte vers le système… et donc, d’en prendre le contrôle. Apple connaissant déjà un des bugs permettant d’exploiter cette faille, les découvreurs devront se contenter de partager 45 000 $ (un joli cadeau de consolation). Learn more / En savoir plus / Mehr erfahren: https://www.scoop.it/topic/apple-mac-ios4-ipad-iphone-and-in-security
|
|
Scooped by
Gust MEES
March 19, 2018 7:32 AM
|
Über die Ausnutzung von insgesamt drei Fehlern gelang es einem Sicherheitsforscher, aus dem Browser heraus tief in macOS einzugreifen. Auch ein weiterer Safari-Hack verlief erfolgreich.
Auf der diesjährigen Pwn2Own der Zero Day Initiative im Rahmen der CanSecWest-Konferenz im kanadischen Vancouver gelangen Sicherheitsforschern in der letzten Woche zwei erfolgreiche Angriffe auf macOS über den Apple-Browser Safari.
Verkettung von drei Fehlern
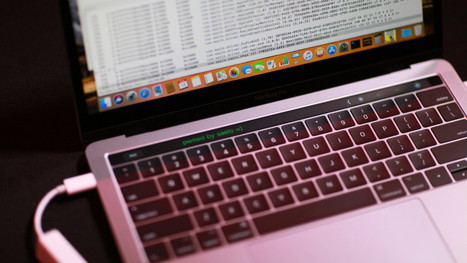
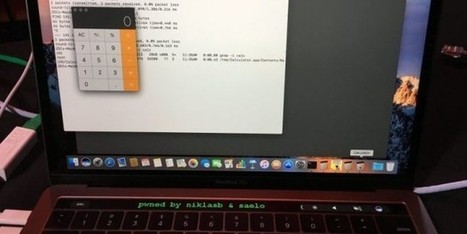
Samuel Groß von der Gruppe phoenhex, dem zusammen mit einem Kollegen im vergangenen Jahr ein ähnlicher Angriff gelungen war, zeigte einen aus drei Fehlern bestehenden Angriff, bei dem es über Safari gelang, einen Text auf der eigentlich besonders geschützte Funktionstastenleiste Touch Bar eines MacBook Pro zu platzieren (siehe Bild). In Safari nutzte Groß einen JIT-Optimization-Bug und anschließend einen Logikfehler in macOS, um die Sandbox zu verlassen. Fehler drei war ein Kernel-Overwrite, über den Code mit Hilfe einer Kernel-Erweiterung ausgeführt werden konnte. Groß erhielt 65.000 US-Dollar und 6 "Master of Pwn"-Punkte.
EInem zweiten Team, den MWR Labs um Alex Plaskett, Georgi Geshev und Fabi Beterke, gelang am zweiten Tag der Pwn2Own wiederum ein Sandbox-Escape in Safari. Dabei wurden zwei Fehler ausgenutzt. Die Gruppe erhielt 55.000 Dollar und 5 "Master of Pwn"-Punkte. Learn more / En savoir plus / Mehr erfahren: https://www.scoop.it/t/securite-pc-et-internet/?&tag=Pwn20wn
|
|
Scooped by
Gust MEES
March 21, 2017 12:15 PM
|
Auch in diesem Jahr war mit Safari und macOS zwei Apple Produkte vertreten. Wissenschaftler haben es sich seit jeher zur Aufgabe gemacht, sogenannte 0-day (Zero-Day- oder “Tag-Null”-) Lücken zu finden. Diese werden so genannt, da kein Hersteller davon etwas weiß, und es dafür noch keinen Patch oder Aktualisierung gibt. Das macht sie besonders gefährlich: Solche Lücken können ungestört von Angreifern ausgenutzt werden, um Computer-Systeme zu übernehmen, ohne das jemand etwas mitbekommt.
Stattliche Preisgelder
Nicht von ungefähr kommen daher stattliche Preisgelder und Auszeichnungen. Summen in Höhe von 50.000 Dollar sind keine Seltenheit. Für ganz knifflige Angriffe werden sogar bis zu 100.000 Dollar ausbezahlt. Das Geld wird meist von Forschungseinrichtungen eingesetzt um weiter arbeiten zu können.
Über den Safari in die Touch Bar
Die Touch Bar war auch auf der Sicherheitskonferenz in aller Munde. Angreifer konnten nämlich durch einen Fehler im Apple eigene Browser Safari eine Lücke ausnutzen, um sich so Root-Rechte unter macOS zu verschaffen. Mit diesen haben die Wissenschaftler eine Nachricht auf der Touch Bar platziert, um ihren Angriff und die Sicherheitslücke zu beweisen. Learn more / En savoir plus / Mehr erfahren: http://www.scoop.it/t/apple-mac-ios4-ipad-iphone-and-in-security https://gustmees.wordpress.com/2012/05/02/get-smart-with-5-minutes-tutorialsit-securitypart-1-browsers/ https://gustmees.wordpress.com/2013/04/22/i-got-interviewed-feeling-honored/
|
|
Scooped by
Gust MEES
April 19, 2013 7:59 AM
|
Apple has pushed out a Safari update to go along with this week's "Java Tuesday" fix.
It's supposed to give you finer-grained control over Java in your browser.
Paul Ducklin puts it through i...
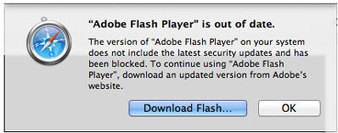
A little over a month ago, Mozilla has announced that Firefox will be preventing all plug-ins except the current version of Flash from loading automatically, requiring users who explicitly want to use them to start them themselves.
Last week, Apple has decided to do the same with older versions of the Adobe Flash Player plug-in.
|











Apple, qui se présente volontiers comme le champion de la confidentialité, essuie depuis quelques jours une attaque en piqué sur plusieurs fronts. Il y a tout d'abord ces requêtes insistantes — et sans doute pas dénuées d'arrière-pensées — de l'administration Trump pour forer une porte dérobée dans l'iPhone. Il y a également cette histoire d'abandon du chiffrement intégral des sauvegardes iCloud.
On n'est que mercredi, et voici un nouveau souci pour Apple. Des chercheurs de Google ont mis au jour des failles de sécurité dans le système de prévention intelligente du traçage (Intelligent Tracking Prevention, ITP) de Safari. Ironie de l'histoire, ces vulnérabilités ont pu permettre aux malandrins de suivre à la trace les utilisateurs du navigateur, alors que cet ensemble de fonctionnalités est justement censé mettre des bâtons dans les roues des pisteurs professionnels.
Learn more / En savoir plus / Mehr erfahren:
https://www.scoop.it/t/apple-mac-ios4-ipad-iphone-and-in-security
https://www.scoop.it/topic/apple-mac-ios4-ipad-iphone-and-in-security/?&tag=Safari