 Your new post is loading...

|
Scooped by
Gust MEES
March 14, 2016 9:23 AM
|
|
|
Scooped by
Gust MEES
March 7, 2016 7:44 AM
|
|
|
Scooped by
Gust MEES
March 2, 2016 4:01 PM
|
|
|
Scooped by
Gust MEES
February 25, 2016 7:37 AM
|
Ein recht neuer Erpressungs-Trojaner erzeugt auf den Systemen seiner Opfer .trun-Dateien. Einer Analyse von heise Security zufolge handelt es sich dabei um PGP-verschlüsselte Daten.
Heise Security liegt der Quellcode einer noch nicht sonderlich weit verbreiteten Ransomware vor, die das Open-Source-Verschlüsselungs-Programm Gnu Privacy Guard, kurz GnuPG oder GPG missbraucht. GPG ist die wichtigste Implementierung des PGP-Standards; es gilt als hochsicheres Verschlüsselungs-Tool, an dem sich selbst die NSA die Zähne ausbeißen würde.
Die Meldung des trun-Trojaners im Wortlaut
ATTENTION!
All important files and information on this comuter (documents, databases, etc.) will be decrypted using a RSA cryptographic algorithm
Without special software decoding a single file with the help of the most powerful computers will take about a 20 years.
_____________________________
contact an expert on e-mail:trunhelp@yandex.ru .
Der trun-Trojaner wird derzeit vor allem via Mail verbreitet und befällt Windows-Systeme. Er hat bereits erste Opfer gefunden; mit weiteren ist zu rechnen. Anders als bei Locky oder TeslaCrypt stellen die Erpresser nicht gleich Lösegeld-Forderungen, sondern bieten Hilfe durch "Experten" an. Letztlich wollen sie dann aber doch für die Entschlüsselung der gekaperten Daten Geld in Form von nicht zu ihnen verfolgbaren Bitcoins.
Learn more / En savoir plus / Mehr erfahren:
http://www.scoop.it/t/ict-security-tools/?tag=Ransomware
|
|
Scooped by
Gust MEES
February 23, 2016 12:32 PM
|
Ransomware persists as one of the top crimeware threats at the start of 2016 but is definitively not a new threat and goes back to 1989, with a strong growth in 2015. Let’s take an in-depth look at it… A short history of ransomware The start… The first known ransomware goes back to 1989 with...
Learn more / En savoir plus / Mehr erfahren:
http://www.scoop.it/t/ict-security-tools/?tag=Ransomware
|
|
Scooped by
Gust MEES
February 22, 2016 10:13 AM
|
Auch wer seine Mails sorgfältig filtert, läuft Gefahr, sich den Erpressungs-Trojaner TeslaCrypt einzufangen. Auf scheinbar harmlosen Web-Seiten lauern Exploits, die deren Besucher infizieren.
Bislang sah es so aus, als würde TeslaCrypt vor allem via E-Mail verteilt. Versehentlich geöffnete Word-Dateien mit bösartigen Makros waren ein übliches Infektionsszenario. So konzentrierten sich viele zu ihrem Schutz auf den Mail-Eingang. Das könnte fatale Folgen haben; denn mittlerweile kann man sich den Erpressungs-Trojaner auch beim Surfen einfangen.
Der Schädling lauert dabei auf scheinbar harmlosen Seiten und nutzt Sicherheitslücken in Windows beziehungsweise der installierten Software aus, um aktiv zu werden. Kurze Zeit später erscheint dann die Nachricht, dass die Dateien verschlüsselt wurden und nur gegen Zahlung von Bitcoins wieder zu entschlüsseln sind. Die Opfer können auf Dokumente, PDFs, Bilder und anderen Daten nicht mehr zugreifen, denn TeslaCrypt hat daraus verschlüsselte Dateien etwa mit der Endung .mp3 gemacht.
Learn more / En savoir plus / Mehr erfahren:
http://www.scoop.it/t/securite-pc-et-internet/?tag=RANSOMWARE
|
|
Scooped by
Gust MEES
February 19, 2016 11:34 AM
|
Gegen den Verschlüsselungs-Trojaner Locky ist noch kein Kraut gewachsen. Umso wichtiger ist eine hinreichende Vorsorge, damit bei einer Infektion keine Dateien unrettbar verloren gehen. Deswegen sollten Computernutzer einiges beachten.
Vorsorge gegen Krypto-Trojaner Locky - Legen Sie regelmäßig Backups Ihrer wichtigen Dateien an. Der Backup-Datenträger darf nicht dauerhaft mit dem Rechner verbunden sein, da er sonst ebenfalls verschlüsselt wird.
- Halten Sie Ihre System (insbesondere Betriebssystem, Office, Browser und Plug-ins) auf dem aktuellen und somit sichersten Stand.
- Stellen Sie sicher, dass Ihr System von einem Virenscanner geschützt wird, der auf aktuelle Signaturen zurückgreift. Ab Windows 8 ist das Schutzprogramm Defender vorinstalliert.
- Konfigurieren Sie Microsoft Office so, dass Makro-Code gar nicht oder erst nach einer Rückfrage ausgeführt wird (siehe Bilderstrecke).
- Lassen Sie Makro-Code nur bei Dokumenten aus vertrauenswürdigen Quellen zu – und auch nur dann, wenn es unbedingt notwendig ist.
- Öffnen Sie keine Dateianhänge von Mails, an deren Vertrauenswürdigkeit auch nur der geringste Zweifel besteht. Nehmen Sie sich insbesondere vor Rechnungs-Mails in Acht, die Sie nicht zuordnen können.
- Starten Sie keine ausführbaren Dateien, an deren Vertrauenswürdigkeit Sie zweifeln.
Learn more / En savoir plus / Mehr erfahren:
http://www.scoop.it/t/securite-pc-et-internet/?tag=LOCKY
http://www.scoop.it/t/securite-pc-et-internet/?tag=RANSOMWARE
|
|
Scooped by
Gust MEES
February 19, 2016 9:59 AM
|
|
|
Scooped by
Gust MEES
February 16, 2016 10:30 AM
|
Locky lauerte vermutlich bereits eine Weile auf den infizierten Systemen, ehe es am vergangenen Montag zeitgleich bei mehreren Opfern mit der Verschlüsselung persönlicher Dateien begonnen hat.
Aktuell grassiert ein neuer Verschlüsselungs-Trojaner namens Locky, der über 300 Euro von seinen Opfern erpresst. heise Security liegen mehrere Berichte von Lesern vor, bei denen die Ransomware mitunter zehntausende Dateien verschlüsselt hat. Anscheinend schlummerte Locky bereits seit einiger Zeit auf den Rechnern der Opfer, um dann am vergangenen Montag erstmals koordiniert zuzuschlagen.
Die Liste der Dateiformate, auf die es Locky abgesehen hat, ist lang. Darunter befindet sich Office-Dateien, diverse Medienformate, Archive, Quellcode, Datenbanken, Zertifikate und Krypto-Schlüssel – kurzum alles, was dem Nutzer potenziell lieb und teuer ist. Insgesamt grast die Ransomware die Platte nach Dateien mit über 150 Endungen ab.
Learn more / En savoir plus / Mehr erfahren:
http://www.scoop.it/t/securite-pc-et-internet/?tag=LOCKY
http://www.scoop.it/t/securite-pc-et-internet/?tag=RANSOMWARE
|
|
Scooped by
Gust MEES
January 4, 2016 11:23 AM
|
Un chercheur a découvert un type de ransomware écrit en Javascript. Ransom32 a été codé à partir de la plateforme NW.js avec un chiffrement résistant.
La mutation est à l’œuvre sur le marché des rançongiciels, ces logiciels qui cadenassent les fichiers ou les PC et réclament de l’argent pour les débloquer. Traditionnellement écrit en C++, un chercheur de la firme Emsisoft a mis la main sur un ransomware écrit en JavaScript. Ce dernier baptisé Ransom32 est codé depuis le framework NW.js. Ce dernier était connu auparavant sous le nom Node-Webkit.
Cette plateforme facilite la création par les développeurs d’applications en JavaScript pour Windows, Linux et Mac OS X. Elle s’appuie sur les projets Node.js et Chromium. Pour autant, si le malware est disponible sur plusieurs OS, le blog d’Emsisoft constate que le ransomware ne fonctionne que sous Windows. Concrètement, NW.js utilise une version allégée de WebKit, le moteur de rendu utilisé dans Chrome, Safari et Opera, mais sans fixer de limitation. Les développeurs peuvent ainsi interagir directement avec le système d’exploitation.
Learn more / En savoir plus / Mehr erfahren:
http://www.scoop.it/t/securite-pc-et-internet/?tag=RANSOMWARE
|
|
Scooped by
Gust MEES
November 11, 2015 5:25 PM
|
Researchers have exploited a flaw in the encryption procedure used by the Linux.Encoder.1 - the first ransomware targeting the Linux platform - to develop a decryption tool for victims.
On Thursday, Russian anti-virus company Dr. Web first disclosed the existence of Linux.Encoder.1, a strain of ransomware similar to other notorious ransomware families such as CryptoWall and TorLocker, but targeting computers running Linux rather than Windows. Evidence of infections by Linux.Encoder.1 are scattered across the net, because many websites appear to be revealing their impacted state in search engine results.
Learn more:
http://www.scoop.it/t/securite-pc-et-internet/?tag=Linux
http://www.scoop.it/t/securite-pc-et-internet/?tag=RANSOMWARE
|
|
Scooped by
Gust MEES
November 7, 2015 12:41 PM
|
|
|
Scooped by
Gust MEES
November 6, 2015 11:19 AM
|
|
|
|
Scooped by
Gust MEES
March 7, 2016 8:05 AM
|
Die Ransom-Ware informiert ihre Opfer über eine Sprachnachricht über die Forderungen. Die Erpresser wollen demnächst auch lokalisierte Versionen der Sprachnachricht anbieten.
Es soll die erste Ransomware sein, die bei den Opfern über eine Sprachdatei Lösegeldforderung stellt. Bisher ist es üblich, dass in solchen Fällen ein Bild eingeblendet wird. Wie die Sicherheitsexperten von Trend Micro mitteilen, soll die Erpressersoftware Cerber “Ransom_Cerber.A” dazu auch noch eine Audiodatei abspielen. Darin informieren die Erpresser die Nutzer darüber, dass alle “Dokumente, Fotos, Datenbanken und andere wichtige Dateien” verschlüsselt wurden. Learn more / En savoir plus / Mehr erfahren: http://www.scoop.it/t/apple-mac-ios4-ipad-iphone-and-in-security/?tag=RANSOMWARE http://www.scoop.it/t/ict-security-tools/?tag=Ransomware
|
|
Scooped by
Gust MEES
March 2, 2016 6:23 PM
|
|
|
Scooped by
Gust MEES
February 29, 2016 3:27 PM
|
|
|
Scooped by
Gust MEES
February 24, 2016 8:46 AM
|
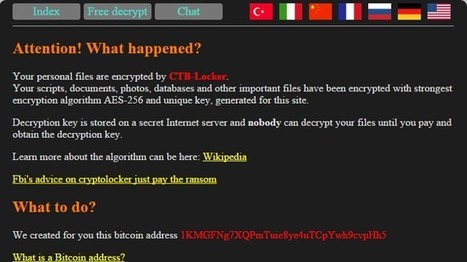
Der Erpressungs-Trojaner CTB-Locker hat es dieses Mal nicht auf Windows-Nutzer, sondern auf Webserver abgesehen. Er hat bereits Dateien hunderter Websites verschlüsselt, ein Ende ist derzeit nicht absehbar.
Erstmals hat es ein Erpressungs-Trojaner im großen Stil auf Webserver abgesehen: Die Ransomware CTB-Locker befällt Websites und verschlüsselt alle Dateien, die sie finden kann. Anschließend erscheint beim Aufruf der Site nur noch der Erpresserbrief, welcher den Admin zur Überweisung von Bitcoins auffordert. Hunderte Web-Präsenzen sind dem Krypto-Trojaner bereits zum Opfer gefallen.
Learn more / En savoir plus / Mehr erfahren:
http://www.scoop.it/t/ict-security-tools/?tag=Ransomware
|
|
Scooped by
Gust MEES
February 22, 2016 11:27 AM
|
Online extortion is on the rise. Not only have recent months seen an increase in distributed denial-of-service attacks with demands that companies pay up to have their website returned to normal working order, and even the theft of confidential data with threats that it will be released to the public if financial demands are not met, but there has been a noticeable increase in ransomware attacks too.
Tools to decrypt ransomware:
http://www.scoop.it/t/ict-security-tools/?tag=Ransomware
Learn more / En savoir plus / Mehr erfahren:
http://www.scoop.it/t/securite-pc-et-internet/?tag=RANSOMWARE
|
|
Scooped by
Gust MEES
February 19, 2016 2:49 PM
|
|
|
Scooped by
Gust MEES
February 19, 2016 10:37 AM
|
|
|
Scooped by
Gust MEES
February 19, 2016 8:40 AM
|
|
|
Scooped by
Gust MEES
January 7, 2016 7:48 AM
|
Ein neuer Erpressungstrojaner namens Ransom32 verschlüsselt persönliche Dateien auf angegriffenen Rechnern. Es handelt sich um den ersten Trojaner auf JavaScript-Basis - dem bislang kaum ein Virenscanner gewachsen ist.
Learn more / En savoir plus / Mehr erfahren:
http://www.scoop.it/t/securite-pc-et-internet/?tag=RANSOMWARE
|
|
Scooped by
Gust MEES
January 4, 2016 10:14 AM
|
Sicherheitsforscher warnen vor der Ransomware Ransom32, die sich als JavaScript-Applikation auf Windows-Computer schleicht. Auch Linux und OS X sind potenziell gefährdet. Kriminelle können sich eine individuelle Version des Schädlings generieren lassen.
Learn more / En savoir plus / Mehr erfahren:
http://www.scoop.it/t/securite-pc-et-internet/?tag=RANSOMWARE
|
|
Scooped by
Gust MEES
November 10, 2015 6:00 AM
|
The UK parliament's secure network has been breached and several computers on it have been compromised by hackers, The Times has reported.
The newspaper makes is sound like the attack was targeted, and the target was Chi Onwurah, MP for Newcastle upon Tyne Central and the Labour Party’s shadow minister for culture and the digital economy, and her employees.
But they also say that they hackers compromised the systems by delivering and spreading crypto-ransomware, which ended up encrypting sensitive files stored in a shared drive used by some 8,500 government employees (MPs, lords, staff, etc.).
After MP Onwurah was faced with the ransom note, she reported the problem and the Parliamentary Digital Service (PDS) first cut her off the shared drive, than took her computers and cleaned them up by replacing the hard drives.
The MP said that no files containing information about constituents were compromised.
Learn more:
http://www.scoop.it/t/securite-pc-et-internet/?tag=RANSOMWARE
|
|
Scooped by
Gust MEES
November 7, 2015 11:37 AM
|
|




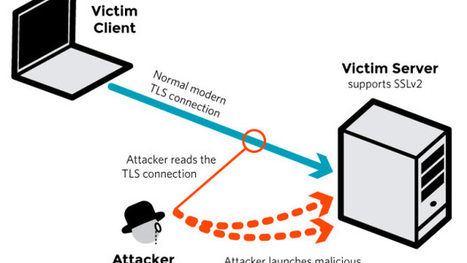

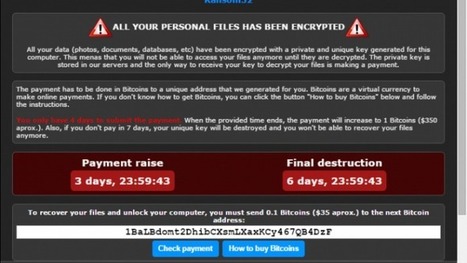

Self-driving cars could cut road deaths by 80%, but without better security they put us at risk of car hacking and even ransoms, experts at SXSW say...
Learn more / En savoir plus / Mehr erfahren:
https://globaleducationandsocialmedia.wordpress.com/2014/01/21/why-is-it-a-must-to-have-basics-knowledge-of-cyber-security-in-a-connected-technology-world/
http://www.scoop.it/t/securite-pc-et-internet/?tag=SHODAN+Search+Engine
http://www.scoop.it/t/21st-century-learning-and-teaching/?tag=Internet+of+Things
http://www.scoop.it/t/securite-pc-et-internet/?tag=smart-TV
http://www.scoop.it/t/securite-pc-et-internet/?tag=Internet+of+things
http://globaleducationandsocialmedia.wordpress.com/2014/01/21/why-is-it-a-must-to-have-basics-knowledge-of-cyber-security-in-a-connected-technology-world/
http://www.scoop.it/t/securite-pc-et-internet/?tag=Cars