ICT Security-Sécurité PC et Internet
114.0K views | +26 today
ICT Security-Sécurité PC et Internet
ICT Security + Privacy + Piracy + Data Protection - Censorship - Des cours et infos gratuites sur la"Sécurité PC et Internet" pour usage non-commercial... (FR, EN+DE)...
Curated by Gust MEES
Your new post is loading...
Scooped by Gust MEES
November 26, 2017 10:47 AM
Scoop.it!

Polizei warnt von Betrugsmasche mit "abgelaufener" Windows-Lizenz | #CyberSecurity #Awareness #Arnaques 

Polizei warnt von Betrugsmasche mit "abgelaufener" Windows-Lizenz | #CyberSecurity #Awareness #Arnaques  | ICT Security-Sécurité PC et Internet | Scoop.it
Aktuell häufen sich im Netz sich erneut Beschwerden von Usern, die von angeblichen Microsoft-Mitarbeitern angerufen wurden. Ihre Windows-Lizenz sei "abgelaufen". Dabei handelt es sich um eine bereits bekannte Betrugsmasche, vor der nun sogar die Polizei warnt. Sollte "Microsoft" demnächst bei Ihnen anrufen, legen Sie am besten sofort auf.

Hallo, hier Microsoft: Bitte bezahlen!


Offenbar macht eine bereits bekannte Telefonbetrugs-Masche derzeit wieder die Runde - wodurch die Polizeistelle in Aachen sich gezwungen sah, eine offizielle Warnung herauszugeben. Über 100 Menschen meldeten in den letzten Tagen demnach Anrufe von angeblichen Microsoft-Mitarbeitern.


Learn more / En savoir plus / Mehr erfahren:


https://www.scoop.it/t/securite-pc-et-internet/?&tag=Awareness


https://www.scoop.it/t/securite-pc-et-internet/?&tag=Arnaques


Gust MEES's insight:
Aktuell häufen sich im Netz sich erneut Beschwerden von Usern, die von angeblichen Microsoft-Mitarbeitern angerufen wurden. Ihre Windows-Lizenz sei "abgelaufen". Dabei handelt es sich um eine bereits bekannte Betrugsmasche, vor der nun sogar die Polizei warnt. Sollte "Microsoft" demnächst bei Ihnen anrufen, legen Sie am besten sofort auf.

Hallo, hier Microsoft: Bitte bezahlen!


Offenbar macht eine bereits bekannte Telefonbetrugs-Masche derzeit wieder die Runde - wodurch die Polizeistelle in Aachen sich gezwungen sah, eine offizielle Warnung herauszugeben. Über 100 Menschen meldeten in den letzten Tagen demnach Anrufe von angeblichen Microsoft-Mitarbeitern.


Learn more / En savoir plus / Mehr erfahren:


https://www.scoop.it/t/securite-pc-et-internet/?&tag=Awareness


https://www.scoop.it/t/securite-pc-et-internet/?&tag=Arnaques


No comment yet.
Scooped by Gust MEES
November 25, 2017 1:02 PM
Scoop.it!

Firefox warnt künftig vor gehackten Webseiten | Im #EntwicklungsStadium | #Browser #CyberSecurity

Firefox warnt künftig vor gehackten Webseiten | Im #EntwicklungsStadium | #Browser #CyberSecurity | ICT Security-Sécurité PC et Internet | Scoop.it
Mozilla arbeitet offenbar an einer Browser-Erweiterung für Firefox, die Nutzer vor gehackten Webseiten warnen soll. Dazu greifen die Entwickler auf die Datenbank des Dienstes "Have i been pwned?" zurück.


Mozilla hat in der aktuellen Firefox-Version 57 vor allem für mehr Performance und Stabilität gesorgt. Jetzt soll auch die Sicherheit des Open-Source-Tools auf ein neues Level gehoben werden. Hierzu arbeitet Mozilla momentan an einer Browser-Erweiterung, die Nutzer vor gehackten Webseiten warnt. Dies belegt die Github-Seite des Firefox-Entwicklers Nihanth Subramanya.
Die Daten zu den Breach Alerts erhält das Add-on von dem Dienst "Have i been pwned?" des australischen Microsoft-Direktors und IT-Sicherheitsexperten Troy Hunt.


Breach Alerts direkt im Browser


Die Browser-Erweiterung prüft in der Praxis, ob Nutzer eine gehackte Webseite ansurfen, die in der Datenbank von Have i been pwned? aufgeführt sind. Sobald ein Eintrag mit der URL übereinstimmt, spielt das Add-on eine Warnmeldung aus. Darüber hinaus soll die Erweiterung dem Nutzer auch zusätzliche Informationen über die Datenlecks liefern und auf weiterführende Support-Webseiten verweisen. Als weiteres Feature führt der Firefox-Entwickler einen optionalen Warn-Service auf. Dieser könne angemeldete Anwender per E-Mail über mögliche Datenlecks genutzter Dienste informieren.


Learn more / En savoir plus / Mehr erfahren:


https://gustmees.wordpress.com/2012/05/02/get-smart-with-5-minutes-tutorialsit-securitypart-1-browsers/


Gust MEES's insight:
Mozilla arbeitet offenbar an einer Browser-Erweiterung für Firefox, die Nutzer vor gehackten Webseiten warnen soll. Dazu greifen die Entwickler auf die Datenbank des Dienstes "Have i been pwned?" zurück.


Mozilla hat in der aktuellen Firefox-Version 57 vor allem für mehr Performance und Stabilität gesorgt. Jetzt soll auch die Sicherheit des Open-Source-Tools auf ein neues Level gehoben werden. Hierzu arbeitet Mozilla momentan an einer Browser-Erweiterung, die Nutzer vor gehackten Webseiten warnt. Dies belegt die Github-Seite des Firefox-Entwicklers Nihanth Subramanya.
Die Daten zu den Breach Alerts erhält das Add-on von dem Dienst "Have i been pwned?" des australischen Microsoft-Direktors und IT-Sicherheitsexperten Troy Hunt.


Breach Alerts direkt im Browser


Die Browser-Erweiterung prüft in der Praxis, ob Nutzer eine gehackte Webseite ansurfen, die in der Datenbank von Have i been pwned? aufgeführt sind. Sobald ein Eintrag mit der URL übereinstimmt, spielt das Add-on eine Warnmeldung aus. Darüber hinaus soll die Erweiterung dem Nutzer auch zusätzliche Informationen über die Datenlecks liefern und auf weiterführende Support-Webseiten verweisen. Als weiteres Feature führt der Firefox-Entwickler einen optionalen Warn-Service auf. Dieser könne angemeldete Anwender per E-Mail über mögliche Datenlecks genutzter Dienste informieren.


Learn more / En savoir plus / Mehr erfahren:


https://gustmees.wordpress.com/2012/05/02/get-smart-with-5-minutes-tutorialsit-securitypart-1-browsers/


No comment yet.
Scooped by Gust MEES
November 23, 2017 11:15 AM
Scoop.it!

Snowden warnt vor Big Data, Biometrie und dem iPhone X | #Privacy #Tracking #CyberSecurity #Apps #ThirdPartyApplications

Snowden warnt vor Big Data, Biometrie und dem iPhone X | #Privacy #Tracking #CyberSecurity #Apps #ThirdPartyApplications | ICT Security-Sécurité PC et Internet | Scoop.it
Am Beispiel der Gesichtserkennung im neuen iPhone X illustriert der Whistleblower Edward Snowden die Gefahren, denen wir uns schon in naher Zukunft stellen müssen.

Im Rahmen einer Keynote auf der JBFOne, dem IT-Kongress der Fiducia & GAD, warnte Edward Snowden davor, dass Firmen immer mehr Daten anhäufen und ganz offensichtlich nicht in der Lage sind, diese zu schützen. Das zeige gerade aktuell das Beispiel des Fahrdienstes Uber, der erst jetzt zugab, dass ihm 2016 Kundendaten geklaut wurden. Auf der anderen Seite geben Endanwender immer mehr Daten über sich preis. Sie nutzen ganz freiwillig Überwachungs-Gerätschaften, wie sie sich selbst Orwell nicht hätte vorstellen können.

Als Beispiel führte der live aus seinem russischen Exil zugeschaltete Whistleblower das neue iPhone X an. Apples neues Smartphone verfügt über eine eingebaute Gesichtserkennung, die unter anderem zur Authentifizierung des Anwenders genutzt wird. Die sei zwar bereits umgangen worden, aber das sei gar nicht das eigentliche Problem. Das liege vielmehr darin, dass Apple auch Entwicklern von Fremd-Apps Zugriff auf die Daten der intelligenten Gesichtserfassung gewähren will. Und diese werden das missbrauchen, malt Snowden den Teufel an die Wand.

Werbung beobachtet den Anwender


Learn more / En savoir plus / Mehr erfahren:


https://www.scoop.it/t/securite-pc-et-internet/?&tag=Cyberespionage


https://www.scoop.it/t/securite-pc-et-internet/?&tag=Privacy


https://gustmees.wordpress.com/2013/12/21/privacy-in-the-digital-world-shouldnt-we-talk-about-it/


https://www.scoop.it/t/securite-pc-et-internet/?&tag=tracking


Gust MEES's insight:
Am Beispiel der Gesichtserkennung im neuen iPhone X illustriert der Whistleblower Edward Snowden die Gefahren, denen wir uns schon in naher Zukunft stellen müssen.

Im Rahmen einer Keynote auf der JBFOne, dem IT-Kongress der Fiducia & GAD, warnte Edward Snowden davor, dass Firmen immer mehr Daten anhäufen und ganz offensichtlich nicht in der Lage sind, diese zu schützen. Das zeige gerade aktuell das Beispiel des Fahrdienstes Uber, der erst jetzt zugab, dass ihm 2016 Kundendaten geklaut wurden. Auf der anderen Seite geben Endanwender immer mehr Daten über sich preis. Sie nutzen ganz freiwillig Überwachungs-Gerätschaften, wie sie sich selbst Orwell nicht hätte vorstellen können.

Als Beispiel führte der live aus seinem russischen Exil zugeschaltete Whistleblower das neue iPhone X an. Apples neues Smartphone verfügt über eine eingebaute Gesichtserkennung, die unter anderem zur Authentifizierung des Anwenders genutzt wird. Die sei zwar bereits umgangen worden, aber das sei gar nicht das eigentliche Problem. Das liege vielmehr darin, dass Apple auch Entwicklern von Fremd-Apps Zugriff auf die Daten der intelligenten Gesichtserfassung gewähren will. Und diese werden das missbrauchen, malt Snowden den Teufel an die Wand.

Werbung beobachtet den Anwender


Learn more / En savoir plus / Mehr erfahren:


https://www.scoop.it/t/securite-pc-et-internet/?&tag=Cyberespionage


https://www.scoop.it/t/securite-pc-et-internet/?&tag=Privacy


https://gustmees.wordpress.com/2013/12/21/privacy-in-the-digital-world-shouldnt-we-talk-about-it/


https://www.scoop.it/t/securite-pc-et-internet/?&tag=tracking


No comment yet.
Scooped by Gust MEES
November 22, 2017 6:09 PM
Scoop.it!

Ernste Sicherheitslücken in fast allen aktuellen Intel-Prozessoren

Ernste Sicherheitslücken in fast allen aktuellen Intel-Prozessoren | ICT Security-Sécurité PC et Internet | Scoop.it
Vereinfacht gesagt: Jeder Desktop-Rechner und jedes Notebook mit einem einigermaßen aktuellen Intel-Prozessor sowie viele Serversysteme sind für die Übernahme durch feindlich gesinnte Angreifer anfällig. Der Angreifer kann zum Beispiel auf dem fremden System seinen Code ausführen, ohne dass der PC-Besitzer das mitbekommt und den gekaperten Rechner auch abstürzen lassen.

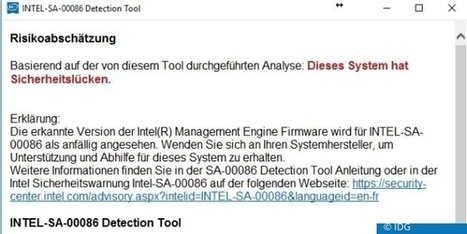
Mit diesem Gratis-Tool prüfen Sie Ihren Rechner

Mit diesem kostenlosen englischsprachigen Intel-SA-00086 Detection Tool können Besitzer von Rechnern mit Windows 7, 8.1 und 10 sowie mit Linux ihre Rechner daraufhin prüfen, ob die Sicherheitslücke vorhanden ist. Die Windows-Version liegt als ZIP vor, die Linuxversion als tar.gz.


Learn more / En savoir plus / Mehr erfahren:


https://downloadcenter.intel.com/download/27150


Gust MEES's insight:
Vereinfacht gesagt: Jeder Desktop-Rechner und jedes Notebook mit einem einigermaßen aktuellen Intel-Prozessor sowie viele Serversysteme sind für die Übernahme durch feindlich gesinnte Angreifer anfällig. Der Angreifer kann zum Beispiel auf dem fremden System seinen Code ausführen, ohne dass der PC-Besitzer das mitbekommt und den gekaperten Rechner auch abstürzen lassen.

Mit diesem Gratis-Tool prüfen Sie Ihren Rechner

Mit diesem kostenlosen englischsprachigen Intel-SA-00086 Detection Tool können Besitzer von Rechnern mit Windows 7, 8.1 und 10 sowie mit Linux ihre Rechner daraufhin prüfen, ob die Sicherheitslücke vorhanden ist. Die Windows-Version liegt als ZIP vor, die Linuxversion als tar.gz.


Learn more / En savoir plus / Mehr erfahren:


https://downloadcenter.intel.com/download/27150


No comment yet.
Scooped by Gust MEES
November 22, 2017 3:49 PM
Scoop.it!

Luxembourg and Cyber-Security: HOW did it START? | #ICT #DigitalLuxembourg #Digital4EDUcation #DigitalCitiZENship 

Luxembourg and Cyber-Security: HOW did it START? | #ICT #DigitalLuxembourg #Digital4EDUcation #DigitalCitiZENship  | ICT Security-Sécurité PC et Internet | Scoop.it

Luxembourg, a tiny country with ONLY 590.667 inhabitants (January 2017) in the heart of Europe and one of the smallest countries in the world, WHERE MOST persons don’t even know where to find it on the map, shows up as an international country well known and recognized for its Cyber Security knowledge, as well as its skills in ICT.


Learn more / En savoir plus / Mehr erfahren:


http://www.scoop.it/t/luxembourg-europe/?tag=Digital+L%C3%ABtzebuerg


Gust MEES's insight:

Luxembourg, a tiny country with ONLY 590.667 inhabitants (January 2017) in the heart of Europe and one of the smallest countries in the world, WHERE MOST persons don’t even know where to find it on the map, shows up as an international country well known and recognized for its Cyber Security knowledge, as well as its skills in ICT.


Learn more / En savoir plus / Mehr erfahren:


http://www.scoop.it/t/luxembourg-europe/?tag=Digital+L%C3%ABtzebuerg


No comment yet.
Scooped by Gust MEES
November 22, 2017 2:35 PM
Scoop.it!

Android sait en permanence où vous êtes, même si vous coupez la géolocalisation | #Privacy #Tracking 

Android sait en permanence où vous êtes, même si vous coupez la géolocalisation | #Privacy #Tracking  | ICT Security-Sécurité PC et Internet | Scoop.it

Android sait en permanence où vous êtes, même si vous coupez la géolocalisation


Une enquête du site Quartz révèle que les smartphones sous Android collectent les adresses des antennes-relais environnantes pour les envoyer à Google. Des informations qui permettent de localiser les utilisateurs même si les services de localisation sont désactivés.

Ce n’est pas un secret en 2017, nos smartphones sont de vraies passoires d’où s’échappent de nombreuses données personnelles. Après Wiko et OnePlus il y a peu, c’est au tour de Google de se faire épingler pour s’être montré (à nouveau) un peu trop curieux.

En effet, nos confrères américains de Quartz ont découvert que depuis 11 mois, les smartphones sous Android collectent en permanence les adresses des antennes-relais environnantes et les envoient à Google. Ces données sont sensibles car elles donnent la localisation de l’utilisateur du smartphone de manière approximative ou précisément par triangulation, et ce même si les services de localisation sont désactivés ou que l’appareil n’embarque pas de carte SIM (le Wi-Fi suffit).


Learn more / En savoir plus / Mehr erfahren:


https://www.scoop.it/t/securite-pc-et-internet/?&tag=Cyberespionage


https://www.scoop.it/t/securite-pc-et-internet/?&tag=Privacy


https://gustmees.wordpress.com/2013/12/21/privacy-in-the-digital-world-shouldnt-we-talk-about-it/


https://www.scoop.it/t/securite-pc-et-internet/?&tag=tracking


Gust MEES's insight:

Android sait en permanence où vous êtes, même si vous coupez la géolocalisation


Une enquête du site Quartz révèle que les smartphones sous Android collectent les adresses des antennes-relais environnantes pour les envoyer à Google. Des informations qui permettent de localiser les utilisateurs même si les services de localisation sont désactivés.

Ce n’est pas un secret en 2017, nos smartphones sont de vraies passoires d’où s’échappent de nombreuses données personnelles. Après Wiko et OnePlus il y a peu, c’est au tour de Google de se faire épingler pour s’être montré (à nouveau) un peu trop curieux.

En effet, nos confrères américains de Quartz ont découvert que depuis 11 mois, les smartphones sous Android collectent en permanence les adresses des antennes-relais environnantes et les envoient à Google. Ces données sont sensibles car elles donnent la localisation de l’utilisateur du smartphone de manière approximative ou précisément par triangulation, et ce même si les services de localisation sont désactivés ou que l’appareil n’embarque pas de carte SIM (le Wi-Fi suffit).


Learn more / En savoir plus / Mehr erfahren:


https://www.scoop.it/t/securite-pc-et-internet/?&tag=Cyberespionage


https://www.scoop.it/t/securite-pc-et-internet/?&tag=Privacy


https://gustmees.wordpress.com/2013/12/21/privacy-in-the-digital-world-shouldnt-we-talk-about-it/


https://www.scoop.it/t/securite-pc-et-internet/?&tag=tracking


No comment yet.
Scooped by Gust MEES
November 22, 2017 12:44 PM
Scoop.it!

Session-Replay: Viele beliebte Webseiten zeichnen jegliche Texteingabe auf | #CyberSecurity #Privacy #Awareness #BIGDATA 

Session-Replay: Viele beliebte Webseiten zeichnen jegliche Texteingabe auf | #CyberSecurity #Privacy #Awareness #BIGDATA  | ICT Security-Sécurité PC et Internet | Scoop.it
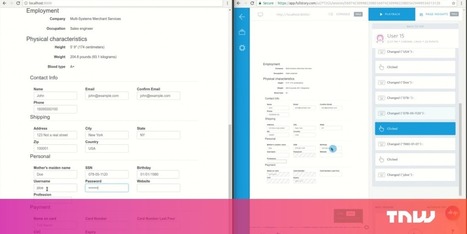
Mit einer Technik namens Session-Replay lassen sich Texteingaben auf Webseiten in Echtzeit erfassen, während sie passieren. Diese Daten werden oft an Drittwebseiten zum Zwecke der Besucheranalyse übermittelt.

Die meisten Webnutzer haben eine Vorstellung davon, dass besuchte Webseiten nachverfolgen, auf welche Links sie geklickt haben und welche Seiten geladen wurden. Viele wissen auch, dass eine große Anzahl an Webseiten diese Informationen mit Drittfirmen teilt – hauptsächlich zu Analyse- und Werbezwecken. Weniger bekannt ist, dass manche Webseiten auch alle Texteingaben speichern, selbst wenn der Nutzer die Daten gar nicht an die Webseite übermittelt. Mit einer Technik namens Session-Replay lassen sich so zum Beispiel auch die Eingaben in Textfeldern mitlesen, die der Nutzer überhaupt nicht abgeschickt hat.

Datenschutz-Funktionen der Dienste mangelhaft
Drei Forscher der Universität Princeton in den USA haben nun versucht, zu quantifizieren, auf wie vielen Webseiten diese Technik im Einsatz ist. Dazu testeten Sie mit den Skripten der beliebtesten Tracking-Firmen, die Session-Replay anbieten. Dabei kam heraus, dass von den laut Alexa meistbesuchten 50.000 Webseiten mindestens 482 ein oder mehr Skripte der Fimen Clicktale, FullStory, Hotjar, UserReplay, SessionCam, Smartlook oder der großen russischen Suchmaschine Yandex einsetzen. Sie schätzen, dass die Dunkelziffer viel höher ist, ihnen aber nicht alle Seiten ins Netz gingen weil Session-Replay oft nicht bei jedem Besucher aktiv ist.

Zwar bieten die meisten dieser Firmen Möglichkeiten an, private Daten von der Erfassung auszuschließen, dabei kommt es aber immer wieder zu Fehlern. Die Forscher fanden zum Beispiel oft Passwörter, obwohl diese explizit nicht erfasst werden sollten. Dazu kommt, dass Nutzer ab und zu Dinge aus ihrer Zwischenablage aus Versehen in Textfelder kopieren. Ist Session-Replay im Einsatz, werden diese Daten erfasst, auch wenn der Nutzer sie sofort wieder löscht. Und auch Daten, die der Nutzer nicht eingegeben hat, aber von der Webseite angezeigt werden, landen in den Händen der Datensammler. Fazit der Forscher: Laufen entsprechende Skripte, kann man sich nicht darauf verlassen, dass Daten nicht aufgezeichnet werden.

Dienstanbieter untergraben SSL-Verschlüsselung


Learn more / En savoir plus / Mehr erfahren:


https://www.scoop.it/t/securite-pc-et-internet/?&tag=Session-Replay+Scripts


 https://www.scoop.it/t/securite-pc-et-internet/?&tag=Cyberespionage


https://www.scoop.it/t/securite-pc-et-internet/?&tag=Privacy


https://gustmees.wordpress.com/2013/12/21/privacy-in-the-digital-world-shouldnt-we-talk-about-it/


Gust MEES's insight:
Mit einer Technik namens Session-Replay lassen sich Texteingaben auf Webseiten in Echtzeit erfassen, während sie passieren. Diese Daten werden oft an Drittwebseiten zum Zwecke der Besucheranalyse übermittelt.

Die meisten Webnutzer haben eine Vorstellung davon, dass besuchte Webseiten nachverfolgen, auf welche Links sie geklickt haben und welche Seiten geladen wurden. Viele wissen auch, dass eine große Anzahl an Webseiten diese Informationen mit Drittfirmen teilt – hauptsächlich zu Analyse- und Werbezwecken. Weniger bekannt ist, dass manche Webseiten auch alle Texteingaben speichern, selbst wenn der Nutzer die Daten gar nicht an die Webseite übermittelt. Mit einer Technik namens Session-Replay lassen sich so zum Beispiel auch die Eingaben in Textfeldern mitlesen, die der Nutzer überhaupt nicht abgeschickt hat.

Datenschutz-Funktionen der Dienste mangelhaft
Drei Forscher der Universität Princeton in den USA haben nun versucht, zu quantifizieren, auf wie vielen Webseiten diese Technik im Einsatz ist. Dazu testeten Sie mit den Skripten der beliebtesten Tracking-Firmen, die Session-Replay anbieten. Dabei kam heraus, dass von den laut Alexa meistbesuchten 50.000 Webseiten mindestens 482 ein oder mehr Skripte der Fimen Clicktale, FullStory, Hotjar, UserReplay, SessionCam, Smartlook oder der großen russischen Suchmaschine Yandex einsetzen. Sie schätzen, dass die Dunkelziffer viel höher ist, ihnen aber nicht alle Seiten ins Netz gingen weil Session-Replay oft nicht bei jedem Besucher aktiv ist.

Zwar bieten die meisten dieser Firmen Möglichkeiten an, private Daten von der Erfassung auszuschließen, dabei kommt es aber immer wieder zu Fehlern. Die Forscher fanden zum Beispiel oft Passwörter, obwohl diese explizit nicht erfasst werden sollten. Dazu kommt, dass Nutzer ab und zu Dinge aus ihrer Zwischenablage aus Versehen in Textfelder kopieren. Ist Session-Replay im Einsatz, werden diese Daten erfasst, auch wenn der Nutzer sie sofort wieder löscht. Und auch Daten, die der Nutzer nicht eingegeben hat, aber von der Webseite angezeigt werden, landen in den Händen der Datensammler. Fazit der Forscher: Laufen entsprechende Skripte, kann man sich nicht darauf verlassen, dass Daten nicht aufgezeichnet werden.

Dienstanbieter untergraben SSL-Verschlüsselung


Learn more / En savoir plus / Mehr erfahren:


https://www.scoop.it/t/securite-pc-et-internet/?&tag=Session-Replay+Script


 https://www.scoop.it/t/securite-pc-et-internet/?&tag=Cyberespionage


https://www.scoop.it/t/securite-pc-et-internet/?&tag=Privacy


https://gustmees.wordpress.com/2013/12/21/privacy-in-the-digital-world-shouldnt-we-talk-about-it/


No comment yet.
Scooped by Gust MEES
November 21, 2017 6:47 PM
Scoop.it!

Uber paid hackers $100,000 to keep data breach quiet | #CyberSecurity #DataBreaches #Scandal

Uber paid hackers $100,000 to keep data breach quiet | #CyberSecurity #DataBreaches #Scandal | ICT Security-Sécurité PC et Internet | Scoop.it
Bloomberg reports on what seems to be a security scandal at Uber.

The ride-sharing firm concealed the theft of personal information related to 57 million customers and drivers, and rather than inform the concerned parties "paid hackers $100,000 to delete the data and keep the breach quiet."

The hack which Uber says is said to have happened in October 2016, and included the names, email addresses and phone numbers of 50 million Uber customers across the globe.

Bloomberg has the skinny on how the hack occurred, and it doesn't portray Uber in a good light, being the latest example of careless developers leaving internal login passwords lying around online:

Here’s how the hack went down: Two attackers accessed a private GitHub coding site used by Uber software engineers and then used login credentials they obtained there to access data stored on an Amazon Web Services account that handled computing tasks for the company. From there, the hackers discovered an archive of rider and driver information. Later, they emailed Uber asking for money, according to the company.

Joe Sullivan, Uber's chief security officer (and at one time the main security honcho at Facebook), spearheaded the company's response to the breach alongside one other employee. Both are said to have left their positions at Uber this week.


Learn more / En savoir plus / Mehr erfahren:


https://www.scoop.it/t/securite-pc-et-internet/?&tag=DATA-BREACHES


https://www.scoop.it/t/securite-pc-et-internet/?&tag=Uber


Gust MEES's insight:
Bloomberg reports on what seems to be a security scandal at Uber.

The ride-sharing firm concealed the theft of personal information related to 57 million customers and drivers, and rather than inform the concerned parties "paid hackers $100,000 to delete the data and keep the breach quiet."

The hack which Uber says is said to have happened in October 2016, and included the names, email addresses and phone numbers of 50 million Uber customers across the globe.

Bloomberg has the skinny on how the hack occurred, and it doesn't portray Uber in a good light, being the latest example of careless developers leaving internal login passwords lying around online:

Here’s how the hack went down: Two attackers accessed a private GitHub coding site used by Uber software engineers and then used login credentials they obtained there to access data stored on an Amazon Web Services account that handled computing tasks for the company. From there, the hackers discovered an archive of rider and driver information. Later, they emailed Uber asking for money, according to the company.

Joe Sullivan, Uber's chief security officer (and at one time the main security honcho at Facebook), spearheaded the company's response to the breach alongside one other employee. Both are said to have left their positions at Uber this week.


Learn more / En savoir plus / Mehr erfahren:


https://www.scoop.it/t/securite-pc-et-internet/?&tag=DATA-BREACHES


https://www.scoop.it/t/securite-pc-et-internet/?&tag=Uber


No comment yet.
Scooped by Gust MEES
November 21, 2017 6:09 PM
Scoop.it!

Uber concealed hack of 57 million accounts for more than a year | #CyberSecurity #DataBreaches 

Uber concealed hack of 57 million accounts for more than a year | #CyberSecurity #DataBreaches  | ICT Security-Sécurité PC et Internet | Scoop.it

Uber concealed a massive data breach for more than a year, according to a report by Bloomberg.

Hackers stole names, email addresses, and phone numbers of 57 million Uber riders around the world in a breach dating back to October 2016. Data on more than 7 million drivers was also stolen, including over 600,000 drivers' license records.

Trip records, location data, and social security numbers were not stolen in the breach, the company said.

But instead of alerting users of the breach, the company paid the hackers $100,000 to delete the data and to keep details of the breach quiet.

The company confirmed the breach, in a lengthy statement posted on Tuesday.

"As Uber's CEO, it's my job to set our course for the future, which begins with building a company that every Uber employee, partner and customer can be proud of," said Dara Khosrowshahi. "For that to happen, we have to be honest and transparent as we work to repair our past mistakes."

According to Bloomberg, two hackers broke into a private GitHub repo used by Uber software engineers, and were able to gain access to an Amazon Web Services account that handled and controlled tasks by the ride-sharing service. The hackers found a trove of rider and driver data, downloaded it, and reportedly emailed the company demanding money.

Uber has said, however, that individual riders do not need to take "any action," following the announcement.


Learn more / En savoir plus / Mehr erfahren:


https://www.scoop.it/t/securite-pc-et-internet/?&tag=DATA-BREACHES


https://www.scoop.it/t/securite-pc-et-internet/?&tag=Uber


Gust MEES's insight:

Uber concealed a massive data breach for more than a year, according to a report by Bloomberg.

Hackers stole names, email addresses, and phone numbers of 57 million Uber riders around the world in a breach dating back to October 2016. Data on more than 7 million drivers was also stolen, including over 600,000 drivers' license records.

Trip records, location data, and social security numbers were not stolen in the breach, the company said.

But instead of alerting users of the breach, the company paid the hackers $100,000 to delete the data and to keep details of the breach quiet.

The company confirmed the breach, in a lengthy statement posted on Tuesday.

"As Uber's CEO, it's my job to set our course for the future, which begins with building a company that every Uber employee, partner and customer can be proud of," said Dara Khosrowshahi. "For that to happen, we have to be honest and transparent as we work to repair our past mistakes."

According to Bloomberg, two hackers broke into a private GitHub repo used by Uber software engineers, and were able to gain access to an Amazon Web Services account that handled and controlled tasks by the ride-sharing service. The hackers found a trove of rider and driver data, downloaded it, and reportedly emailed the company demanding money.

Uber has said, however, that individual riders do not need to take "any action," following the announcement.


Learn more / En savoir plus / Mehr erfahren:


https://www.scoop.it/t/securite-pc-et-internet/?&tag=DATA-BREACHES


https://www.scoop.it/t/securite-pc-et-internet/?&tag=Uber


No comment yet.
Scooped by Gust MEES
November 21, 2017 3:09 PM
Scoop.it!

Trump's FCC announces plans to kill net neutrality | ZDNet

Trump's FCC announces plans to kill net neutrality | ZDNet | ICT Security-Sécurité PC et Internet | Scoop.it
The people want net neutrality, but FCC chairman, Ajit Pai, announced his plan to take it away from them. With this, you can expect to see your internet bills go up.


You can also kiss your internet privacy good-bye. The FCC's privacy rules would have required ISPs to get your permission before using, sharing, and -- oh yes -- selling your web browsing and internet service usage records. To quote the Electronic Privacy Information Center (EPIC), when it pleaded with Congress to defend your internet privacy:

Instead of moving forward to safeguard consumers, the FCC is moving backwards, leaving users of new communications services exposed to unprecedented levels of identity theft, financial fraud, and security breaches.


Learn more / En savoir plus / Mehr erfahren:


https://www.scoop.it/t/securite-pc-et-internet/?&tag=net+neutrality


Gust MEES's insight:
The people want net neutrality, but FCC chairman, Ajit Pai, announced his plan to take it away from them. With this, you can expect to see your internet bills go up.


You can also kiss your internet privacy good-bye. The FCC's privacy rules would have required ISPs to get your permission before using, sharing, and -- oh yes -- selling your web browsing and internet service usage records. To quote the Electronic Privacy Information Center (EPIC), when it pleaded with Congress to defend your internet privacy:

Instead of moving forward to safeguard consumers, the FCC is moving backwards, leaving users of new communications services exposed to unprecedented levels of identity theft, financial fraud, and security breaches.


Learn more / En savoir plus / Mehr erfahren:


https://www.scoop.it/t/securite-pc-et-internet/?&tag=net+neutrality


No comment yet.
Scooped by Gust MEES
November 20, 2017 11:04 AM
Scoop.it!

Smartphone Android: une faille permet d'enregistrer le microphone, près d'un milliard de terminaux concernés | #CyberSecurity #MobileSecurity #Privacy

Smartphone Android: une faille permet d'enregistrer le microphone, près d'un milliard de terminaux concernés | #CyberSecurity #MobileSecurity #Privacy | ICT Security-Sécurité PC et Internet | Scoop.it
Près d'un milliard de terminaux Android sont impactés par une faille qui permet d’enregistrer l’utilisateur sans qu’il s’en aperçoive… Concrètement, depuis l’intégration de l’API MediaProjection sur Android 5.0, les applications peuvent capturer le contenu de l’écran et enregistrer le son du microphone sans accéder aux droits administrateurs.

Un simple message apparaît sur une fenêtre pop-up pour indiquer que vous allez accepter que « MediaProjection » enregistre l'écran et le son du téléphone. Le problème étant qu’il est possible de recouvrir ce message d’avertissement par un quelconque texte. L’exemple donné est le suivant : « merci d’avoir téléchargé cette application. Nous espérons que vous allez l’apprécier ! »


Learn more / En savoir plus / Mehr erfahren:


https://www.scoop.it/t/securite-pc-et-internet/?&tag=Android


Gust MEES's insight:
Près d'un milliard de terminaux Android sont impactés par une faille qui permet d’enregistrer l’utilisateur sans qu’il s’en aperçoive… Concrètement, depuis l’intégration de l’API MediaProjection sur Android 5.0, les applications peuvent capturer le contenu de l’écran et enregistrer le son du microphone sans accéder aux droits administrateurs.

Un simple message apparaît sur une fenêtre pop-up pour indiquer que vous allez accepter que « MediaProjection » enregistre l'écran et le son du téléphone. Le problème étant qu’il est possible de recouvrir ce message d’avertissement par un quelconque texte. L’exemple donné est le suivant : « merci d’avoir téléchargé cette application. Nous espérons que vous allez l’apprécier ! »


Learn more / En savoir plus / Mehr erfahren:


https://www.scoop.it/t/securite-pc-et-internet/?&tag=Android


No comment yet.
Scooped by Gust MEES
November 19, 2017 12:52 PM
Scoop.it!

Terabyte-große Datencontainer entdeckt: US-Militär überwacht Soziale Netzwerke weltweit | #Privacy 

Terabyte-große Datencontainer entdeckt: US-Militär überwacht Soziale Netzwerke weltweit | #Privacy  | ICT Security-Sécurité PC et Internet | Scoop.it

Bei einem Routine-Scan fielen dem Security-Experten Chris Vickery riesige Daten-Container in die Hände, die das US-Militär zur Überwachung und Manipulation sozialer Netzwerke in der Amazon-Cloud gesammelt hat.

Chris Vickery von UpGuard staunte nicht schlecht, als er Amazons Cloud-Speicherdienst S3 nach offenen Türen abklopfte. Dort fand er unter den Namen "Centcom-Backup", "Centcom-Archive" und "Pacom-Archive" drei riesige Datencontainer mit Überwachungsdaten aus sozialen Netzwerken rund über den Globus verteilt. Der Name CENTCOM steht für die militärische Leitung der US-Streitkräfte Cental Command. PACOM steht für Pacific Command, also den Teil der Streitkräfte, der sich um China, Asien und Australien kümmert.

Zu den überwachten Netzwerken gehört auch Youtube. 


Die Datencontainer sollen dutzende Terabyte an Rohdaten aus Überwachungen sozialer Netzwerke enthalten. Vickery lud eine Probe von 400 GByte herunter mit 1,8 Milliarden Social-Media-Beiträgen aus den vergangenen acht Jahren. Die Beträge stammten seiner Analyse zufolge hauptsächlich aus Asien und den USA.


Anhand der Datenstruktur und Verschlagwortung kommt Vickery zu dem Schluss, dass die Rohdaten für das Outpost-Programm der US-Regierung zur Terror-Abwehr genutzt würden. Es sammle nicht nur Daten, sondern könne auch Kampagnen zur Beeinflussung starten – ähnlich wie sie die US-Regierung derzeit Russland vorwirft. So fand er Konfigurations-Dateien für Apache Lucene und die Open-Source-Engine Elasticsearch.


Learn more / En savoir plus / Mehr erfahren:


https://www.scoop.it/t/securite-pc-et-internet/?&tag=Cyberespionage


https://gustmees.wordpress.com/2013/12/21/privacy-in-the-digital-world-shouldnt-we-talk-about-it/


Gust MEES's insight:

Bei einem Routine-Scan fielen dem Security-Experten Chris Vickery riesige Daten-Container in die Hände, die das US-Militär zur Überwachung und Manipulation sozialer Netzwerke in der Amazon-Cloud gesammelt hat.

Chris Vickery von UpGuard staunte nicht schlecht, als er Amazons Cloud-Speicherdienst S3 nach offenen Türen abklopfte. Dort fand er unter den Namen "Centcom-Backup", "Centcom-Archive" und "Pacom-Archive" drei riesige Datencontainer mit Überwachungsdaten aus sozialen Netzwerken rund über den Globus verteilt. Der Name CENTCOM steht für die militärische Leitung der US-Streitkräfte Cental Command. PACOM steht für Pacific Command, also den Teil der Streitkräfte, der sich um China, Asien und Australien kümmert.

Zu den überwachten Netzwerken gehört auch Youtube. 


Die Datencontainer sollen dutzende Terabyte an Rohdaten aus Überwachungen sozialer Netzwerke enthalten. Vickery lud eine Probe von 400 GByte herunter mit 1,8 Milliarden Social-Media-Beiträgen aus den vergangenen acht Jahren. Die Beträge stammten seiner Analyse zufolge hauptsächlich aus Asien und den USA.


Anhand der Datenstruktur und Verschlagwortung kommt Vickery zu dem Schluss, dass die Rohdaten für das Outpost-Programm der US-Regierung zur Terror-Abwehr genutzt würden. Es sammle nicht nur Daten, sondern könne auch Kampagnen zur Beeinflussung starten – ähnlich wie sie die US-Regierung derzeit Russland vorwirft. So fand er Konfigurations-Dateien für Apache Lucene und die Open-Source-Engine Elasticsearch.


Learn more / En savoir plus / Mehr erfahren:


https://www.scoop.it/t/securite-pc-et-internet/?&tag=Cyberespionage


https://gustmees.wordpress.com/2013/12/21/privacy-in-the-digital-world-shouldnt-we-talk-about-it/


No comment yet.
Scooped by Gust MEES
November 17, 2017 4:28 PM
Scoop.it!

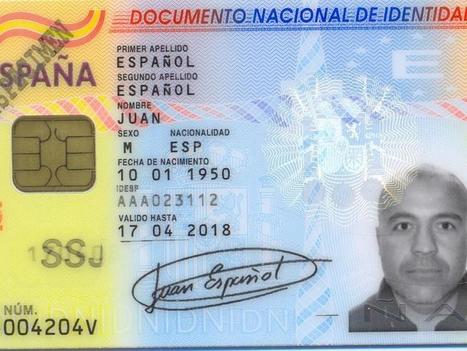
ID card security: Spain is facing chaos over chip crypto flaws | #CyberSecurity #Infinion (#Germany)

ID card security: Spain is facing chaos over chip crypto flaws | #CyberSecurity #Infinion (#Germany) | ICT Security-Sécurité PC et Internet | Scoop.it
When security researchers discovered last month that secure hardware made by Germany's Infineon Technologies was not so secure after all, it was clear that there would be major implications.

There are a lot of smartcards and other devices out there with Infineon's chips in them, and the 'ROCA' flaw in Infineon's key pair-generation algorithm made it possible for someone to discover a target's private key just by knowing what their public key was.

Now, in an analogous situation to that recently experienced in Estonia, Spain seems to be having a tough -- and arguably more chaotic -- time dealing with the implications for its national identity smartcards.

Estonia's big security flaw only affected around 760,000 cards, although Estonians genuinely use their cards for a great variety of public and private services.

Against that figure, there are around 60 million identity smartcards in Spain. However, according to an El País article, Spaniards were only using theirs in 0.02 percent of public-service engagements when surveyed a few years back.


Learn more / En savoir plus / Mehr erfahren:


https://www.scoop.it/t/securite-pc-et-internet/?&tag=ID+Card


Gust MEES's insight:
When security researchers discovered last month that secure hardware made by Germany's Infineon Technologies was not so secure after all, it was clear that there would be major implications.

There are a lot of smartcards and other devices out there with Infineon's chips in them, and the 'ROCA' flaw in Infineon's key pair-generation algorithm made it possible for someone to discover a target's private key just by knowing what their public key was.

Now, in an analogous situation to that recently experienced in Estonia, Spain seems to be having a tough -- and arguably more chaotic -- time dealing with the implications for its national identity smartcards.

Estonia's big security flaw only affected around 760,000 cards, although Estonians genuinely use their cards for a great variety of public and private services.

Against that figure, there are around 60 million identity smartcards in Spain. However, according to an El País article, Spaniards were only using theirs in 0.02 percent of public-service engagements when surveyed a few years back.


Learn more / En savoir plus / Mehr erfahren:


https://www.scoop.it/t/securite-pc-et-internet/?&tag=ID+Card


No comment yet.
Scooped by Gust MEES
November 25, 2017 7:49 PM
Scoop.it!

Netzneutralität: US-Behörde FCC will Internetprovidern alles erlauben | #Privacy #NetNeutrality 

Netzneutralität: US-Behörde FCC will Internetprovidern alles erlauben | #Privacy #NetNeutrality  | ICT Security-Sécurité PC et Internet | Scoop.it
US-Behörde FCC will Internetprovidern alles erlauben
Die US-Regulierungsbehörde FCC will Internetprovidern bei der Netzneutralität keine Beschränkungen mehr auflegen. Überholspuren im Netz und Blockieren von Inhalten sind erlaubt, solange Nutzer darüber informiert werden.


Die US-Regulierungsbehörde FCC will die bisherigen Regelungen zur Netzneutralität nahezu komplett abschaffen. Der am Mittwoch vom neuen FCC-Vorsitzenden Ajit Pai vorgelegte 210-seitige Entwurf (PDF) sieht vor, dass Internetprovider selbst umstrittene Praktiken wie Blockade, Drosselung sowie bezahlte oder unbezahlte Priorisierung von Datenverkehr vornehmen dürfen, solange sie dies bekanntgeben. Damit macht die US-Regierung unter Präsident Donald Trump die strikten Vorgaben rückgängig, die Pais Vorgänger Tom Wheeler im Februar 2015 durchgesetzt hatte.


Learn more / En savoir plus / Mehr erfahren:


https://www.scoop.it/t/securite-pc-et-internet/?&tag=net+neutrality


Gust MEES's insight:
US-Behörde FCC will Internetprovidern alles erlauben
Die US-Regulierungsbehörde FCC will Internetprovidern bei der Netzneutralität keine Beschränkungen mehr auflegen. Überholspuren im Netz und Blockieren von Inhalten sind erlaubt, solange Nutzer darüber informiert werden.


Die US-Regulierungsbehörde FCC will die bisherigen Regelungen zur Netzneutralität nahezu komplett abschaffen. Der am Mittwoch vom neuen FCC-Vorsitzenden Ajit Pai vorgelegte 210-seitige Entwurf (PDF) sieht vor, dass Internetprovider selbst umstrittene Praktiken wie Blockade, Drosselung sowie bezahlte oder unbezahlte Priorisierung von Datenverkehr vornehmen dürfen, solange sie dies bekanntgeben. Damit macht die US-Regierung unter Präsident Donald Trump die strikten Vorgaben rückgängig, die Pais Vorgänger Tom Wheeler im Februar 2015 durchgesetzt hatte.


Learn more / En savoir plus / Mehr erfahren:


https://www.scoop.it/t/securite-pc-et-internet/?&tag=net+neutrality


No comment yet.
Scooped by Gust MEES
November 23, 2017 1:00 PM
Scoop.it!

Android überträgt Standortdaten an Google | #Privacy #Tracking 

Android überträgt Standortdaten an Google | #Privacy #Tracking  | ICT Security-Sécurité PC et Internet | Scoop.it
Seit Anfang 2017 sammeln Android-Smartphones im Hintergrund die Standortdaten der Anwender. Dies ist selbst der Fall, wenn die Nutzung von Ortungsdiensten deaktiviert ist.


Learn more / En savoir plus / Mehr erfahren:


https://www.scoop.it/t/securite-pc-et-internet/?&tag=Cyberespionage


https://www.scoop.it/t/securite-pc-et-internet/?&tag=Privacy


https://gustmees.wordpress.com/2013/12/21/privacy-in-the-digital-world-shouldnt-we-talk-about-it/


https://www.scoop.it/t/securite-pc-et-internet/?&tag=tracking


Gust MEES's insight:
Seit Anfang 2017 sammeln Android-Smartphones im Hintergrund die Standortdaten der Anwender. Dies ist selbst der Fall, wenn die Nutzung von Ortungsdiensten deaktiviert ist.


Learn more / En savoir plus / Mehr erfahren:


https://www.scoop.it/t/securite-pc-et-internet/?&tag=Cyberespionage


https://www.scoop.it/t/securite-pc-et-internet/?&tag=Privacy


https://gustmees.wordpress.com/2013/12/21/privacy-in-the-digital-world-shouldnt-we-talk-about-it/


https://www.scoop.it/t/securite-pc-et-internet/?&tag=tracking


No comment yet.
Scooped by Gust MEES
November 23, 2017 10:13 AM
Scoop.it!

Schutz vor App-Tracking auch ohne Rooten: Fraunhofer arbeitet an Metaminer | #Privacy #CyberSecurity #Tracking #Apps 

Schutz vor App-Tracking auch ohne Rooten: Fraunhofer arbeitet an Metaminer | #Privacy #CyberSecurity #Tracking #Apps  | ICT Security-Sécurité PC et Internet | Scoop.it
Deutsche Forscher wollen dem App-Tracking am Smartphone einen Riegel vorschieben. Das Fraunhofer SIT arbeitet dafür an dem sogenannten Metaminer. Einen ersten Prototyp gibt es schon.


Learn more / En savoir plus / Mehr erfahren:


https://www.scoop.it/t/securite-pc-et-internet/?&tag=Cyberespionage


https://www.scoop.it/t/securite-pc-et-internet/?&tag=Privacy


https://gustmees.wordpress.com/2013/12/21/privacy-in-the-digital-world-shouldnt-we-talk-about-it/


https://www.scoop.it/t/securite-pc-et-internet/?&tag=tracking


Gust MEES's insight:
Deutsche Forscher wollen dem App-Tracking am Smartphone einen Riegel vorschieben. Das Fraunhofer SIT arbeitet dafür an dem sogenannten Metaminer. Einen ersten Prototyp gibt es schon.


Learn more / En savoir plus / Mehr erfahren:


https://www.scoop.it/t/securite-pc-et-internet/?&tag=Cyberespionage


https://www.scoop.it/t/securite-pc-et-internet/?&tag=Privacy


https://gustmees.wordpress.com/2013/12/21/privacy-in-the-digital-world-shouldnt-we-talk-about-it/


https://www.scoop.it/t/securite-pc-et-internet/?&tag=tracking


No comment yet.
Scooped by Gust MEES
November 22, 2017 5:42 PM
Scoop.it!

Design-Fehler macht namhafte Antivirenlösungen angreifbar | #CyberSecurity #Awareness

Design-Fehler macht namhafte Antivirenlösungen angreifbar | #CyberSecurity #Awareness | ICT Security-Sécurité PC et Internet | Scoop.it
Der Sicherheitsforscher Florian Bogner, der für den österreichischen IT-Dienstleister Kapsch arbeitet, hat einen Fehler in Antivirenlösungen verschiedener Hersteller gefunden, der diese Produkte unter Umständen unbrauchbar macht. Demnach ist es möglich, bereits erkannte Schadsoftware an den Sicherheitsanwendungen vorbei aus der Quarantäne zu holen und auszuführen. Der von ihm als AVGater bezeichnete Fehler betrifft demnach unter anderem Check Point, Emisoft, Ikarus, Kaspersky Lab, Malwarebytes, Trend Micro und Zone Alarm.

Allerdings muss ein Angreifer lokalen Zugriff auf das System haben, wie Bleeping Computer berichtet. Administratorrechte benötigt er jedoch nicht – ein Konto mit eingeschränkten Nutzerrechten ist vollkommen ausreichend. Die für die Ausführung der Malware benötigten höheren Rechte erhält der Angreifer später automatisch von der Antivirensoftware.


Learn more / En savoir plus / Mehr erfahren:


https://www.scoop.it/t/securite-pc-et-internet/?&tag=antivirus


Gust MEES's insight:
Der Sicherheitsforscher Florian Bogner, der für den österreichischen IT-Dienstleister Kapsch arbeitet, hat einen Fehler in Antivirenlösungen verschiedener Hersteller gefunden, der diese Produkte unter Umständen unbrauchbar macht. Demnach ist es möglich, bereits erkannte Schadsoftware an den Sicherheitsanwendungen vorbei aus der Quarantäne zu holen und auszuführen. Der von ihm als AVGater bezeichnete Fehler betrifft demnach unter anderem Check Point, Emisoft, Ikarus, Kaspersky Lab, Malwarebytes, Trend Micro und Zone Alarm.

Allerdings muss ein Angreifer lokalen Zugriff auf das System haben, wie Bleeping Computer berichtet. Administratorrechte benötigt er jedoch nicht – ein Konto mit eingeschränkten Nutzerrechten ist vollkommen ausreichend. Die für die Ausführung der Malware benötigten höheren Rechte erhält der Angreifer später automatisch von der Antivirensoftware.


Learn more / En savoir plus / Mehr erfahren:


https://www.scoop.it/t/securite-pc-et-internet/?&tag=antivirus


No comment yet.
Scooped by Gust MEES
November 22, 2017 3:29 PM
Scoop.it!

Hundreds of websites record your every keystroke without you knowing | #CyberSecurity #Privacy #SessionReplay #Awareness #BIGDATA

Hundreds of websites record your every keystroke without you knowing | #CyberSecurity #Privacy #SessionReplay #Awareness #BIGDATA | ICT Security-Sécurité PC et Internet | Scoop.it
Hundreds of websites record your scrolling behavior, clicks and movements according to a study recently carried out at Princeton University. Among these are The Guardian, Reuters, Samsung, AlJazeera and WordPress.com.

Most of us are aware that our searches, page views and even page scrolls are documented, but the report sheds light on how intricate that tracking can be. Using something called “session replays,” they record keystrokes and movements a user makes while they navigate a page — basically “looking over your shoulder,” but virtually.

The study, carried out by Princeton’s Center for Information Technology Policy, focused on some of the main companies that offer session replay services: SessionCam, UserReplay, FullStory, Clicktale, Yandex, Smartlook, and Hotjar.

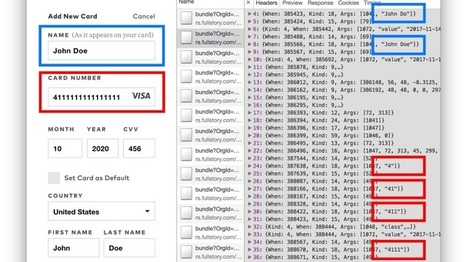
It’s important to understand why this is dangerous — apart from straight-up invading your privacy. The report pointed out that most of these services directly exclude password input fields from recordings, but a lot of the time mobile-friendly forms are not redacted on the recordings, and end up revealing sensitive information, including passwords, credit card numbers, and even credit card security codes.

The report explains, “All of the companies studied offer some mitigation through automated redaction, but the coverage offered varies greatly by provider. UserReplay and SessionCam replace all user input with an equivalent length masking text, while FullStory, Hotjar, and Smartlook exclude specific input fields by type.”

This kind of information is usually shared when a user is signing up for a service or making a payment, and is expected to be completely confidential.


Learn more / En savoir plus / Mehr erfahren:


https://www.scoop.it/t/securite-pc-et-internet/?&tag=Session-Replay+Scripts


https://www.scoop.it/t/securite-pc-et-internet/?&tag=Cyberespionage


https://www.scoop.it/t/securite-pc-et-internet/?&tag=Privacy


https://gustmees.wordpress.com/2013/12/21/privacy-in-the-digital-world-shouldnt-we-talk-about-it/


Gust MEES's insight:
Hundreds of websites record your scrolling behavior, clicks and movements according to a study recently carried out at Princeton University. Among these are The Guardian, Reuters, Samsung, AlJazeera and WordPress.com.

Most of us are aware that our searches, page views and even page scrolls are documented, but the report sheds light on how intricate that tracking can be. Using something called “session replays,” they record keystrokes and movements a user makes while they navigate a page — basically “looking over your shoulder,” but virtually.

The study, carried out by Princeton’s Center for Information Technology Policy, focused on some of the main companies that offer session replay services: SessionCam, UserReplay, FullStory, Clicktale, Yandex, Smartlook, and Hotjar.

It’s important to understand why this is dangerous — apart from straight-up invading your privacy. The report pointed out that most of these services directly exclude password input fields from recordings, but a lot of the time mobile-friendly forms are not redacted on the recordings, and end up revealing sensitive information, including passwords, credit card numbers, and even credit card security codes.

The report explains, “All of the companies studied offer some mitigation through automated redaction, but the coverage offered varies greatly by provider. UserReplay and SessionCam replace all user input with an equivalent length masking text, while FullStory, Hotjar, and Smartlook exclude specific input fields by type.”

This kind of information is usually shared when a user is signing up for a service or making a payment, and is expected to be completely confidential.


Learn more / En savoir plus / Mehr erfahren:


https://www.scoop.it/t/securite-pc-et-internet/?&tag=Session-Replay+Scripts


https://www.scoop.it/t/securite-pc-et-internet/?&tag=Cyberespionage


https://www.scoop.it/t/securite-pc-et-internet/?&tag=Privacy


https://gustmees.wordpress.com/2013/12/21/privacy-in-the-digital-world-shouldnt-we-talk-about-it/


No comment yet.
Scooped by Gust MEES
November 22, 2017 2:01 PM
Scoop.it!

Google has been tracking Android users even with location services turned off | #Privacy #Tracking #GeoTracking 

Google has been tracking Android users even with location services turned off | #Privacy #Tracking #GeoTracking  | ICT Security-Sécurité PC et Internet | Scoop.it
Google has confirmed it has been able to track the location of Android users via the addresses of local mobile phone masts, even when location services were turned off and the sim cards removed to protect privacy.

Revealed by a report by Quartz, Google’s Android system, which handles messaging services to ensure delivery of push notifications, began requesting the unique addresses of mobile phone masts (called Cell ID) at the beginning of 2017.

The information was captured by the phone and routinely sent to Google by any modern Android device, even when location services were turned off and the sim card was removed. As a result Google could in theory track the location of the Android device and therefore the user, despite a reasonable expectation of privacy.

A Google spokesperson said: “In January of this year, we began looking into using Cell ID codes as an additional signal to further improve the speed and performance of message delivery.

“However, we never incorporated Cell ID into our network sync system, so that data was immediately discarded, and we updated it to no longer request Cell ID.”


Learn more / En savoir plus / Mehr erfahren:


https://www.scoop.it/t/securite-pc-et-internet/?&tag=Cyberespionage


https://www.scoop.it/t/securite-pc-et-internet/?&tag=Privacy


https://gustmees.wordpress.com/2013/12/21/privacy-in-the-digital-world-shouldnt-we-talk-about-it/


https://www.scoop.it/t/securite-pc-et-internet/?&tag=tracking


Gust MEES's insight:
Google has confirmed it has been able to track the location of Android users via the addresses of local mobile phone masts, even when location services were turned off and the sim cards removed to protect privacy.

Revealed by a report by Quartz, Google’s Android system, which handles messaging services to ensure delivery of push notifications, began requesting the unique addresses of mobile phone masts (called Cell ID) at the beginning of 2017.

The information was captured by the phone and routinely sent to Google by any modern Android device, even when location services were turned off and the sim card was removed. As a result Google could in theory track the location of the Android device and therefore the user, despite a reasonable expectation of privacy.

A Google spokesperson said: “In January of this year, we began looking into using Cell ID codes as an additional signal to further improve the speed and performance of message delivery.

“However, we never incorporated Cell ID into our network sync system, so that data was immediately discarded, and we updated it to no longer request Cell ID.”


Learn more / En savoir plus / Mehr erfahren:


https://www.scoop.it/t/securite-pc-et-internet/?&tag=Cyberespionage


https://www.scoop.it/t/securite-pc-et-internet/?&tag=Privacy


https://gustmees.wordpress.com/2013/12/21/privacy-in-the-digital-world-shouldnt-we-talk-about-it/


https://www.scoop.it/t/securite-pc-et-internet/?&tag=tracking


No comment yet.
Scooped by Gust MEES
November 22, 2017 12:14 PM
Scoop.it!

Websites Use Session-Replay Scripts to Eavesdrop on Every Keystroke and Mouse Movement - Schneier on Security

Websites Use Session-Replay Scripts to Eavesdrop on Every Keystroke and Mouse Movement - Schneier on Security | ICT Security-Sécurité PC et Internet | Scoop.it
Websites Use Session-Replay Scripts to Eavesdrop on Every Keystroke and Mouse Movement


The security researchers at Princeton are posting

You may know that most websites have third-party analytics scripts that record which pages you visit and the searches you make. But lately, more and more sites use "session replay" scripts. These scripts record your keystrokes, mouse movements, and scrolling behavior, along with the entire contents of the pages you visit, and send them to third-party servers. Unlike typical analytics services that provide aggregate statistics, these scripts are intended for the recording and playback of individual browsing sessions, as if someone is looking over your shoulder.

The stated purpose of this data collection includes gathering insights into how users interact with websites and discovering broken or confusing pages. However the extent of data collected by these services far exceeds user expectations; text typed into forms is collected before the user submits the form, and precise mouse movements are saved, all without any visual indication to the user. This data can't reasonably be expected to be kept anonymous. In fact, some companies allow publishers to explicitly link recordings to a user's real identity.

The researchers will post more details on their blog; I'll link to them when they're published.


Learn more / En savoir plus / Mehr erfahren:


https://www.scoop.it/t/securite-pc-et-internet/?&tag=Cyberespionage


https://www.scoop.it/t/securite-pc-et-internet/?&tag=Privacy


https://gustmees.wordpress.com/2013/12/21/privacy-in-the-digital-world-shouldnt-we-talk-about-it/


Gust MEES's insight:
Websites Use Session-Replay Scripts to Eavesdrop on Every Keystroke and Mouse Movement


The security researchers at Princeton are posting

You may know that most websites have third-party analytics scripts that record which pages you visit and the searches you make. But lately, more and more sites use "session replay" scripts. These scripts record your keystrokes, mouse movements, and scrolling behavior, along with the entire contents of the pages you visit, and send them to third-party servers. Unlike typical analytics services that provide aggregate statistics, these scripts are intended for the recording and playback of individual browsing sessions, as if someone is looking over your shoulder.

The stated purpose of this data collection includes gathering insights into how users interact with websites and discovering broken or confusing pages. However the extent of data collected by these services far exceeds user expectations; text typed into forms is collected before the user submits the form, and precise mouse movements are saved, all without any visual indication to the user. This data can't reasonably be expected to be kept anonymous. In fact, some companies allow publishers to explicitly link recordings to a user's real identity.

The researchers will post more details on their blog; I'll link to them when they're published.


Learn more / En savoir plus / Mehr erfahren:


https://www.scoop.it/t/securite-pc-et-internet/?&tag=Cyberespionage


https://www.scoop.it/t/securite-pc-et-internet/?&tag=Privacy


https://gustmees.wordpress.com/2013/12/21/privacy-in-the-digital-world-shouldnt-we-talk-about-it/


No comment yet.
Scooped by Gust MEES
November 21, 2017 6:19 PM
Scoop.it!

Uber: Daten von 57 Millionen Nutzern und Fahrern gestohlen | #CyberSecurity #DataBreaches

Uber: Daten von 57 Millionen Nutzern und Fahrern gestohlen | #CyberSecurity #DataBreaches | ICT Security-Sécurité PC et Internet | Scoop.it

Uber sind bereits vor gut einem Jahr Daten von rund 50 Millionen Fahrgästen gestohlen worden. Der Fahrdienst-Vermittler informierte die Öffentlichkeit aber erst am Dienstag über den Vorfall.

Es gehe um Namen, E-Mail-Adressen und Telefonnummern von Nutzern rund um die Welt, erklärte Uber dem Finanzdienst Bloomberg. Außerdem hätten sich die Angreifer auch Zugriff auf Daten von etwa sieben Millionen Uber-Fahrern verschafft.

Es seien aber keine Kreditkarten-Daten oder Informationen zu Fahrten gestohlen worden, betonte die Firma.

Uber räumte nun ein, dass über die Attacke weder Behörden noch Betroffene informiert worden seien. Stattdessen seien den Hackern 100.000 Dollar (rund 85.000 Euro) bezahlt worden, damit sie die gestohlenen Daten vernichten.

„Nichts davon hätte passieren dürfen“

Uber gehe davon aus, dass die Informationen nicht verwendet worden seien, hieß es. Die Hacker seien durch eine schlecht geschützte Datenbank an die Daten gekommen. Der Uber-Sicherheitschef Joe Sullivan wurde diese Woche entlassen, wie Uber weiter mitteilte.


Learn more / En savoir plus / Mehr erfahren:


https://www.scoop.it/t/securite-pc-et-internet/?&tag=DATA-BREACHES


https://www.scoop.it/t/securite-pc-et-internet/?&tag=Uber


Gust MEES's insight:

Uber sind bereits vor gut einem Jahr Daten von rund 50 Millionen Fahrgästen gestohlen worden. Der Fahrdienst-Vermittler informierte die Öffentlichkeit aber erst am Dienstag über den Vorfall.

Es gehe um Namen, E-Mail-Adressen und Telefonnummern von Nutzern rund um die Welt, erklärte Uber dem Finanzdienst Bloomberg. Außerdem hätten sich die Angreifer auch Zugriff auf Daten von etwa sieben Millionen Uber-Fahrern verschafft.

Es seien aber keine Kreditkarten-Daten oder Informationen zu Fahrten gestohlen worden, betonte die Firma.

Uber räumte nun ein, dass über die Attacke weder Behörden noch Betroffene informiert worden seien. Stattdessen seien den Hackern 100.000 Dollar (rund 85.000 Euro) bezahlt worden, damit sie die gestohlenen Daten vernichten.

„Nichts davon hätte passieren dürfen“

Uber gehe davon aus, dass die Informationen nicht verwendet worden seien, hieß es. Die Hacker seien durch eine schlecht geschützte Datenbank an die Daten gekommen. Der Uber-Sicherheitschef Joe Sullivan wurde diese Woche entlassen, wie Uber weiter mitteilte.


Learn more / En savoir plus / Mehr erfahren:


https://www.scoop.it/t/securite-pc-et-internet/?&tag=DATA-BREACHES


https://www.scoop.it/t/securite-pc-et-internet/?&tag=Uber


No comment yet.
Scooped by Gust MEES
November 21, 2017 6:02 PM
Scoop.it!

Uber concealed huge data breach | #CyberSecurity #DataBreaches 

Uber concealed huge data breach | #CyberSecurity #DataBreaches  | ICT Security-Sécurité PC et Internet | Scoop.it
Uber concealed a hack that affected 57 million customers and drivers, the company has confirmed.


The 2016 breach was hidden by the ride-sharing firm which paid hackers $100,000 (£75,000) to delete the data.
The company's former chief executive Travis Kalanick knew about the breach over a year ago, according to Bloomberg, which first broke the news.


The hackers found 57 million names, email addresses and mobile phone numbers, Uber said.
Within that number, 600,000 drivers had their names and license details exposed. A resource page for those affected has been set up.


Drivers have been offered free credit monitoring protection, but per Uber's statement, affected customers will not be given the same.
"While we have not seen evidence of fraud or misuse tied to the incident, we are monitoring the affected accounts and have flagged them for additional fraud protection," Uber's chief executive Dara Khosrowshahi said.


Learn more / En savoir plus / Mehr erfahren:


https://www.scoop.it/t/securite-pc-et-internet/?&tag=DATA-BREACHES


https://www.scoop.it/t/securite-pc-et-internet/?&tag=Uber


Gust MEES's insight:
Uber concealed a hack that affected 57 million customers and drivers, the company has confirmed.


The 2016 breach was hidden by the ride-sharing firm which paid hackers $100,000 (£75,000) to delete the data.
The company's former chief executive Travis Kalanick knew about the breach over a year ago, according to Bloomberg, which first broke the news.


The hackers found 57 million names, email addresses and mobile phone numbers, Uber said.
Within that number, 600,000 drivers had their names and license details exposed. A resource page for those affected has been set up.


Drivers have been offered free credit monitoring protection, but per Uber's statement, affected customers will not be given the same.
"While we have not seen evidence of fraud or misuse tied to the incident, we are monitoring the affected accounts and have flagged them for additional fraud protection," Uber's chief executive Dara Khosrowshahi said.


Learn more / En savoir plus / Mehr erfahren:


https://www.scoop.it/t/securite-pc-et-internet/?&tag=DATA-BREACHES


https://www.scoop.it/t/securite-pc-et-internet/?&tag=Uber


No comment yet.
Scooped by Gust MEES
November 21, 2017 1:01 PM
Scoop.it!

Republicans Finally Set a Date to Kill Net Neutrality | #US

Republicans Finally Set a Date to Kill Net Neutrality | #US | ICT Security-Sécurité PC et Internet | Scoop.it
The FCC on Tuesday finally rolled out its plan to kill off net neutrality. There’s a strong chance that doing so will screw over millions of American consumers and lead to a rise in online censorship across the US.


Learn more / En savoir plus / Mehr erfahren:


https://www.scoop.it/t/securite-pc-et-internet/?&tag=net+neutrality


Gust MEES's insight:
The FCC on Tuesday finally rolled out its plan to kill off net neutrality. There’s a strong chance that doing so will screw over millions of American consumers and lead to a rise in online censorship across the US.


Learn more / En savoir plus / Mehr erfahren:


https://www.scoop.it/t/securite-pc-et-internet/?&tag=net+neutrality


No comment yet.
Scooped by Gust MEES
November 19, 2017 4:43 PM
Scoop.it!

Hacking: jetzt scheinen auch Flugzeuge an der Reihe zu sein | #CyberSecurity

Hacking: jetzt scheinen auch Flugzeuge an der Reihe zu sein | #CyberSecurity | ICT Security-Sécurité PC et Internet | Scoop.it

Stellen Sie sich ein Flugzeug vor: Sie wissen schon…groß, mit Triebwerken und vollbesetzt mit Passagieren. Und nun stellen Sie sich vor, dass genau dieses Flugzeug gehackt werden könnte. Diese theoretische Möglichkeit wurde bereits einige Male zum Ausdruck gebracht; ein Flugzeug ist im Grunde genommen, genauso wie jedes andere moderne (Luft)Fahrzeug, ein Netzwerk aus Computern, von denen einige sogar mit dem Internet verbunden sind.


Jetzt scheint die bisherige Theorie allerdings auch in der Praxis bestätigt worden zu sein.

Das versicherte kein anderer als der Vertreter des Ministeriums für Innere Sicherheit der Vereinigten Staaten. Innerhalb von zwei Tagen gelang es Robert Hickey, Zugriff auf die internen Systeme eines Flugzeuges, das am Flughafen geparkt war, zu gewinnen. Er hatte weder physischen Zugriff auf das Flugzeug, noch stand ihm die Hilfe von Mitarbeitern zur Verfügung. Die Tools die Hickey hierbei verwendete, waren zudem alltägliche Gegenstände, die am Flughafen problemlos mit sich geführt werden dürfen.

Ein Vertreter des Ministeriums für Innere Sicherheit der Vereinigten Staaten versichert, eine Boeing 757 gehackt zu haben.


Learn more / En savoir plus / Mehr erfahren:


https://www.scoop.it/t/securite-pc-et-internet


Gust MEES's insight:

Stellen Sie sich ein Flugzeug vor: Sie wissen schon…groß, mit Triebwerken und vollbesetzt mit Passagieren. Und nun stellen Sie sich vor, dass genau dieses Flugzeug gehackt werden könnte. Diese theoretische Möglichkeit wurde bereits einige Male zum Ausdruck gebracht; ein Flugzeug ist im Grunde genommen, genauso wie jedes andere moderne (Luft)Fahrzeug, ein Netzwerk aus Computern, von denen einige sogar mit dem Internet verbunden sind.


Jetzt scheint die bisherige Theorie allerdings auch in der Praxis bestätigt worden zu sein.

Das versicherte kein anderer als der Vertreter des Ministeriums für Innere Sicherheit der Vereinigten Staaten. Innerhalb von zwei Tagen gelang es Robert Hickey, Zugriff auf die internen Systeme eines Flugzeuges, das am Flughafen geparkt war, zu gewinnen. Er hatte weder physischen Zugriff auf das Flugzeug, noch stand ihm die Hilfe von Mitarbeitern zur Verfügung. Die Tools die Hickey hierbei verwendete, waren zudem alltägliche Gegenstände, die am Flughafen problemlos mit sich geführt werden dürfen.

Ein Vertreter des Ministeriums für Innere Sicherheit der Vereinigten Staaten versichert, eine Boeing 757 gehackt zu haben.


Learn more / En savoir plus / Mehr erfahren:


https://www.scoop.it/t/securite-pc-et-internet


No comment yet.
Scooped by Gust MEES
November 18, 2017 6:36 PM
Scoop.it!

La faille Bluetooth BlueBorne touche Google Home et Amazon Echo | #CyberSecurity #IoT #InternetOfThings

La faille Bluetooth BlueBorne touche Google Home et Amazon Echo | #CyberSecurity #IoT #InternetOfThings | ICT Security-Sécurité PC et Internet | Scoop.it
Les deux enceintes intelligentes de Google et Amazon, le Google Home et l’Amazon Echo, victimes de la faille Bluetooth BlueBorne.

Des chercheurs ont réussi à prouver que la faille Bluetooth BlueBorne impactait aussi les enceintes intelligentes Google Home et l’Amazon Echo. Révélées il y a quelques semaines, huit failles critiques de Bluetooth ont récemment étaient révélées. Elles affectent des milliards d’appareils Android, iOS, Windows et Linux. Voilà que les deux assistants des deux géants du web sont aussi impliqués dans cet énorme « merdier » numérique comme le confirme la société Armis.


Learn more / En savoir plus / Mehr erfahren:


https://www.scoop.it/t/securite-pc-et-internet/?&tag=BlueBorne


Gust MEES's insight:
Les deux enceintes intelligentes de Google et Amazon, le Google Home et l’Amazon Echo, victimes de la faille Bluetooth BlueBorne.

Des chercheurs ont réussi à prouver que la faille Bluetooth BlueBorne impactait aussi les enceintes intelligentes Google Home et l’Amazon Echo. Révélées il y a quelques semaines, huit failles critiques de Bluetooth ont récemment étaient révélées. Elles affectent des milliards d’appareils Android, iOS, Windows et Linux. Voilà que les deux assistants des deux géants du web sont aussi impliqués dans cet énorme « merdier » numérique comme le confirme la société Armis.


Learn more / En savoir plus / Mehr erfahren:


https://www.scoop.it/t/securite-pc-et-internet/?&tag=BlueBorne


No comment yet.