ICT Security-Sécurité PC et Internet
114.2K views | +3 today
ICT Security-Sécurité PC et Internet
ICT Security + Privacy + Piracy + Data Protection - Censorship - Des cours et infos gratuites sur la"Sécurité PC et Internet" pour usage non-commercial... (FR, EN+DE)...
Curated by Gust MEES
Your new post is loading...
Scooped by Gust MEES
May 8, 2017 5:28 AM
Scoop.it!

230 Android-Apps unterstützen Ultraschall-Tracking | #CyberSecurity #Privacy #Malware #Spyware

230 Android-Apps unterstützen Ultraschall-Tracking | #CyberSecurity #Privacy #Malware #Spyware | ICT Security-Sécurité PC et Internet | Scoop.it
Sie nehmen über das Mikrofon eines Smartphones Ultraschallsignale aus der Umgebung auf. Diese Signale können von Werbeplakaten oder auch anderen Smartphones kommen. Die Technik soll zur Verbesserung von Werbung eingesetzt werden.


Learn more / En savoir plus / Mehr erfahren:


http://www.scoop.it/t/securite-pc-et-internet/?&tag=Android


http://www.scoop.it/t/securite-pc-et-internet/?&tag=Apps


http://www.scoop.it/t/securite-pc-et-internet/?&tag=tracking


Gust MEES's insight:
Sie nehmen über das Mikrofon eines Smartphones Ultraschallsignale aus der Umgebung auf. Diese Signale können von Werbeplakaten oder auch anderen Smartphones kommen. Die Technik soll zur Verbesserung von Werbung eingesetzt werden.


Learn more / En savoir plus / Mehr erfahren:


http://www.scoop.it/t/securite-pc-et-internet/?&tag=Android


http://www.scoop.it/t/securite-pc-et-internet/?&tag=Apps


http://www.scoop.it/t/securite-pc-et-internet/?&tag=tracking


No comment yet.
Scooped by Gust MEES
March 22, 2017 5:25 AM
Scoop.it!

Check: Besitzt Ihr Android-Smartphone die neuesten Sicherheits-Updates | #MobileSecurity #CyberSecurity 

Check: Besitzt Ihr Android-Smartphone die neuesten Sicherheits-Updates | #MobileSecurity #CyberSecurity  | ICT Security-Sécurité PC et Internet | Scoop.it
Längst nicht alle Android-Smartphones erhalten monatlich Sicherheits-Updates. Ob Ihr Smartphone dabei ist erfahren Sie hier.


Learn more / En savoir plus / Mehr erfahren:


http://www.scoop.it/t/securite-pc-et-internet/?&tag=Android


Gust MEES's insight:
Längst nicht alle Android-Smartphones erhalten monatlich Sicherheits-Updates. Ob Ihr Smartphone dabei ist erfahren Sie hier.


Learn more / En savoir plus / Mehr erfahren:


http://www.scoop.it/t/securite-pc-et-internet/?&tag=Android


No comment yet.
Scooped by Gust MEES
March 2, 2017 6:45 AM
Scoop.it!

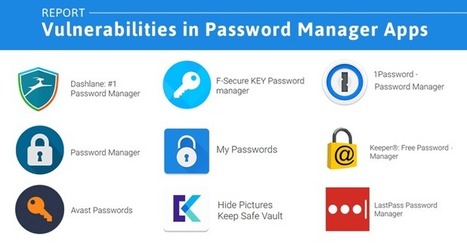
9 Popular Password Manager Apps Found Leaking Your Secrets | #CyberSecurity #Passwords #Awareness #Android

9 Popular Password Manager Apps Found Leaking Your Secrets | #CyberSecurity #Passwords #Awareness #Android | ICT Security-Sécurité PC et Internet | Scoop.it

Top 9 Password Manager Apps for Android Found Leaking Your Secrets.


Learn more / En savoir plus / Mehr erfahren:


http://www.scoop.it/t/ict-security-tools/?&tag=Password-Tools


http://www.scoop.it/t/securite-pc-et-internet/?&tag=Password+Managers


http://www.scoop.it/t/securite-pc-et-internet/?&tag=Android


Gust MEES's insight:

Top 9 Password Manager Apps for Android Found Leaking Your Secrets.


Learn more / En savoir plus / Mehr erfahren:


http://www.scoop.it/t/ict-security-tools/?&tag=Password-Tools


http://www.scoop.it/t/securite-pc-et-internet/?&tag=Password+Managers


http://www.scoop.it/t/securite-pc-et-internet/?&tag=Android


Oskar Almazan's curator insight, March 2, 2017 9:12 AM
Making sure your passwords are secure is one of the first line of defense – for your computer, email, and information – against hacking attempts, and Password Managers are the one recommended by many security experts to keep all your passwords secure in one place. Password Managers are software that creates complex passwords, stores them and organizes all your passwords for your computers, websites, applications and networks, as well as remember them on your behalf. But what if your Password Managers itself are vulnerable?
Scooped by Gust MEES
December 2, 2016 5:53 AM
Scoop.it!

​Gooligan Android malware grabs a million Google accounts in huge Google Play fraud | #CyberSecurity

​Gooligan Android malware grabs a million Google accounts in huge Google Play fraud | #CyberSecurity | ICT Security-Sécurité PC et Internet | Scoop.it
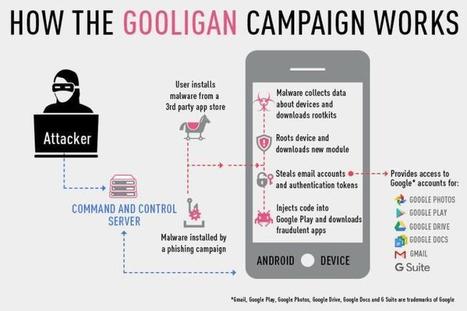
A million Google accounts have been compromised in a massive fraud campaign exploiting Android devices and Google Play.

At the heart of the campaign is a new variant of Android malware dubbed Gooligan, concealed in dozens of Android apps that exploit two unpatched flaws in Android to root infected devices.

The malware nabs email account information and authentication tokens for accessing Google accounts. The attackers use the tokens to install select apps from Google Play on an infected device to boost in-app advertising revenue.


Learn more / En savoir plus / Mehr erfahren:


http://www.scoop.it/t/securite-pc-et-internet/?tag=Android


Gust MEES's insight:
A million Google accounts have been compromised in a massive fraud campaign exploiting Android devices and Google Play.

At the heart of the campaign is a new variant of Android malware dubbed Gooligan, concealed in dozens of Android apps that exploit two unpatched flaws in Android to root infected devices.

The malware nabs email account information and authentication tokens for accessing Google accounts. The attackers use the tokens to install select apps from Google Play on an infected device to boost in-app advertising revenue.


Learn more / En savoir plus / Mehr erfahren:


http://www.scoop.it/t/securite-pc-et-internet/?tag=Android


No comment yet.
Scooped by Gust MEES
November 14, 2016 1:29 PM
Scoop.it!

Android Trojan downloaded by more than a million users on Google Play | #MobileSecurity #CyberSecurity 

Android Trojan downloaded by more than a million users on Google Play | #MobileSecurity #CyberSecurity  | ICT Security-Sécurité PC et Internet | Scoop.it
More than a million users have downloaded a particularly sneaky Android trojan that's available on the official Google Play Store.

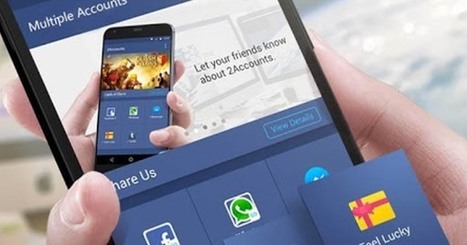
The Russian security firm Doctor Web found that the malware, known as Android.MulDrop.924, likes to disguise itself as games and other apps on Google Play Store and other app marketplaces.

One of its preferred masks is an app called "Multiple Accounts: 2 Accounts." It allows users to set up multiple accounts for games, email, messaging, and other software on their devices.

The app hasn't received too many bad reviews, either.


Learn more / En savoir plus / Mehr erfahren:


http://www.scoop.it/t/securite-pc-et-internet/?tag=Android


Gust MEES's insight:
More than a million users have downloaded a particularly sneaky Android trojan that's available on the official Google Play Store.

The Russian security firm Doctor Web found that the malware, known as Android.MulDrop.924, likes to disguise itself as games and other apps on Google Play Store and other app marketplaces.

One of its preferred masks is an app called "Multiple Accounts: 2 Accounts." It allows users to set up multiple accounts for games, email, messaging, and other software on their devices.

The app hasn't received too many bad reviews, either.


Learn more / En savoir plus / Mehr erfahren:


http://www.scoop.it/t/securite-pc-et-internet/?tag=Android


No comment yet.
Scooped by Gust MEES
August 30, 2016 8:24 AM
Scoop.it!

Android-Trojaner Twitoor wird über Twitter gesteuert | #SocialMedia #Botnet #CyberSecurity #Cybercrime 

Android-Trojaner Twitoor wird über Twitter gesteuert | #SocialMedia #Botnet #CyberSecurity #Cybercrime  | ICT Security-Sécurité PC et Internet | Scoop.it

Forscher von Eset weisen auf ein Android-Botnetz hin, das nicht von einem Kommandoserver, sondern über Twitter gesteuert wird. Diese von PC-Schädlingen seit mindestens 2009 bekannte Verfahren wird damit nach ihrer Einschätzung erstmals für einen Android-Trojaner verwendet.


Aufgrund des für die Koordination verwendeten Kommunikationskanals haben die Forscher den Trojaner Twitoor getauft. Ist er einmal installiert, fragt er regelmäßig ein spezielles Twitter-Konto ab, um eventuelle Befehle zu empfangen. Die Hintermänner können den Trojaner so beispielsweise anweisen, weitere bösartige Anwendungen zu installieren (in der Praxis bisher vor allem solche, die Bankdaten stehlen) oder auch, den Twitter-Kanal zu wechseln.


Learn more / En savoir plus / Mehr erfahren:


http://www.scoop.it/t/securite-pc-et-internet/?tag=Android


http://www.scoop.it/t/securite-pc-et-internet/?tag=Botnets


http://www.scoop.it/t/21st-century-learning-and-teaching/?tag=Botnet


Gust MEES's insight:

Forscher von Eset weisen auf ein Android-Botnetz hin, das nicht von einem Kommandoserver, sondern über Twitter gesteuert wird. Diese von PC-Schädlingen seit mindestens 2009 bekannte Verfahren wird damit nach ihrer Einschätzung erstmals für einen Android-Trojaner verwendet.


Aufgrund des für die Koordination verwendeten Kommunikationskanals haben die Forscher den Trojaner Twitoor getauft. Ist er einmal installiert, fragt er regelmäßig ein spezielles Twitter-Konto ab, um eventuelle Befehle zu empfangen. Die Hintermänner können den Trojaner so beispielsweise anweisen, weitere bösartige Anwendungen zu installieren (in der Praxis bisher vor allem solche, die Bankdaten stehlen) oder auch, den Twitter-Kanal zu wechseln.


Learn more / En savoir plus / Mehr erfahren:


http://www.scoop.it/t/securite-pc-et-internet/?tag=Android


http://www.scoop.it/t/securite-pc-et-internet/?tag=Botnets


http://www.scoop.it/t/21st-century-learning-and-teaching/?tag=Botnet


No comment yet.
Scooped by Gust MEES
March 29, 2016 12:40 PM
Scoop.it!

Over 100 million Android phones put at risk by Truecaller flaw | #MobileSecurity #CyberSecurity #Awareness

Over 100 million Android phones put at risk by Truecaller flaw | #MobileSecurity #CyberSecurity #Awareness | ICT Security-Sécurité PC et Internet | Scoop.it
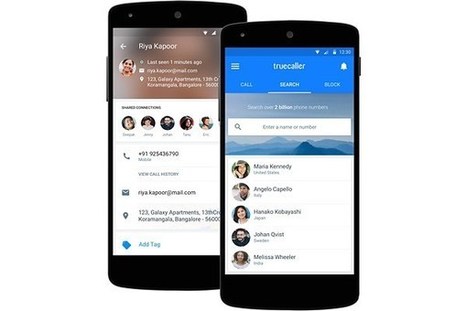
More than 100 million Android devices are vulnerable to identity theft and phishing attacks as a result of a recently discovered flaw in a phone call management app called Truecaller.

On Monday, security researchers at Cheetah Mobile published a blog post in which they discuss how the bug allows bad actors to steal users' personal information, which could open the door to subsequent attacks against the platform's users.

Truecaller is a service available for Android, iOS, and Symbian devices as well as Blackberry phones. It enables users to search for phone numbers, block incoming calls/text messages from spammers and telemarketers, as well as connect with friends.


Learn more / En savoir plus / Mehr erfahren:


http://www.scoop.it/t/securite-pc-et-internet/?tag=Android


Gust MEES's insight:
More than 100 million Android devices are vulnerable to identity theft and phishing attacks as a result of a recently discovered flaw in a phone call management app called Truecaller.

On Monday, security researchers at Cheetah Mobile published a blog post in which they discuss how the bug allows bad actors to steal users' personal information, which could open the door to subsequent attacks against the platform's users.

Truecaller is a service available for Android, iOS, and Symbian devices as well as Blackberry phones. It enables users to search for phone numbers, block incoming calls/text messages from spammers and telemarketers, as well as connect with friends.


Learn more / En savoir plus / Mehr erfahren:


http://www.scoop.it/t/securite-pc-et-internet/?tag=Android


No comment yet.
Scooped by Gust MEES
February 22, 2016 11:16 AM
Scoop.it!

Kaspersky Lab warnt vor gefährlichem Android-Trojaner Acecard | MobileSecurity | Apps

Kaspersky Lab warnt vor gefährlichem Android-Trojaner Acecard | MobileSecurity | Apps | ICT Security-Sécurité PC et Internet | Scoop.it
Unsere Experten konnten einen der bislang gefährlichsten Banktrojaner für das Betriebssystem Android identifizieren. Acecard richtet sich gegen fast 50 Android-Apps für Online-Banking und Online-Payment und umgeht zudem die Sicherheitsmaßnahmen von Google Play. Betroffen sind auch Bankkunden in Deutschland und Österreich, aber auch Nutzer von Instant-Messengern wie WhatsApp und Sozialen Netzwerken wie Facebook.


Wir empfehlen daher Anwendern, keine zweifelhaften Apps von Google Play oder anderen Quellen herunterzuladen, verdächtige Webseiten und Links zu meiden, sowie alle mobilen Android-Geräte mit einer Schutzlösung wie Kaspersky Internet Security for Android auszurüsten sowie die zugehörigen Antivirus-Datenbanken immer aktuell zu halten.


Mehr Informationen zu Acecard bietet der Blog Securelist:https://de.securelist.com/blog/ereignisse/70965/the-evolution-of-acecard


Learn more / En savoir plus / Mehr erfahren:


http://www.scoop.it/t/securite-pc-et-internet/?tag=Mobile-Security


http://www.scoop.it/t/securite-pc-et-internet/?tag=Android


Gust MEES's insight:
Unsere Experten konnten einen der bislang gefährlichsten Banktrojaner für das Betriebssystem Android identifizieren. Acecard richtet sich gegen fast 50 Android-Apps für Online-Banking und Online-Payment und umgeht zudem die Sicherheitsmaßnahmen von Google Play. Betroffen sind auch Bankkunden in Deutschland und Österreich, aber auch Nutzer von Instant-Messengern wie WhatsApp und Sozialen Netzwerken wie Facebook.


Wir empfehlen daher Anwendern, keine zweifelhaften Apps von Google Play oder anderen Quellen herunterzuladen, verdächtige Webseiten und Links zu meiden, sowie alle mobilen Android-Geräte mit einer Schutzlösung wie Kaspersky Internet Security for Android auszurüsten sowie die zugehörigen Antivirus-Datenbanken immer aktuell zu halten.


Mehr Informationen zu Acecard bietet der Blog Securelist:https://de.securelist.com/blog/ereignisse/70965/the-evolution-of-acecard


Learn more / En savoir plus / Mehr erfahren:


http://www.scoop.it/t/securite-pc-et-internet/?tag=Mobile-Security


http://www.scoop.it/t/securite-pc-et-internet/?tag=Android


No comment yet.
Scooped by Gust MEES
February 15, 2016 6:15 PM
Scoop.it!

Mazar Bot Actively Targeting Android Devices | Botnets | MobileSecurity | CyberSecurity

Mazar Bot Actively Targeting Android Devices | Botnets | MobileSecurity | CyberSecurity | ICT Security-Sécurité PC et Internet | Scoop.it

Researchers at Heimdal Security report public attacks against Android devices using the Mazar bot, which was advertised months ago in a Russian cybercrime forum...


Learn more / En savoir plus / Mehr erfahren:


http://www.scoop.it/t/securite-pc-et-internet/?tag=Botnets


Gust MEES's insight:

Researchers at Heimdal Security report public attacks against Android devices using the Mazar bot, which was advertised months ago in a Russian cybercrime forum...


Learn more / En savoir plus / Mehr erfahren:


http://www.scoop.it/t/securite-pc-et-internet/?tag=Botnets


No comment yet.
Scooped by Gust MEES
January 20, 2016 10:04 AM
Scoop.it!

Root-Exploit: Android und Linux anfällig für Rechte-Trickserei | CyberSecurity

Root-Exploit: Android und Linux anfällig für Rechte-Trickserei | CyberSecurity | ICT Security-Sécurité PC et Internet | Scoop.it
Der Schlüsselbund des Kernels stattet mit einem Trick seit 2012 jeden Nutzer mit Root-Rechten aus. Allerdings muss der Nutzer dafür bereits angemeldet sein.


Learn more / En savoir plus / Mehr erfahren:


http://www.scoop.it/t/securite-pc-et-internet/?tag=Linux


Gust MEES's insight:
Der Schlüsselbund des Kernels stattet mit einem Trick seit 2012 jeden Nutzer mit Root-Rechten aus. Allerdings muss der Nutzer dafür bereits angemeldet sein.


Learn more / En savoir plus / Mehr erfahren:


http://www.scoop.it/t/securite-pc-et-internet/?tag=Linux


No comment yet.
Scooped by Gust MEES
November 13, 2015 1:16 PM
Scoop.it!

Android-Hack: Jedes Smartphone lässt sich komplett übernehmen - Smartphones | MobileSecurity | CyberSecurity

Android-Hack: Jedes Smartphone lässt sich komplett übernehmen - Smartphones | MobileSecurity | CyberSecurity | ICT Security-Sécurité PC et Internet | Scoop.it
Meldungen über neue Android-Angriffe gibt es gefühlt jede Woche. Mal sind nur die Smartphone eines Herstellers betroffen, mal geht es um eigentlich längst veraltete Versionen. Oft sind die Angriffe über die Lücken zudem so kompliziert, das kaum echte Gefahr droht. Jetzt ist aber eine Schwachstelle aufgetaucht, die alles bisher Dagewesene in den Schatten stellt: Sie betrifft nahezu alle Android-Geräte - und verleiht dem Angreifer die volle Kontrolle über das Gerät.


Mehr als eine Milliarde Geräte dürften von der Gefahr betroffen sein. Ruft man mit einem der betroffenen Smartphones eine speziell veränderte Webseite auf, kann ein Angreifer jedes Programm installieren, das er möchte - ohne das der Besitzer dazu etwas tun muss oder es auch nur mitbekommt. So lässt sich jedes Android-Smartphone im Hintergrund knacken, der Hacker kann die volle Kontrolle über das Smartphone übernehmen. Schuld ist ein Fehler in Javascript v8, einem Teil von Googles Chrome-Browser. Die betroffene Version ist auf jedem Android-Smartphone installiert, auf dem Apps einigermaßen regelmäßig Updates bekommen - also jedem Smartphone, das zumindest gelegentlich mit dem Internet verbunden wird.


Learn more / En savoir plus / Mehr erfahren:


http://www.scoop.it/t/securite-pc-et-internet/?tag=Android


Gust MEES's insight:
Meldungen über neue Android-Angriffe gibt es gefühlt jede Woche. Mal sind nur die Smartphone eines Herstellers betroffen, mal geht es um eigentlich längst veraltete Versionen. Oft sind die Angriffe über die Lücken zudem so kompliziert, das kaum echte Gefahr droht. Jetzt ist aber eine Schwachstelle aufgetaucht, die alles bisher Dagewesene in den Schatten stellt: Sie betrifft nahezu alle Android-Geräte - und verleiht dem Angreifer die volle Kontrolle über das Gerät.


Mehr als eine Milliarde Geräte dürften von der Gefahr betroffen sein. Ruft man mit einem der betroffenen Smartphones eine speziell veränderte Webseite auf, kann ein Angreifer jedes Programm installieren, das er möchte - ohne das der Besitzer dazu etwas tun muss oder es auch nur mitbekommt. So lässt sich jedes Android-Smartphone im Hintergrund knacken, der Hacker kann die volle Kontrolle über das Smartphone übernehmen. Schuld ist ein Fehler in Javascript v8, einem Teil von Googles Chrome-Browser. Die betroffene Version ist auf jedem Android-Smartphone installiert, auf dem Apps einigermaßen regelmäßig Updates bekommen - also jedem Smartphone, das zumindest gelegentlich mit dem Internet verbunden wird.


Learn more / En savoir plus / Mehr erfahren:


http://www.scoop.it/t/securite-pc-et-internet/?tag=Android


No comment yet.
Scooped by Gust MEES
October 2, 2015 11:05 AM
Scoop.it!

Stagefright 2.0 : tous les appareils Android à risque | CyberSecurity | MobileSecurity | Awareness

Stagefright 2.0 : tous les appareils Android à risque | CyberSecurity | MobileSecurity | Awareness | ICT Security-Sécurité PC et Internet | Scoop.it
Stagefright le retour ! De nouvelles vulnérabilités ont été identifiées pour les appareils Android. Elles affectent encore le traitement de fichiers multimédia par le système d'exploitation mobile.


Learn more / En savoir plus / Mehr erfahren:


http://www.scoop.it/t/securite-pc-et-internet/?tag=Stagefright


http://www.scoop.it/t/apps-for-any-use-mostly-for-education-and-free/?tag=Stagefright


http://www.scoop.it/t/apps-for-any-use-mostly-for-education-and-free/?tag=Android


Gust MEES's insight:
Stagefright le retour ! De nouvelles vulnérabilités ont été identifiées pour les appareils Android. Elles affectent encore le traitement de fichiers multimédia par le système d'exploitation mobile.


Learn more / En savoir plus / Mehr erfahren:


http://www.scoop.it/t/securite-pc-et-internet/?tag=Stagefright


http://www.scoop.it/t/apps-for-any-use-mostly-for-education-and-free/?tag=Stagefright


http://www.scoop.it/t/apps-for-any-use-mostly-for-education-and-free/?tag=Android


No comment yet.
Scooped by Gust MEES
August 8, 2015 7:20 AM
Scoop.it!

Certifi-Gate: Unzählige Android-Geräte fernsteuerbar

Certifi-Gate: Unzählige Android-Geräte fernsteuerbar | ICT Security-Sécurité PC et Internet | Scoop.it
Sicherheitsforscher haben Schwachstellen in Fernwartungs-Software, wie etwa Teamviewer, auf Android-Geräten gefunden, über die Angreifer Geräte aus der Ferne komplett übernehmen können.

Ohad Bobrov und Avi Bashan, beide bei Check Point beschäftigt, haben sich diverse Remote-Control-Anwendungen für Android vorgenommen und gravierende Schwachstellen in der Software von AnySupport, CommuniTake, RSupport und TeamViewer entdeckt.

Nach Auskunft der beiden Sicherheitsforscher wurden alle betroffenen App-Anbieter inklusive Google im April 2015 informiert. Nicht alle Hersteller haben bisher Patches für ihre verwundbaren Apps veröffentlicht. Die Forscher gehen derzeit von hunderten Millionen verwundbaren Smartphones und Tablets aus.


Learn more / En savoir plus / Mehr erfahren:


http://www.scoop.it/t/securite-pc-et-internet/?tag=Certifi-gate


http://www.scoop.it/t/securite-pc-et-internet/?tag=Android

Gust MEES's insight:
Sicherheitsforscher haben Schwachstellen in Fernwartungs-Software, wie etwa Teamviewer, auf Android-Geräten gefunden, über die Angreifer Geräte aus der Ferne komplett übernehmen können.

Ohad Bobrov und Avi Bashan, beide bei Check Point beschäftigt, haben sich diverse Remote-Control-Anwendungen für Android vorgenommen und gravierende Schwachstellen in der Software von AnySupport, CommuniTake, RSupport und TeamViewer entdeckt.

Nach Auskunft der beiden Sicherheitsforscher wurden alle betroffenen App-Anbieter inklusive Google im April 2015 informiert. Nicht alle Hersteller haben bisher Patches für ihre verwundbaren Apps veröffentlicht. Die Forscher gehen derzeit von hunderten Millionen verwundbaren Smartphones und Tablets aus.


Learn more / En savoir plus / Mehr erfahren:


http://www.scoop.it/t/securite-pc-et-internet/?tag=Certifi-gate


http://www.scoop.it/t/securite-pc-et-internet/?tag=Android


No comment yet.
Scooped by Gust MEES
May 8, 2017 5:18 AM
Scoop.it!

Tracking: Forscher finden Ultraschall-Spyware in 234 Android-Apps | #CyberSecurity #Silverpush

Tracking: Forscher finden Ultraschall-Spyware in 234 Android-Apps | #CyberSecurity #Silverpush | ICT Security-Sécurité PC et Internet | Scoop.it
Malware


Bürgerrechtler haben bereits vor der Silverpush-Software gewarnt, Anti-Viren-Dienstleister sie als Malware eingestuft. Das Entwickler-Kit wird inzwischen von San Francisco aus weiter verbreitet.


Die Forscher haben zudem vergleichbar funktionierende, auf den Handelsbereich ausgerichtete uBeacons von Anbietern wie Lisnr oder Shopkick ausfindig gemacht, aber in deutlich geringerer Anzahl. Ultraschall-Signale von Shopkick konnten sie etwa in vier von 35 untersuchten Läden in zwei europäischen Städten aufzeichnen.


Der Unterschied zu Silverpush sei, dass der Nutzer die einschlägige Anwendung absichtlich starte, um sich etwa Einkaufsvorteile vor Ort zu verschaffen.


Learn more / En savoir plus / Mehr erfahren:


http://www.scoop.it/t/securite-pc-et-internet/?&tag=Android


http://www.scoop.it/t/securite-pc-et-internet/?&tag=Apps


http://www.scoop.it/t/securite-pc-et-internet/?&tag=tracking


Gust MEES's insight:
Malware


Bürgerrechtler haben bereits vor der Silverpush-Software gewarnt, Anti-Viren-Dienstleister sie als Malware eingestuft. Das Entwickler-Kit wird inzwischen von San Francisco aus weiter verbreitet.


Die Forscher haben zudem vergleichbar funktionierende, auf den Handelsbereich ausgerichtete uBeacons von Anbietern wie Lisnr oder Shopkick ausfindig gemacht, aber in deutlich geringerer Anzahl. Ultraschall-Signale von Shopkick konnten sie etwa in vier von 35 untersuchten Läden in zwei europäischen Städten aufzeichnen.


Der Unterschied zu Silverpush sei, dass der Nutzer die einschlägige Anwendung absichtlich starte, um sich etwa Einkaufsvorteile vor Ort zu verschaffen.


Learn more / En savoir plus / Mehr erfahren:


http://www.scoop.it/t/securite-pc-et-internet/?&tag=Android


http://www.scoop.it/t/securite-pc-et-internet/?&tag=Apps


http://www.scoop.it/t/securite-pc-et-internet/?&tag=tracking


No comment yet.
Scooped by Gust MEES
March 12, 2017 12:59 PM
Scoop.it!

Android Adware and Ransomware Found Preinstalled on High-End Smartphones | #MobileSecurity#CyberSecurity

Android Adware and Ransomware Found Preinstalled on High-End Smartphones | #MobileSecurity#CyberSecurity | ICT Security-Sécurité PC et Internet | Scoop.it
Two companies have discovered that someone had covertly installed malware on 38 devices used by their employees. According to security firm Check Point, the installation of the malicious apps took place somewhere along the supply chain, after phones left the manufacturer's factory and before they arrived at the two companies.


Learn more / En savoir plus / Mehr erfahren:


http://www.scoop.it/t/securite-pc-et-internet/?&tag=Mobile-Security


Gust MEES's insight:
Two companies have discovered that someone had covertly installed malware on 38 devices used by their employees. According to security firm Check Point, the installation of the malicious apps took place somewhere along the supply chain, after phones left the manufacturer's factory and before they arrived at the two companies.


Learn more / En savoir plus / Mehr erfahren:


http://www.scoop.it/t/securite-pc-et-internet/?&tag=Mobile-Security


No comment yet.
Scooped by Gust MEES
January 7, 2017 8:04 AM
Scoop.it!

Android, Debian et Ubuntu sur le podium des plus vulnérables de 2016 | #CyberSecurity

Android, Debian et Ubuntu sur le podium des plus vulnérables de 2016 | #CyberSecurity | ICT Security-Sécurité PC et Internet | Scoop.it

Le bilan comptable a parlé. Android se positionne à la première place pour le nombre de vulnérabilités de sécurité référencées en 2016.


Learn more / En savoir plus / Mehr erfahren:


http://www.scoop.it/t/securite-pc-et-internet


Gust MEES's insight:

Le bilan comptable a parlé. Android se positionne à la première place pour le nombre de vulnérabilités de sécurité référencées en 2016.


Learn more / En savoir plus / Mehr erfahren:


http://www.scoop.it/t/securite-pc-et-internet


No comment yet.
Scooped by Gust MEES
November 23, 2016 5:31 PM
Scoop.it!

Millionen Android-Smartphones mit Rootkit ab Werk | #CyberSecurity #MobileSecurity #Awareness

Millionen Android-Smartphones mit Rootkit ab Werk | #CyberSecurity #MobileSecurity #Awareness | ICT Security-Sécurité PC et Internet | Scoop.it

Ein Android-Updater der eher unbekannten Firma Ragentek ist nicht nur extrem unsicher, er verhält sich auch wie ein Rootkit. Das Programm steckt in etlichen Smartphone-Modellen chinesischer Hersteller, welche auch auf dem hiesigen Markt vertreten sind.


Über 2,8 Millionen Geräte kontaktierten die falschen Update-Server. Die Forscher versuchten, die Gerätemodelle zu identifizieren und Herstellern zuzuordnen.
Bild: AnubisNetworks In zahlreichen Android-Smartphone chinesischer Hersteller steckt eine Backdoor, durch die der Hersteller – oder ein Angreifer – beliebige Befehle mit Root-Rechten ausführen kann. Für das Security-Debakel ist offenbar ein Update-Prozess verantwortlich, der gewährleisten soll, dass die Geräte-Software auf dem aktuellen Stand ist.


Sie stammt von Ragentek und kommt nicht nur auf Android-Geräten dieses Herstellers zum Einsatz sondern auch bei BLU, Infinix Mobility, Beeline, Doogee, IKO Mobile, Leagoo und XOLO.

2,8 Millionen Geräte kontaktieren falschen Update-Server!!!


Learn more / En savoir plus / Mehr erfahren:


http://www.scoop.it/t/securite-pc-et-internet/?tag=Android


No comment yet.
Scooped by Gust MEES
October 1, 2016 6:26 PM
Scoop.it!

More than 400 malicious apps infiltrate Google Play | #Privacy #CyberSecurity #EdTech

More than 400 malicious apps infiltrate Google Play | #Privacy #CyberSecurity #EdTech | ICT Security-Sécurité PC et Internet | Scoop.it
“DressCode” apps turned phones into listening posts that could bypass firewalls.


Learn more / En savoir plus / Mehr erfahren:


https://gustmees.wordpress.com/2014/03/05/often-asked-questions-are-there-cyber-security-dangers-with-apps-and-whats-about-privacy/


https://gustmees.wordpress.com/2013/12/21/privacy-in-the-digital-world-shouldnt-we-talk-about-it/


Gust MEES's insight:
DressCode” apps turned phones into listening posts that could bypass firewalls.


Learn more / En savoir plus / Mehr erfahren:


https://gustmees.wordpress.com/2014/03/05/often-asked-questions-are-there-cyber-security-dangers-with-apps-and-whats-about-privacy/


https://gustmees.wordpress.com/2013/12/21/privacy-in-the-digital-world-shouldnt-we-talk-about-it/


No comment yet.
Scooped by Gust MEES
June 14, 2016 9:02 AM
Scoop.it!

Yes, even smart TVs can be hit by Android ransomware | #InternetofThings #IoT #IoE #CyberSecurity #CyberCrime 

Yes, even smart TVs can be hit by Android ransomware | #InternetofThings #IoT #IoE #CyberSecurity #CyberCrime  | ICT Security-Sécurité PC et Internet | Scoop.it
Researchers are actively tracking a ransomware family whose variants can infect all Android devices, including smart TVs.


Learn more / En savoir plus / Mehr erfahren:


http://www.scoop.it/t/securite-pc-et-internet/?tag=smart-TV


http://www.scoop.it/t/securite-pc-et-internet/?tag=Internet+of+things


Gust MEES's insight:
Researchers are actively tracking a ransomware family whose variants can infect all Android devices, including smart TVs.


Learn more / En savoir plus / Mehr erfahren:


http://www.scoop.it/t/securite-pc-et-internet/?tag=smart-TV


http://www.scoop.it/t/securite-pc-et-internet/?tag=Internet+of+things


No comment yet.
Scooped by Gust MEES
March 23, 2016 1:09 PM
Scoop.it!

#Awareness Sicherheitslücke: Millionen Android-Smartphones betroffen | #MobileSecurity #CyberSecurity 

#Awareness  Sicherheitslücke: Millionen Android-Smartphones betroffen | #MobileSecurity #CyberSecurity  | ICT Security-Sécurité PC et Internet | Scoop.it
Google warnt vor einer Schwachstelle in Android , über die sich Schadcode auf Millionen Geräte einschleusen lässt. Im Google Play Store gab es bereits eine App, die sich die Sicherheitslücke zunutze machte. Betroffen seien alle Android-Geräte, die nach dem 18. März 2016 kein Update mehr erhalten haben.


Die Schwachstelle erlaubt Apps annähernden Root-Zugriff und kann das gesamte Sicherheitskonzept von Android aushebeln. Ihren Ursprung hat die Lücke in einem Fehler im Kernel von Linux, der unter dem freien Betriebssystem bereits im April 2014 geschlossen wurde. In das auf Linux aufbauende Android wurde der Patch jedoch aus unbekannten Gründe nie integriert.


Offizielle Android-Sicherheitsexperten gehen davon aus, dass sich durch die Sicherheitslücke Malware über verseuchte Apps auf Smartphones und Tablets einschleusen lässt, die dann beliebig den Kernel verändert. Die als kritisch eingestufte Lücke kann zu einer permanenten Gefährdung der Geräte führen, die nur durch das erneute Aufspielen des Betriebssystems behoben werden kann.


Learn more / En savoir plus / Mehr erfahren:


http://www.scoop.it/t/securite-pc-et-internet/?tag=Android


Gust MEES's insight:
Google warnt vor einer Schwachstelle in Android , über die sich Schadcode auf Millionen Geräte einschleusen lässt. Im Google Play Store gab es bereits eine App, die sich die Sicherheitslücke zunutze machte. Betroffen seien alle Android-Geräte, die nach dem 18. März 2016 kein Update mehr erhalten haben.


Die Schwachstelle erlaubt Apps annähernden Root-Zugriff und kann das gesamte Sicherheitskonzept von Android aushebeln. Ihren Ursprung hat die Lücke in einem Fehler im Kernel von Linux, der unter dem freien Betriebssystem bereits im April 2014 geschlossen wurde. In das auf Linux aufbauende Android wurde der Patch jedoch aus unbekannten Gründe nie integriert.


Offizielle Android-Sicherheitsexperten gehen davon aus, dass sich durch die Sicherheitslücke Malware über verseuchte Apps auf Smartphones und Tablets einschleusen lässt, die dann beliebig den Kernel verändert. Die als kritisch eingestufte Lücke kann zu einer permanenten Gefährdung der Geräte führen, die nur durch das erneute Aufspielen des Betriebssystems behoben werden kann.


Learn more / En savoir plus / Mehr erfahren:


http://www.scoop.it/t/securite-pc-et-internet/?tag=Android


No comment yet.
Scooped by Gust MEES
February 19, 2016 10:37 AM
Scoop.it!

A new Android trojan steals your banking info and holds your files ransom | Xbot | Ransomware | MobileSecurity

A new Android trojan steals your banking info and holds your files ransom | Xbot | Ransomware | MobileSecurity | ICT Security-Sécurité PC et Internet | Scoop.it
A new kind of Android malware can steal online banking credentials and hold a device's files hostage for ransom, delivering a particularly nasty one-two punch.


Learn more / En savoir plus / Mehr erfahren:


http://www.scoop.it/t/securite-pc-et-internet/?tag=Android


http://www.scoop.it/t/securite-pc-et-internet/?tag=RANSOMWARE


Gust MEES's insight:
A new kind of Android malware can steal online banking credentials and hold a device's files hostage for ransom, delivering a particularly nasty one-two punch.


Learn more / En savoir plus / Mehr erfahren:


http://www.scoop.it/t/securite-pc-et-internet/?tag=Android


http://www.scoop.it/t/securite-pc-et-internet/?tag=RANSOMWARE


No comment yet.
Scooped by Gust MEES
February 15, 2016 10:24 AM
Scoop.it!

Mazar Bot actively targeting Android devices and wiping them | #MobileSecurity | Botnets

Mazar Bot actively targeting Android devices and wiping them | #MobileSecurity | Botnets | ICT Security-Sécurité PC et Internet | Scoop.it
A new malware dubbed Mazar Bot is threatening Android users and has the ability to gain root access to the mobile device and completely wipe it.


Learn more / En savoir plus / Mehr erfahren:


http://www.scoop.it/t/securite-pc-et-internet/?tag=Botnets


Gust MEES's insight:
A new malware dubbed Mazar Bot is threatening Android users and has the ability to gain root access to the mobile device and completely wipe it.


Learn more / En savoir plus / Mehr erfahren:


http://www.scoop.it/t/securite-pc-et-internet/?tag=Botnets


No comment yet.
Scooped by Gust MEES
November 18, 2015 4:43 AM
Scoop.it!

Riesen-Sicherheitslücke bei Android: Diese Google-App macht Ihr Smartphone unsicher | MobileSecurity | Apps

Riesen-Sicherheitslücke bei Android: Diese Google-App macht Ihr Smartphone unsicher | MobileSecurity | Apps | ICT Security-Sécurité PC et Internet | Scoop.it
Android wird erneut von einer riesigen Sicherheitslücke geplagt. Und Einfallstor des Virus ist niemand geringerer als die Google-Chrome-App. Besucht man in Google Chrome eine manipulierte Webseite, können Angreifer die komplette Kontrolle über das Smartphone übernehmen und das komplette Gerät plattmachen.


Learn more / En savoir plus / Mehr erfahren:


http://www.scoop.it/t/securite-pc-et-internet/?tag=Android


No comment yet.
Scooped by Gust MEES
November 6, 2015 12:22 PM
Scoop.it!

This Android malware is so bad, you might be better off buying a new phone

This Android malware is so bad, you might be better off buying a new phone | ICT Security-Sécurité PC et Internet | Scoop.it
A new, frightening strain of Android malware is so hard to remove that, in some cases, victims might be better off just buying a new device.


Learn more:


http://www.scoop.it/t/securite-pc-et-internet/?tag=Android


Gust MEES's insight:

A new, frightening strain of Android malware is so hard to remove that, in some cases, victims might be better off just buying a new device.


Learn more:


http://www.scoop.it/t/securite-pc-et-internet/?tag=Android


No comment yet.
Scooped by Gust MEES
September 10, 2015 11:30 AM
Scoop.it!

Aggressive Android ransomware spreading in the USA

Aggressive Android ransomware spreading in the USA | ICT Security-Sécurité PC et Internet | Scoop.it


The latest ESET discovery of the first known lock-screen-type Android ransomware that spreads in the wild and sets the phone's PIN lock is examined.


Unfortunately, malware writers have stepped up their game, and with the new Android ransom-lockers, detected by ESET as Android/Lockerpin.A, users have no effective way of regaining access to their device without root privileges or without some other form of security management solution installed, apart from a factory reset that would also delete all their data.

Moreover, this ransomware also uses a nasty trick to obtain and preserve Device Administrator privileges so as to prevent uninstallation. This is the first case in which we have observed this aggressive method in Android malware.

Gust MEES's insight:

The latest ESET discovery of the first known lock-screen-type Android ransomware that spreads in the wild and sets the phone's PIN lock is examined.


Unfortunately, malware writers have stepped up their game, and with the new Android ransom-lockers, detected by ESET as Android/Lockerpin.A, users have no effective way of regaining access to their device without root privileges or without some other form of security management solution installed, apart from a factory reset that would also delete all their data.

Moreover, this ransomware also uses a nasty trick to obtain and preserve Device Administrator privileges so as to prevent uninstallation. This is the first case in which we have observed this aggressive method in Android malware.

No comment yet.