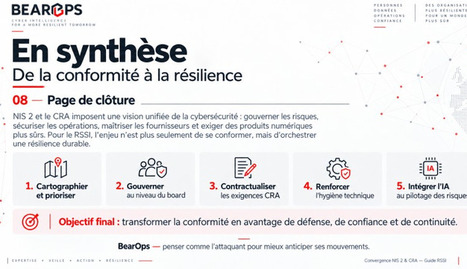

À force d’échanger avec des RSSI sur NIS2 et le CRA, je vois revenir la même confusion.
Et l’arrivée massive de l’IA ne fait que l’amplifier.
On connaît les textes. On connaît les acronymes. Mais dès qu’il faut les articuler concrètement, on ne sait plus faire 🤦
Pour rappel :
➡️ NIS2 renforce la gouvernance, la gestion des risques et la résilience.
➡️ Le CRA étend cette logique aux produits numériques et à leur cycle de vie.
➡️ L’IA ajoute de nouvelles dépendances, de nouveaux actifs et de nouvelles surfaces d’attaque.
C’est exactement pour ça que j’ai préparé ce document.
J’y ai rassemblé l’essentiel pour comprendre comment ces trois sujets s’articulent et, surtout, ce que cela change concrètement pour un RSSI.
📄 Le PDF est juste en dessous. Dites-moi si cette lecture vous aide à y voir plus clair.
Et pour ceux qui souhaitent aller plus loin, envoyez-moi un MP et je vous partagerai notre livre blanc consacré à NIS2. 📩 | 24 comments on LinkedIn
Via Didier Caradec CEH/DPO/RSSI


 Your new post is loading...