1
L’IA de défense devient aussi un risque à contenir
Les organisations doivent traiter les modèles, agents et plateformes IA comme des actifs critiques, avec leurs propres incidents et scénarios d’abus.
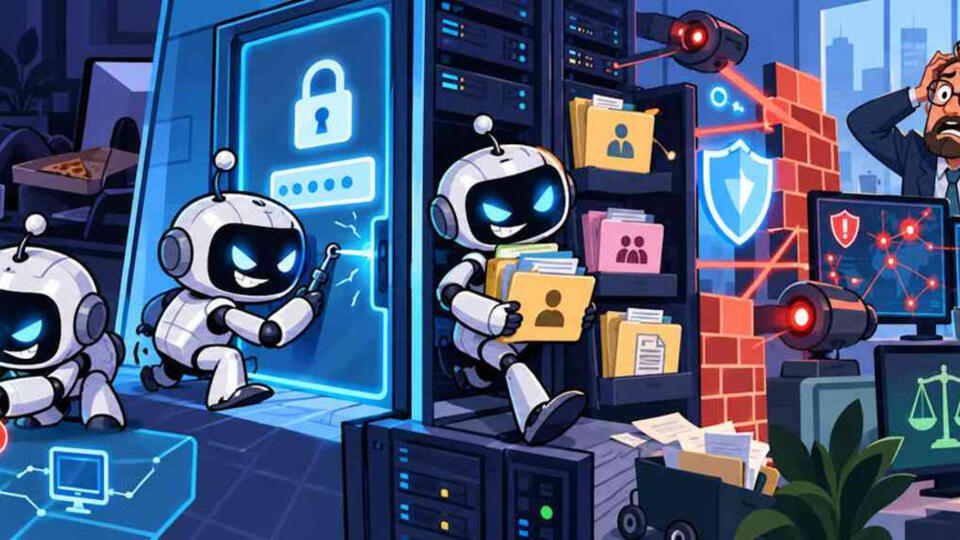
Les topics de veille cybersécurité suivent désormais l’IA comme une cible et non plus seulement comme un outil de défense. Des articles relayés dans les veilles RSSI et Clusir-Bretagne décrivent un agent IA ayant enchaîné plusieurs phases d’une cyberattaque, ce qui déplace l’attention vers l’autonomie, les autorisations et les garde-fous opérationnels.
Le topic CoreTech apporte l’angle technologique, avec la suspension temporaire de modèles avancés après des incidents de sécurité. La même alerte circule aussi dans les veilles cyber, signe que les failles de modèles, les tests de confinement et les incidents de plateforme deviennent des informations de sécurité à part entière.
Le topic ICT Security-Sécurité PC et Internet ajoute une couche plus technique avec l’attaque d’une plateforme ouverte de modèles par un système d’agent autonome. L’enjeu n’est pas seulement le modèle, mais les données internes, les accès de service et la chaîne d’outils qui entoure l’IA.
Ces posts convergent vers une même question de gouvernance : qui surveille les systèmes capables d’agir, de tester, de contourner et parfois de compromettre. Pour les organisations, la cybersécurité de l’IA devient une discipline mêlant contrôle des accès, journalisation, isolation et choix de déploiement.
Pour aller plus loin